Khóa testnet và khóa tài khoản thật, đừng dùng lẫn: quyền API key gồm những gì
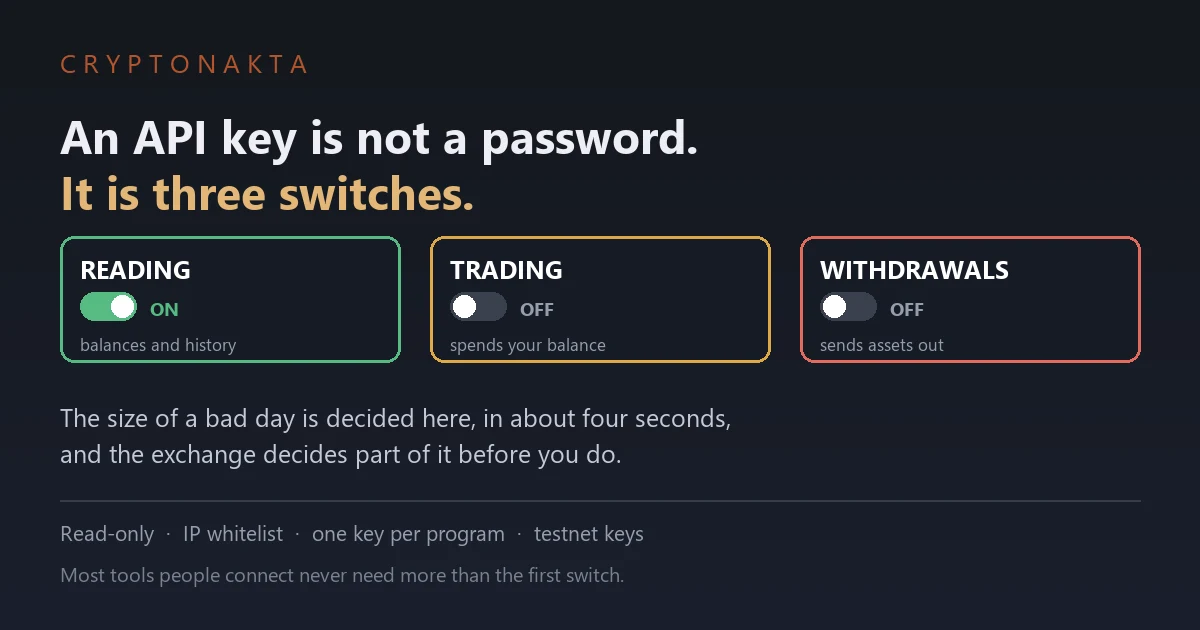
API key không phải mật khẩu mà là một bó công tắc. Sàn xem bạn đã ghim địa chỉ hay chưa trước khi cho bật những ô nguy hiểm.
| Câu hỏi | Trả lời ngắn |
|---|---|
| API key có phải mật khẩu không? | Không. Đó là một bó công tắc, và bạn chọn bật cái nào. |
| Có mấy công tắc? | Ba cái đáng kể: đọc, giao dịch và rút. |
| App theo dõi danh mục cần gì? | Chỉ cần đọc. Phần lớn công cụ không cần hơn. |
| Tắt rút là an toàn rồi chứ? | Chưa. Riêng quyền giao dịch đã đủ làm hao số dư. |
| Ai quyết định quyền của tôi? | Sàn xem bạn có ghim địa chỉ IP hay không trước đã. |
| Khóa của tôi lộ rồi thì sao? | Đó là bài khác. Bài này nói về lúc trước đó. |
1. Khóa là một bó công tắc, không phải mật khẩu
2. Ghim địa chỉ quyết định bạn được bật ô nào
3. Tắt rút không có nghĩa là vô hại
4. Hai nền tảng công bố những gì
5. Từng loại công cụ cần quyền nào
6. Một chương trình, một khóa
7. Danh sách IP và địa chỉ của ai nằm trong đó
8. Tách khóa thử nghiệm khỏi khóa thật
9. Trình tự trước khi bấm tạo khóa
10. Năm niềm tin làm mất tiền
11. Tài khoản đặt ở đâu
12. Tôi quyết định thế nào
Có hai tài khoản rất hay bị lẫn với nhau: tài khoản thật và môi trường thử nghiệm. Trỏ một chương trình chưa hoàn thiện vào khóa thật để xem nó có chạy không thì nó chạy thật, và đó mới là vấn đề. Trước khi tới đó, cần gọi tên ba công tắc gắn trên mỗi khóa.
1. Khóa là một bó công tắc, không phải mật khẩu
Có hai tài khoản rất hay bị lẫn với nhau: tài khoản thật và môi trường thử nghiệm. Lẫn hai cái đó là cách người cẩn thận vẫn bị lộ.
Trước khi tới đó, cần gọi tên ba công tắc đã.
Ba thuật ngữ rồi đi tiếp
API key là thông tin xác thực bạn tạo ra để một chương trình bên ngoài hành động trong tài khoản sàn mà không cần đăng nhập. Không màn hình đăng nhập, không mật khẩu, không lớp xác thực thứ hai, lần nào cũng vậy.
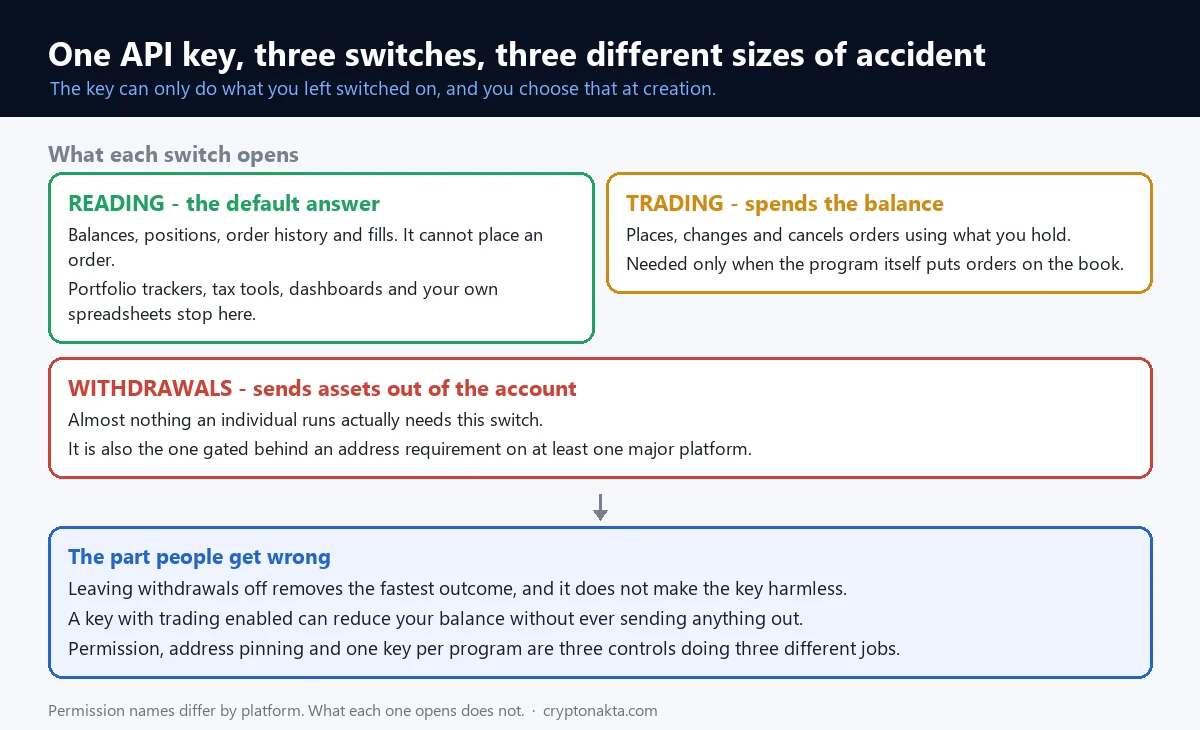
Quyền là các công tắc gắn vào khóa đó. Sàn cho bật riêng từng cái, và khóa chỉ làm được những gì đang bật.
Danh sách IP cho phép là danh sách địa chỉ được dùng khóa. Yêu cầu từ nơi khác bị từ chối dù khóa đúng.
Từng công tắc mở ra cái gì
| Công tắc | Cho phép làm gì | Ai thật sự cần |
|---|---|---|
| Đọc | Xem số dư, vị thế, lịch sử lệnh và khớp lệnh | App theo dõi, công cụ thuế, bảng điều khiển, bảng tính |
| Giao dịch | Đặt, sửa và hủy lệnh bằng số dư của bạn | Bot và chương trình thật sự có giao dịch |
| Rút | Đưa tài sản ra khỏi tài khoản | Gần như không có thứ gì cá nhân tự chạy cần tới |
Phần lớn người hỏi “đưa khóa có sao không” chỉ cần dòng đầu. Đó là câu hữu ích nhất trong cả bài.
Khác mật khẩu ở chỗ nào
Mật khẩu là bạn tự dùng, nhìn màn hình, có lớp thứ hai chắn phía trước. Thấy lạ thì dừng lại được.
API key không có bước đó. Chương trình tự kết nối, kể cả khi bạn không ngồi trước máy.
Bù lại có một điểm lợi thật. Khóa xóa đi tạo lại trong ba mươi giây, còn mật khẩu thì không gọn như vậy.
Bài này không nói về cái gì
Khóa đã lộ rồi thì xử lý thế nào không nằm ở đây. Chuyện đó có bài riêng.
Bài này là bước trước đó, tức là chỗ quyết định sự cố sau này to tới đâu.
2. Ghim địa chỉ quyết định bạn được bật ô nào
Đây là phần sắp xếp lại mọi thứ. Bạn không tự do chọn quyền.
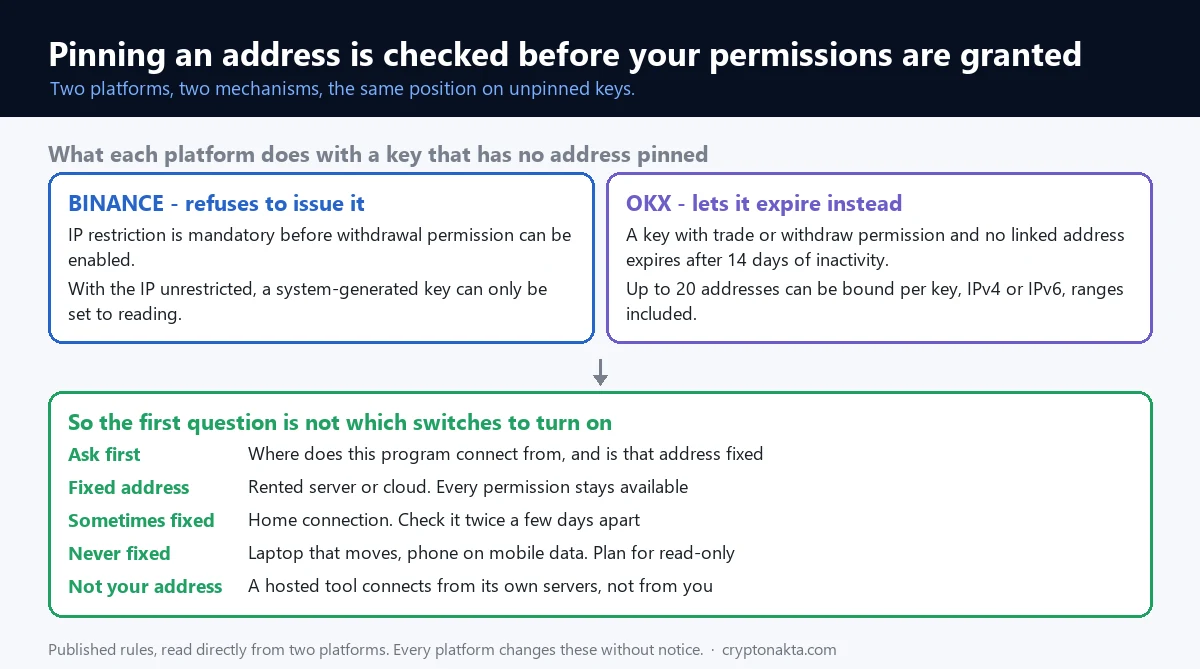
Sàn xem bạn có ghim địa chỉ IP hay chưa trước, và câu trả lời đó giới hạn những gì bạn được bật.
Tài liệu viết gì
Trang hỗ trợ của Binance nói thẳng. Thêm giới hạn truy cập theo IP là bắt buộc nếu muốn bật quyền rút.
Và khóa do hệ thống tạo chỉ có thể đặt ở mức đọc khi IP không bị giới hạn.
Đọc lại nửa sau. Khi chưa ghim IP, chỉ đọc không phải là lời khuyên. Đó là thứ duy nhất có sẵn.
Sàn khác, cùng một kết luận
OKX chặn theo cách khác. Tài liệu cho lập trình viên của họ nói về các khóa có quyền giao dịch hoặc rút mà không gắn với địa chỉ nào.
Những khóa đó hết hạn sau mười bốn ngày không hoạt động. Cùng trang đó cho phép tối đa hai mươi địa chỉ cho mỗi khóa.
Một bên từ chối cấp quyền, một bên để nó tự chết. Cơ chế khác nhau. Vị trí đứng thì giống.
Vì sao lại là IP
Giả sử khóa bị lộ. Người cầm nó sẽ thử kết nối từ bất cứ đâu.
Có IP ghim sẵn thì lần thử đó bị từ chối, dù khóa đúng. Đây là lớp phòng vệ đơn giản nhất trước một vụ rò rỉ.
Vì thế các sàn biến IP thành điều kiện của những quyền nguy hiểm, thay vì để nó ở dạng lời khuyên.
Chỗ mọi người chia làm hai
Ai chạy chương trình ở nơi có địa chỉ cố định gần như không gặp quy tắc này. Dán địa chỉ vào rồi đi tiếp.
Ai chạy ở nhà thì tắc, vì địa chỉ thay đổi.
Đây không phải khác biệt về trình độ mà là chương trình đang nằm ở đâu. Cùng một dòng thông báo, người thấy dễ người thấy không xong.
3. Tắt rút không có nghĩa là vô hại
Kế hoạch quen thuộc là tắt rút rồi coi phần còn lại là chuyện nhỏ. Nửa đầu đúng. Nửa sau là chỗ người ta mất tiền.
Quyền giao dịch cũng làm tiền đi
Khóa giao dịch được thì tiêu được số dư của bạn. Nó không cần đưa gì ra khỏi tài khoản để bạn còn ít hơn lúc đầu.
Chuyện này từng xảy ra ở quy mô lớn. Một dịch vụ bot bị xâm nhập làm lộ rất nhiều API key của các sàn.
Thiệt hại sau đó đến từ giao dịch trái phép chứ không phải lệnh rút. Diễn biến ra sao nằm ở tài khoản sàn bị chiếm.
Vì sao một lệnh khớp bất lợi lại xảy ra thì có ở các loại lệnh và vì sao bị thanh lý. Bài này bám vào công tắc.
Vậy tắt rút mua được gì
Nó loại bỏ kết cục nhanh nhất và trọn vẹn nhất. Tài sản không ra được địa chỉ không phải của bạn.
Nó không làm khóa trở nên vô hại và không thay thế việc ghim IP. Hai lớp này làm hai việc khác nhau.
Ba lớp và mỗi lớp chặn gì
Giảm quyền giới hạn việc khóa làm được. Lộ hay không, chỉ đọc thì không giao dịch.
Ghim IP giới hạn nơi được dùng khóa. Có quyền mà ở chỗ khác vẫn bị từ chối.
Tách khóa giới hạn phạm vi phải cắt khi có chuyện. Xóa một cái và chỉ một chương trình dừng.
Làm cả ba thì tốt. Nếu chỉ làm một, cái đầu đáng giá nhất, vì hai cái kia phụ thuộc hoàn cảnh còn quyền thì lúc nào cũng do bạn.
4. Hai nền tảng công bố những gì
Đây là quy tắc do hai nền tảng công bố, là hai nơi mà tài liệu được đọc trực tiếp cho bài này, kiểm vào tháng 9 năm 2026.
| Quy tắc | Binance | OKX |
|---|---|---|
| Cách chia quyền | Đọc và rút bật riêng | Đọc, giao dịch, rút |
| Rút khi chưa ghim IP | Không có. Giới hạn IP là bắt buộc | Vẫn tạo được nhưng sẽ hết hạn |
| Khóa không IP mà có giao dịch hoặc rút | Khóa hệ thống bị giới hạn ở mức đọc | Hết hạn sau 14 ngày không dùng |
| Số địa chỉ mỗi khóa | Bắt buộc có danh sách nếu muốn rút | Tối đa 20, IPv4 hoặc IPv6, nhận cả dải |
| Thành phần thông tin xác thực | Khóa và secret, hoặc khóa bạn tự tạo | Khóa, secret và một passphrase bạn tự đặt |
Số liệu kiểm tháng 9 năm 2026 và do từng nền tảng đặt. Hãy đọc như hình dạng của quy tắc thay vì như hằng số.
Thông tin xác thực không phải lúc nào cũng hai mảnh
Ở một nền tảng, khóa do hệ thống tạo gồm hai thứ: khóa và secret. Khóa bạn tự tạo dùng cơ chế khác và nửa bí mật nằm ở phía bạn.
Ở nền tảng kia có mảnh thứ ba. Đó là passphrase bạn chọn lúc tạo, đi kèm mỗi yêu cầu cùng với khóa và secret.
Chi tiết nhỏ nhưng làm nhiều người mắc kẹt. Bạn lưu hai giá trị mà chương trình hỏi ba thì không có gì hỏng: bạn đang ở nền tảng dùng ba.
Thứ không nơi nào lưu lại
Secret chỉ hiện một lần, lúc tạo khóa. Không sàn nào hiện lại và bộ phận hỗ trợ cũng không lấy ra được.
Nên mất secret không phải bài toán khôi phục. Đó là bài toán xóa đi tạo lại, và đó là bài toán dễ chịu hơn nhiều.
5. Từng loại công cụ cần quyền nào
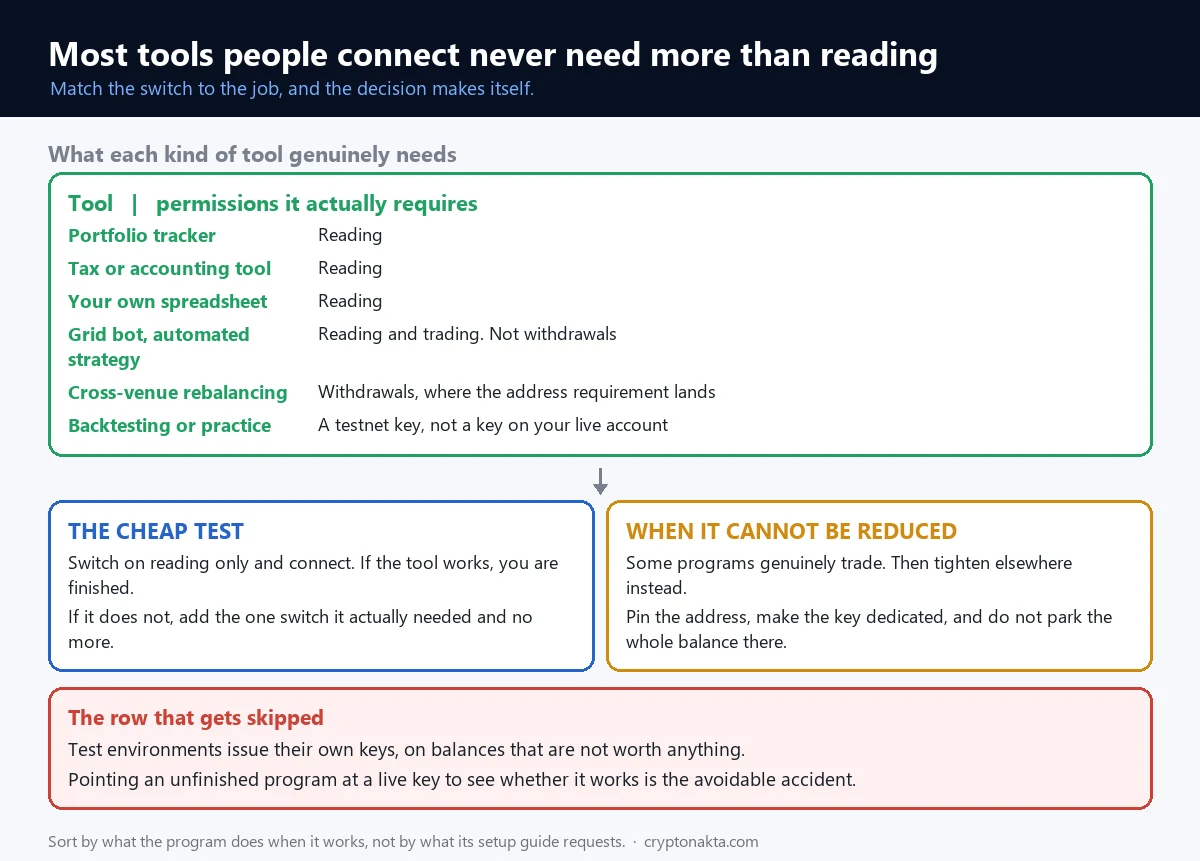
Xếp công cụ theo việc chúng làm khi chạy đúng thì quyền tự lộ ra.
| Thứ bạn sắp kết nối | Quyền thật sự cần |
|---|---|
| App theo dõi danh mục, bảng số dư | Đọc |
| Công cụ thuế hoặc kế toán kéo lịch sử | Đọc |
| Bảng tính bạn tự làm | Đọc |
| Bot lưới, chiến lược tự động, copy | Đọc và giao dịch. Không rút |
| Thứ tự chuyển tiền giữa các sàn giúp bạn | Rút, và đây là chỗ yêu cầu IP xuất hiện |
| Chạy thử hoặc backtest | Khóa testnet, không phải khóa tài khoản thật |
Dòng cuối hay bị bỏ qua nhất. Môi trường thử nghiệm cấp khóa riêng, và dùng khóa thật để tập là phiên bản có thể tránh được của toàn bộ chủ đề này.
Quyền tối thiểu cho bot
Chương trình đặt lệnh thì cần đọc và giao dịch. Không thấy số dư thì không tính được đặt bao nhiêu.
Rút không nằm trong đó. Bot không có việc gì phải gửi tiền đi đâu cả.
Chương trình đó thật ra làm những gì thì có ở bot giao dịch lưới, và trong danh sách đó không có rút.
Khi bot đòi quyền rút
Có cấu hình thật sự cần, chủ yếu là loại tự cân bằng vốn giữa nhiều sàn. Phần lớn thì không.
Nếu một công cụ chiến lược đòi quyền rút, câu đáng hỏi là tính năng nào dùng tới nó. Trả lời rõ thì được, không trả lời cũng là một câu trả lời.
Nếu bạn còn đang chọn chỗ để chạy, phần so sánh nằm ở chọn sàn giao dịch, và những thứ nên kiểm trước khi nạp tiền ở đâu cũng có tại cách nhận biết sàn uy tín.
Chỉ đọc làm được tới đâu
Xem được số dư, vị thế đang mở, lệnh cũ và các lần khớp. Tính lợi nhuận hay chuẩn bị số liệu thuế đều đủ.
Thứ không làm được là đặt lệnh. Mua và bán đều đóng.
Nên khóa chỉ đọc bị lộ thì không giao dịch được. Đổi lại, nó cho thấy quy mô số dư và thói quen của bạn.
Khi công cụ đòi nhiều hơn mức nó dùng
Có hướng dẫn bảo bật hết cho nhanh. Thường là vì người viết thấy hỏi một lần tiện hơn hỏi hai lần.
Cách thử rẻ nhất là chỉ bật đọc rồi kết nối. Chạy được thì xong.
Không chạy được thì bật thêm đúng ô còn thiếu. Mất thêm vài phút và không để lại quyền thừa.
6. Một chương trình, một khóa
Một khóa dùng cho tất cả thì tiện, cho tới ngày không tiện nữa. Tách ra mất khoảng một phút.
Một chương trình, một khóa
Mỗi công cụ một khóa, và khóa đặt theo tên công cụ. Hôm nào thấy có gì lạ, bạn xóa một khóa và chỉ một chương trình dừng.
Dùng chung khóa thì lựa chọn tệ hơn: xóa và làm hỏng tất cả cùng lúc, hoặc để nó sống trong lúc bạn dò xem công cụ nào rò rỉ.
Đặt tên để danh sách còn dùng được
Hầu hết sàn cho gắn nhãn. Hãy ghi tên chương trình, đừng ghi ngày hay số thứ tự.
Một năm sau, cái nhãn là thứ duy nhất cho bạn biết khóa còn dùng hay không. Khóa tên “test” là khóa bạn sẽ không bao giờ dám xóa.
Nếu đã có sẵn khóa không nhãn, cách an toàn là xóa rồi tạo lại những thứ bạn thật sự dùng. Có gì hỏng thì đó chính là cách biết nó đang được dùng.
Xóa thay vì tạm khóa
Khóa cứ dồn lại. Dịch vụ bạn thử một tuần cách đây hai năm vẫn đang giữ một thông tin xác thực còn sống, trừ khi bạn đã gỡ.
Các sàn cũng coi đây là vấn đề. Quy tắc hết hạn khi không dùng ở trên chính là việc đó.
Secret để ở đâu
Không để trong tin nhắn, không trong ảnh chụp màn hình, không trong kho mã nguồn. Ba chỗ đó giải thích phần lớn các vụ rò rỉ không thuộc lỗi của riêng ai.
Một mục trong trình quản lý mật khẩu là đủ. Cùng bài toán cất giữ như cụm từ khôi phục, chỉ khác một điểm. API key thay mới trong ba mươi giây, nên phân vân là thay.
Bao nhiêu khóa là vừa
Mỗi sàn có giới hạn số khóa, và với người dùng cá nhân thì thường thoải mái.
Vấn đề không nằm ở số lượng mà ở việc quản lý. Mười khóa mà không biết cái nào của ai thì không xóa được cái nào.
Nên chỉ tạo đúng bằng số chương trình, và bỏ chương trình nào thì xóa khóa đó luôn.
7. Danh sách IP và địa chỉ của ai nằm trong đó
Ghim địa chỉ nghe như việc của người quản trị máy chủ. Thường thì đơn giản hơn thế.
Địa chỉ đó là của ai
Danh sách muốn địa chỉ mà chương trình kết nối từ đó. Không phải máy tính của bạn, trừ khi chương trình chạy trên đó.
Bot chạy trên máy chủ thuê có một địa chỉ cố định, đây là trường hợp dễ.
Chương trình chạy trên mạng nhà dùng địa chỉ nhà mạng cấp, và địa chỉ đó có thể đổi.
Đọc ô danh sách
| Chương trình chạy ở đâu | Địa chỉ có cố định không | Bạn còn lại gì |
|---|---|---|
| Máy chủ thuê hoặc đám mây | Có, và không đổi | Mọi quyền mà sàn cung cấp |
| Mạng công ty hoặc trường | Thường là có, đôi khi là một dải | Tương tự, nếu xin được dải từ người quản trị |
| Mạng gia đình | Có nơi ổn định hàng tháng, có nơi không | Kiểm hai lần trước khi tin |
| Laptop đổi mạng liên tục | Không | Chỉ đọc, hoặc chuyển chương trình đi nơi khác |
| Điện thoại dùng 4G | Không, đổi liên tục | Chỉ đọc |
Hai dòng cuối là chỗ người ta cãi nhau với màn hình. Màn hình không làm khó, nó đang nói rằng chương trình này không ghim được.
Một lỗi đáng gọi tên
Có người dán địa chỉ nhà mình vào khóa mà một dịch vụ bên ngoài sẽ dùng. Thế là dịch vụ không kết nối được và khóa trông như hỏng.
Nó không hỏng. Danh sách muốn địa chỉ của máy gửi yêu cầu, mà với dịch vụ bên ngoài thì đó là máy chủ của họ.
Công cụ tử tế đều công bố địa chỉ mà họ kết nối từ đó. Không công bố thì đó cũng là một dữ kiện trước khi bạn giao gì cho họ.
Khi địa chỉ của bạn đổi
Khóa không bị xóa, chỉ là yêu cầu bị từ chối. Ở phía chương trình, nó hiện ra như lỗi xác thực.
Nên nhiều người tưởng khóa hỏng và tạo khóa mới, rồi vẫn lỗi vì địa chỉ vẫn nằm ngoài danh sách.
Gặp triệu chứng đó thì xem danh sách IP trước. Kiểm xem địa chỉ hiện tại có trong đó không là xong phần lớn trường hợp.
8. Tách khóa thử nghiệm khỏi khóa thật
Quay lại chỗ mở đầu. Hai tài khoản bị lẫn với nhau, và đó là cách người cẩn thận vẫn lộ.
Khóa testnet không phải khóa của bạn
Môi trường thử nghiệm là hệ thống riêng với số dư riêng và số dư đó không có giá trị. Chúng cấp khóa riêng.
Khóa tạo ở đó không chạm được số dư thật, và đó chính là lý do dùng nó khi chiến lược còn dang dở.
Lỗi là chiều ngược lại: trỏ một chương trình chưa xong vào khóa thật để xem có chạy không. Nó chạy, và đó mới là vấn đề.
Spot và phái sinh thường là hai ô khác nhau
Nhiều sàn tách quyền giao dịch theo sản phẩm, nên khóa giao dịch spot chưa chắc mở được vị thế futures.
Cách tách này có ích. Chương trình chỉ chạy spot thì để ô phái sinh tắt không mất gì, và loại bỏ kết cục một lỗi lập trình mở vị thế đòn bẩy.
Hai sản phẩm khác nhau ra sao thì có ở spot và futures, còn đòn bẩy tác động lên vị thế thế nào thì ở ký quỹ cô lập và chéo.
Chuyển từ thử nghiệm sang thật
Chạy thử vài ngày thấy ổn thì chuyển sang tài khoản thật, và phải tạo khóa mới. Khóa testnet không dùng được ở tài khoản thật.
Những ngày đầu nên để khối lượng nhỏ. Khớp lệnh ở môi trường thử không giống thị trường thật, tốc độ nhận lệnh cũng khác.
Thứ lộ ra ở đây thường là khác biệt môi trường chứ không phải lỗi chương trình.
Quyền phái sinh là một ô riêng
Nhiều người bật hết các ô giao dịch cho chắc. Thực tế thì ô spot và ô phái sinh dùng cho hai việc khác nhau.
Chương trình chạy spot mà bật cả phái sinh thì phần thừa đó không mang lại gì, chỉ mở thêm một hướng hỏng.
Nếu sau này bạn có chạy chiến lược phái sinh thật, hãy tạo một khóa khác cho nó. Tách ra vẫn dễ quản lý hơn là gộp.
Trước khi giao khối lượng lớn
Chạy vài ngày với khối lượng nhỏ rồi mới tăng. Trong vài ngày đó bạn nhìn lịch sử lệnh để xem chương trình có làm đúng thứ bạn nghĩ không.
Thứ cần xác nhận không phải là lợi nhuận. Là việc nó không làm gì ngoài dự tính.
Bỏ qua bước này thì bạn sẽ biết điều đó sau khi đã tăng khối lượng.
9. Trình tự trước khi bấm tạo khóa
Tất cả rút lại thành một trình tự ngắn. Làm lần thứ hai là dưới một phút.
Trước khi bấm tạo
- Đặt tên khóa theo chương trình sẽ giữ nó. Danh sách toàn key1, key2 là danh sách bạn không kiểm lại được.
- Chọn quyền theo việc chương trình làm, không theo thứ hướng dẫn cài đặt đòi. Đọc phủ được nhiều công cụ hơn bạn nghĩ.
- Tìm trước địa chỉ mà chương trình kết nối từ đó, vì ít nhất một sàn dùng nó để quyết định bạn được bật ô nào.
- Ghim địa chỉ đó nếu có. Nếu chương trình chạy trên đường truyền hay đổi, hãy tính luôn phương án chỉ đọc.
- Để quyền rút tắt trừ khi bạn gọi được tên tính năng cần tới nó.
- Lưu secret cho đàng hoàng ngay lúc đó. Nó chỉ hiện một lần và không lấy lại được.
- Chạy nhỏ trước. Cùng logic với lệnh chuyển thử: xác nhận hành vi rồi mới giao khối lượng.
Trình tự này chặn được gì
Bước hai và bước năm quyết định một ngày xấu to tới đâu, trước khi có gì rò rỉ.
Bước ba và bốn quyết định bạn có được những quyền đó hay không, và đây là phần hầu hết mọi người phát hiện khi đang cài dở.
Bước sáu tránh cơn hoảng về sau. Secret hiện một lần và người ta cứ tưởng tìm lại được.
Rồi sau đó
Giữ danh sách ngắn. Thôi dùng công cụ nào thì xóa khóa của nó ngay hôm đó.
Nếu đã thấy có gì bất thường thì đây không phải bài cần đọc. Bắt đầu ở tài khoản bị chiếm, còn nếu mất luôn lớp xác thực thứ hai thì mất 2FA nói rõ cái gì bị khóa và cái gì không.
10. Năm niềm tin làm mất tiền
Năm niềm tin giải thích gần hết phần rủi ro đáng ra tránh được. Cái nào nghe cũng hợp lý.
| Điều nhiều người tin | Điều màn hình thật sự làm |
|---|---|
| Tắt rút là khóa an toàn | Riêng quyền giao dịch đã tiêu được số dư. Hai lớp làm hai việc khác nhau |
| Tôi tự do chọn quyền | Sàn xem bạn ghim IP chưa trước, và không ghim thì khóa hệ thống chỉ ở mức đọc |
| Danh sách IP là dành cho dân kỹ thuật | Nó bắt buộc với quyền rút ở một trong hai nền tảng đọc cho bài này |
| Một khóa thì dễ quản lý hơn | Đúng, cho tới khi cần cắt một công cụ và phát hiện chỉ cắt được tất cả |
| Khóa không dùng nữa thì vô hại | Nó hoạt động cho tới khi bị xóa. Vì vậy khóa không IP để lâu sẽ hết hạn |
Thêm một điều đúng một nửa
Người ta bảo khóa chỉ đọc thì không hại gì. Về cơ bản là đúng.
Thứ nó vẫn để lộ là lịch sử vị thế và quy mô số dư, tức là thông tin dùng được cho một cách tiếp cận có chủ đích. Những cách tiếp cận đó thường có hình dạng ra sao thì ở các chiêu lừa đảo crypto.
Nên chỉ đọc là mặc định đúng chứ không phải bảo đảm. Nó giới hạn thiệt hại chứ không xóa câu hỏi.
11. Tài khoản đặt ở đâu
Tài khoản nằm ở đâu quyết định bạn gặp màn hình nào. Mô hình quyền, quy tắc danh sách IP và cả tên các ô đều đi kèm nền tảng.
Đây là những nơi mà kiểu kết nối này khá phổ biến. Màn hình của họ khác nhau, nên hãy coi phần dưới là điểm khởi đầu và đọc màn hình của chính bạn.
Binance
OKX
Bybit
KuCoin
Tiết lộ liên kết tiếp thị: một số liên kết là liên kết đối tác. Chúng tôi có thể nhận hoa hồng mà bạn không tốn thêm chi phí. Đây không phải là lời khuyên đầu tư.
Nếu thứ bạn đang cân nhắc là tự giữ tài sản chứ không phải tự động hóa, việc một chiếc ví làm thay nằm ở ví crypto là gì. Thiết bị phần cứng chặn được gì và không chặn được gì thì ở ví cứng bảo vệ những gì.
12. Tôi quyết định thế nào
Cách tôi làm khá ngắn, và nó đến từ màn hình quyền chứ không từ mô hình mối đe dọa.
Tôi làm gì, theo thứ tự nào
Tôi bắt đầu từ việc chương trình làm khi chạy đúng, và không bật thêm gì. Riêng thói quen đó bỏ đi gần hết các quyết định.
Tôi tạo một khóa cho mỗi công cụ và đặt tên theo công cụ. Mất ba mươi giây, đổi lại một ngày xấu chỉ còn là sửa một dòng.
Tôi không bật quyền rút. Không phải vì nguyên tắc, mà vì chưa từng chạy thứ gì mà tôi gọi được tên tính năng cần tới nó.
Nếu có, tôi sẽ ghim địa chỉ trước, một phần vì ở một sàn thì tôi cũng không có lựa chọn nào khác.
Chỗ tôi cho là lời khuyên phổ biến sai
Câu quen thuộc là “giữ API key như giữ mật khẩu”. Thiện chí, nhưng dạy sai bản năng.
Nó khiến người ta nghĩ rủi ro nằm ở chỗ giấu chuỗi ký tự giỏi tới đâu. Phần lớn kết quả đã được định đoạt trước khi giấu, ở lúc chọn công tắc.
Một khóa giấu kỹ mà bật giao dịch còn tệ hơn một khóa chỉ đọc cất cẩu thả.
Phần tôi không chắc nhất
Tôi không biết mỗi dịch vụ cất giữ thứ bạn giao cho họ tốt tới đâu, và ngoài các công ty đó thì không ai biết. Đây là chỗ khó chịu nhất của chủ đề.
Thứ tôi chắc là hình dạng. Quyền được tách riêng, quyền nguy hiểm gắn với việc ghim địa chỉ, và secret chỉ hiện một lần.
Điều đó đúng ở cả hai nền tảng mà tôi đọc tài liệu, và đó là thứ tôi vẫn sẽ giải thích dù mọi màn hình có được vẽ lại.
Một phản biện hợp lý
Có người sẽ nói cẩn thận vậy là quá mức cho một app chỉ đọc số dư. Với khóa chỉ đọc thì tôi không tranh cãi.
Mức cẩn thận này được tính cho những dòng khác trong bảng. Vấn đề là cùng một màn hình cấp cả hai loại, và bốn giây bạn quyết định đang tạo loại nào thì lúc đó không thấy khác gì nhau.
Câu hỏi thường gặp
Đọc tiếp: chuyện gì xảy ra khi tài khoản sàn bị người khác chiếm