Clave API de un exchange: qué abre cada permiso, y cuál no debería tocar
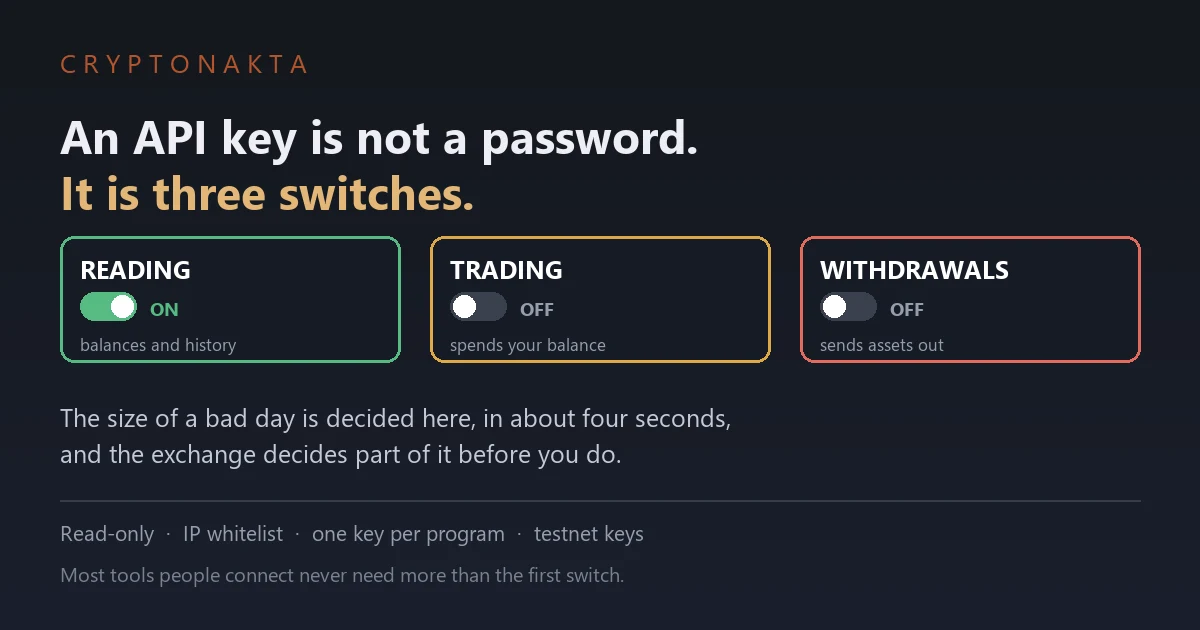
Una clave API no es una contraseña sino un conjunto de interruptores, y el exchange comprueba si fijó una dirección antes de dejarle encender los peligrosos.
| Pregunta | Respuesta corta |
|---|---|
| ¿Una clave API es una contraseña? | No. Es un conjunto de interruptores y usted decide cuáles quedan encendidos. |
| ¿Cuántos interruptores hay? | Tres que importan: lectura, operar y retirar. |
| ¿Qué le doy a una app de seguimiento? | Solo lectura. La mayoría de herramientas no necesita más. |
| ¿Con los retiros apagados ya estoy a salvo? | No. El permiso de operar por sí solo puede vaciar un saldo. |
| ¿Quién decide mis permisos? | El exchange mira primero si fijó una dirección IP. |
| ¿Y si mi clave ya se filtró? | Eso es otro artículo. Este trata el momento anterior. |
1. Una clave es un conjunto de interruptores
2. Fijar la dirección decide qué puede encender
3. Retiros apagados no significa inofensiva
4. Lo que publican las dos plataformas
5. Qué permisos pide cada tipo de herramienta
6. Un programa, una clave
7. La lista blanca y de quién es esa dirección
8. Separar las claves de prueba de las reales
9. El orden antes de pulsar crear
10. Cinco creencias que cuestan dinero
11. Dónde vive la cuenta
12. Cómo lo decido yo
Una herramienta pide su clave API y la guía dice que marque unas casillas. Esas casillas son toda la decisión, y suelen marcarse en cuatro segundos sin que nadie haya explicado qué hace la tercera. Esto es lo que abre cada una y por qué el exchange decide una parte antes que usted.
1. Una clave es un conjunto de interruptores
Una herramienta le pide una clave API y su guía de instalación dice que marque unas casillas. Esas casillas son toda la decisión.
Se marcan en unos cuatro segundos, normalmente sin que nadie haya explicado qué hace la tercera.
Tres términos y seguimos
Una clave API es una credencial que usted genera para que un programa externo actúe en su cuenta sin iniciar sesión. Sin pantalla de acceso, sin contraseña y sin segundo factor, cada vez.
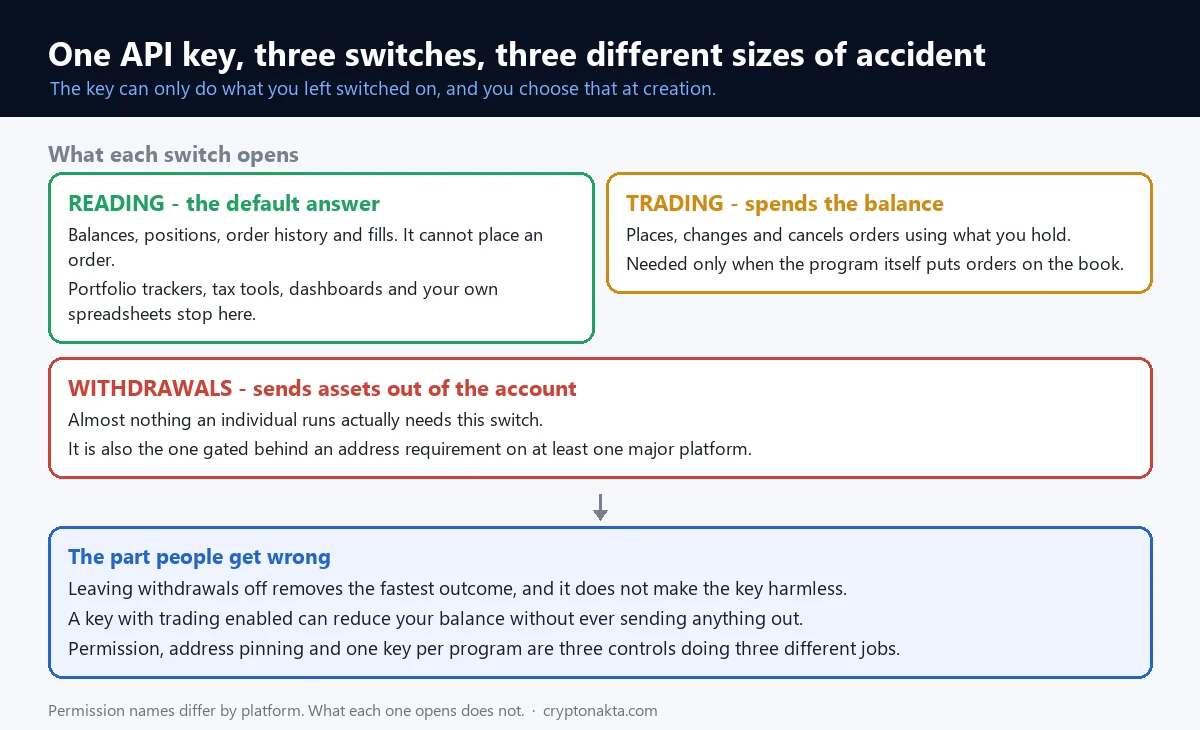
Los permisos son los interruptores unidos a esa clave. El exchange los deja encender por separado, y la clave solo puede hacer lo que esté encendido.
Una lista blanca de IP es la lista de direcciones de red autorizadas a usar la clave. Las peticiones desde cualquier otro sitio se rechazan aunque la clave sea correcta.
Qué abre exactamente cada interruptor
| Interruptor | Qué permite | Quién lo necesita de verdad |
|---|---|---|
| Lectura | Ver saldos, posiciones, historial de órdenes y ejecuciones | Rastreadores, herramientas fiscales, paneles, hojas de cálculo |
| Operar | Colocar, modificar y cancelar órdenes con su saldo | Bots y automatismos que realmente operan |
| Retirar | Sacar activos fuera de la cuenta | Casi nada de lo que ejecuta una persona |
La mayoría de quien hace esta pregunta solo necesita la primera fila. Es la frase más útil de todo el artículo.
En qué se diferencia de una contraseña
La contraseña la usa usted, mirando una pantalla, con un segundo factor delante. Si algo parece raro, se detiene.
La clave API no tiene ese paso. El programa se conecta solo, y también cuando usted no está mirando.
A cambio hay una ventaja real. Una clave se borra y se vuelve a crear en treinta segundos, cosa que una contraseña no resuelve igual de bien.
Lo que este artículo no cubre
Qué hacer cuando la clave ya se filtró no está aquí. Eso tiene su propio artículo.
Este trata el paso anterior, que es donde se decide el tamaño del problema posterior.
2. Fijar la dirección decide qué puede encender
Aquí está la parte que reordena el resto. Usted no elige sus permisos con libertad.
El exchange mira primero si fijó una dirección IP, y esa respuesta limita lo que le deja encender.
Lo que dice la documentación
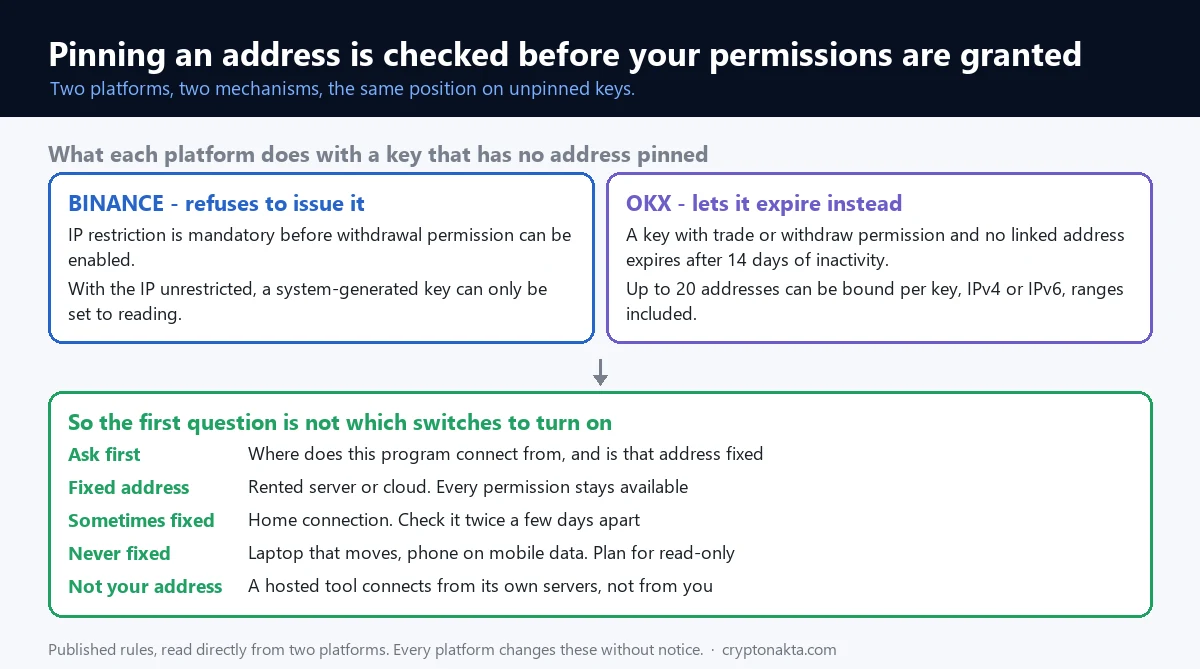
Las páginas de soporte de Binance lo dicen sin rodeos. Añadir restricciones de acceso por IP es obligatorio para habilitar el permiso de retiro.
Y una clave generada por el sistema solo puede quedar en lectura si su IP no está restringida.
Lea otra vez la segunda parte. Sin IP fijada, solo lectura no es una recomendación. Es lo único disponible.
Otra plataforma, la misma conclusión
OKX no lo bloquea igual. Su documentación para desarrolladores cubre las claves que tienen permiso de operar o retirar sin estar ligadas a una dirección.
Esas caducan tras catorce días de inactividad. La misma página permite hasta veinte direcciones por clave.
Una plataforma se niega a emitir el permiso y la otra lo deja morir en silencio. El mecanismo cambia. La postura no.
Por qué la IP y no otra cosa
Imagine que la clave se filtra. Quien la tenga intentará conectarse desde donde sea.
Con la IP fijada, ese intento se rechaza aunque la clave sea válida. Es la defensa más simple que existe contra una filtración.
Las plataformas la convirtieron en condición de los permisos peligrosos en lugar de dejarla como consejo.
Dónde se parte la gente en dos
Quien ejecuta el programa en un sitio con dirección fija casi no se encuentra con esta regla. Pega la dirección y sigue.
Quien lo ejecuta en casa se queda atascado, porque su dirección cambia.
No es una diferencia de conocimientos sino de dónde corre el programa. Por eso el mismo aviso le parece trivial a uno e imposible a otro.
3. Retiros apagados no significa inofensiva
El plan habitual es dejar los retiros apagados y tratar el resto como poca cosa. La primera mitad está bien. En la segunda es donde la gente pierde dinero.
El permiso de operar también mueve dinero
Una clave que puede operar puede gastar su saldo. No necesita sacar nada de la cuenta para dejarle con menos de lo que tenía.
Ha pasado a gran escala. Una brecha en un servicio de bots expuso un número enorme de claves de exchange.
Las pérdidas que siguieron vinieron de operaciones no autorizadas y no de retiros. Cómo se desarrolla eso está en una cuenta de exchange tomada por otro.
Por qué se produce una ejecución desfavorable está en los tipos de órdenes y en por qué se liquida una posición. Aquí seguimos con el interruptor.
Entonces qué compra apagar los retiros
Elimina el desenlace más rápido y más completo. Los activos no pueden salir hacia una dirección que no es suya.
No convierte la clave en inofensiva y no sustituye a fijar una IP. Son dos controles que hacen dos trabajos distintos.
Los tres controles y qué frena cada uno
Reducir permisos limita lo que la clave puede hacer. Filtrada o no, si solo lee, no opera.
Fijar la IP limita desde dónde se puede usar. Aunque tenga permisos, desde otro sitio la rechazan.
Separar claves limita qué hay que cortar cuando algo va mal. Se borra una y para un solo programa.
Los tres son buenos. Si solo hace uno, el primero vale más, porque los otros dos dependen de sus circunstancias y los permisos siempre dependen de usted.
4. Lo que publican las dos plataformas
Estas son las reglas publicadas por las dos plataformas cuya documentación se leyó directamente para este artículo, consultadas en septiembre de 2026.
| Regla | Binance | OKX |
|---|---|---|
| División de permisos | Lectura y retiros se encienden por separado | Leer, operar, retirar |
| Retiros sin IP fijada | No disponible. La restricción por IP es obligatoria | Puede existir, pero caduca |
| Clave sin IP con operar o retirar | La clave del sistema queda limitada a lectura | Caduca tras 14 días de inactividad |
| Direcciones por clave | Lista blanca obligatoria para retiros | Hasta 20, IPv4 o IPv6, admite rangos |
| Piezas de la credencial | Clave y secreto, o una clave que usted genera | Clave, secreto y una frase de contraseña que usted elige |
Cifras consultadas en septiembre de 2026 y fijadas por cada plataforma. Léalas como la forma de la regla más que como constantes.
La credencial no siempre son dos piezas
En una plataforma la clave generada por el sistema son dos cosas: clave y secreto. Las claves que usted genera usan otro esquema y la mitad privada queda en su poder.
En la otra hay una tercera pieza. Una frase de contraseña que eligió al crearla y que viaja en cada petición junto a la clave y el secreto.
Es un detalle pequeño que atasca a mucha gente. Si guardó dos valores y el programa pide tres, no hay nada roto: está en una plataforma que usa tres.
Lo que ninguna guarda
El secreto se muestra una sola vez, al crear la clave. Ningún exchange vuelve a mostrarlo y soporte no puede recuperarlo.
Así que perder el secreto no es un problema de recuperación. Es un problema de borrar y crear otra, que es un problema mucho mejor.
Por qué se anota la fecha
Estos números los cambian las plataformas sin avisar. Catorce días pueden pasar a treinta, y veinte direcciones a diez.
De ahí la fecha al lado. La forma de la regla, en cambio, casi no se mueve.
5. Qué permisos pide cada tipo de herramienta
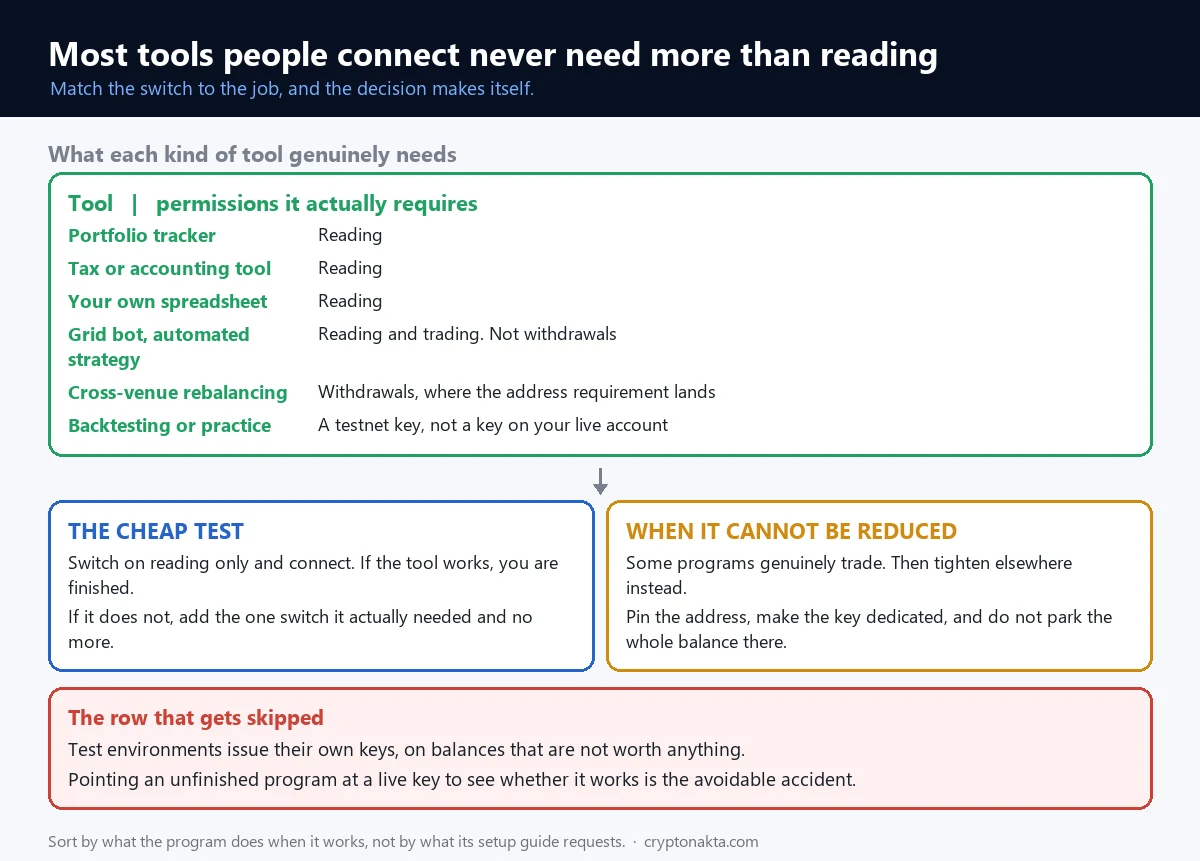
Ordene las herramientas por lo que hacen cuando funcionan y el permiso se decide solo.
| Lo que va a conectar | Permisos que necesita de verdad |
|---|---|
| Rastreador de cartera, panel de saldos | Lectura |
| Herramienta fiscal o contable que baja el historial | Lectura |
| Una hoja de cálculo propia | Lectura |
| Bot de grid, estrategia automática, copia | Lectura y operar. Retiros no |
| Algo que mueve fondos entre plataformas por usted | Retiros, que es donde aparece la exigencia de IP |
| Pruebas o backtesting | Una clave de testnet, que no es una clave de su cuenta real |
La última fila se salta mucho. Los entornos de prueba emiten sus propias claves, y usar una clave real para practicar es la versión evitable de todo este asunto.
Hasta dónde llega solo lectura
Ve saldos, posiciones, órdenes pasadas y ejecuciones. Con eso se calcula rentabilidad y se prepara la declaración.
Lo que no hace es colocar órdenes. La compra y la venta están cerradas.
Una clave de solo lectura filtrada no puede operar, entonces. A cambio, expone el tamaño de su saldo y sus hábitos.
Cuando la herramienta pide de más
A veces la guía dice que encienda todo. Suele ser porque a quien la escribió le resultaba más cómodo pedirlo una vez.
La prueba barata es encender solo lectura y conectar. Si funciona, ya está.
Si no funciona, se enciende el siguiente interruptor. Tarda unos minutos más y no deja permisos sobrantes.
Cuando no se puede reducir
Hay programas que de verdad necesitan operar. Un bot lo necesita.
Entonces se aprieta por otro lado: fijar la IP, hacer una clave dedicada a ese programa y apagar los productos que no usa.
Y no se deja todo el saldo de la cuenta ahí. Nada de esto es perfecto, pero así se decide el tamaño de un mal día. Qué hace exactamente ese tipo de programa está en el bot de grid trading, y en esa lista no aparece retirar.
6. Un programa, una clave
Una clave para todo es cómodo hasta el día en que deja de serlo. Separarlas cuesta un minuto.
Un programa, una clave
Cada herramienta con su clave, y la clave con el nombre de la herramienta. El día que algo se ve raro, borra una clave y se para un solo programa.
Con una clave compartida la elección empeora: borrarla y romper todo a la vez, o dejarla viva mientras averigua cuál de las herramientas filtró.
Ponerles nombre para que la lista sirva
Casi todas las plataformas dejan etiquetar. Use el nombre del programa, no una fecha ni un número.
Un año después la etiqueta es lo único que le dice si la clave sigue en uso. Una clave llamada «prueba» es una clave que nunca se atreverá a borrar.
Si ya tiene claves sin etiqueta, lo seguro es borrarlas y recrear lo que de verdad usa. Que algo se rompa es como se descubre qué estaba conectado.
Borrar en vez de desactivar
Las claves se acumulan. Un servicio que probó una semana hace dos años sigue con una credencial viva salvo que la quitara.
Las plataformas también lo consideran un problema. Eso hace la caducidad por inactividad que aparece más arriba.
Dónde vive el secreto
No en un chat, no en una captura y no en un repositorio. Esos tres explican la mayoría de filtraciones que no son culpa de nadie en concreto.
Una entrada en el gestor de contraseñas basta. Es el mismo problema de guardado que una frase de recuperación, con una diferencia. Una clave API se reemplaza en treinta segundos, así que ante la duda se reemplaza.
7. La lista blanca y de quién es esa dirección
Fijar una dirección suena a tarea de quien administra servidores. Casi siempre es más sencillo.
De quién es la dirección que va ahí
La lista blanca quiere la dirección desde la que se conecta el programa. No la de su portátil, salvo que el programa corra ahí.
Un bot en un servidor alquilado tiene una dirección fija y este caso es el fácil.
Un programa en su conexión de casa usa la que le dé su operador, y esa puede cambiar.
Cómo leer el campo
| Dónde corre el programa | ¿Dirección fija? | Qué le deja |
|---|---|---|
| Servidor alquilado o nube | Sí, y no se mueve | Todos los permisos que ofrezca la plataforma |
| Red de una empresa o un campus | Normalmente sí, a veces un rango | Igual, si consigue el rango de quien gestiona la red |
| Conexión doméstica | A veces estable meses, a veces no | Compruébela dos veces antes de confiar |
| Portátil que cambia de red | No | Solo lectura, o mover el programa |
| Móvil con datos | No, cambia constantemente | Solo lectura |
Las dos últimas filas son contra las que pelea la gente. La pantalla no está siendo difícil: le está diciendo que ese programa no se puede fijar.
Un error que conviene nombrar
A veces se pega la dirección de casa en una clave que va a usar un servicio alojado. Entonces el servicio no conecta y la clave parece rota.
No está rota. La lista quiere la dirección de la máquina que envía las peticiones, y para un servicio alojado esa es su servidor.
Cualquier herramienta seria publica las direcciones desde las que se conecta. Si no las publica, eso también es un dato antes de entregar nada.
Cuando su dirección cambia
La clave no se borra, simplemente rechazan la petición. En el programa se ve como un error de autenticación.
De ahí que mucha gente crea que la clave falla y cree otra, que falla igual porque la dirección sigue fuera de la lista.
Ante ese síntoma se mira la lista blanca primero. Comprobar si la dirección actual está dentro resuelve la mayoría de los casos.
8. Separar las claves de prueba de las reales
Dos cuentas se confunden constantemente, y mezclarlas es como una persona cuidadosa acaba expuesta igual.
Las claves de testnet no son sus claves
Los entornos de prueba son sistemas aparte con saldos aparte que no valen nada. Emiten sus propias claves.
Una clave hecha ahí no puede tocar su saldo real, que es exactamente por lo que se usa mientras la estrategia está a medias.
El error es el contrario: apuntar un programa sin terminar a una clave real para ver si funciona. Funciona, y ese es el problema.
Spot y derivados suelen ser interruptores distintos
Muchas plataformas dividen el permiso de operar por producto, así que una clave que opera spot no necesariamente abre una posición de futuros.
Esa división es útil. Si su programa solo opera spot, dejar apagado el interruptor de derivados no le cuesta nada y elimina el desenlace en que un fallo abre posiciones apalancadas.
En qué se diferencian los productos está en spot y futuros, y lo que hace el apalancamiento a una posición está en margen aislado y cruzado.
Pasar de prueba a real
Cuando la estrategia va bien en pruebas, hay que crear una clave nueva. La de testnet no sirve en la cuenta real.
Los primeros días conviene tamaño pequeño. Las ejecuciones no se comportan igual en un entorno de prueba que en el mercado real.
Lo que aparece ahí suele ser diferencia de entorno y no un fallo del programa.
9. El orden antes de pulsar crear
Todo esto se reduce a un orden corto. La segunda vez lleva menos de un minuto.
Antes de pulsar crear
- Ponga a la clave el nombre del programa que la va a tener. Una lista de claves llamadas clave1 y clave2 es una lista que no podrá auditar.
- Decida los permisos por lo que hace el programa, no por lo que pide su guía. La lectura cubre más herramientas de las que la gente espera.
- Averigüe antes la dirección desde la que se conecta, porque en al menos una plataforma eso decide qué interruptores le dejan.
- Fije esa dirección si la tiene. Si el programa corre en una conexión que cambia, planifique solo lectura desde el principio.
- Deje los retiros apagados salvo que pueda nombrar la función que los usa.
- Guarde el secreto bien, en ese momento. Se muestra una vez y no se recupera.
- Pruebe en pequeño primero. Igual que una transferencia de prueba: confirme el comportamiento antes de darle tamaño.
Qué evita este orden
Los pasos dos y cinco fijan el tamaño de un mal día, antes de que se filtre nada.
Los pasos tres y cuatro deciden si llega a tener esos permisos, que es la parte que casi todo el mundo descubre a mitad de la configuración.
El paso seis evita el susto posterior. El secreto aparece una vez y la gente asume que podrá encontrarlo de nuevo.
Y después
Mantenga la lista corta. Cuando deje de usar una herramienta, borre su clave ese día.
Si algo ya se ve raro, este no es el artículo. Empiece en una cuenta tomada por otro, y si además perdió el segundo factor, perder el 2FA explica qué queda bloqueado y qué no.
10. Cinco creencias que cuestan dinero
Cinco creencias explican casi toda la exposición evitable. Todas suenan razonables.
| Lo que se cree | Lo que hace la pantalla |
|---|---|
| Con los retiros apagados la clave es segura | El permiso de operar puede gastar el saldo. Son dos controles distintos |
| Elijo mis permisos libremente | Primero se comprueba si fijó una IP, y sin ella una clave del sistema queda en lectura |
| La lista blanca es para usuarios avanzados | Es obligatoria para el permiso de retiro en una de las dos plataformas leídas aquí |
| Una sola clave se gestiona mejor | Hasta que necesita revocar una herramienta y descubre que solo puede revocarlas todas |
| Una clave que dejé de usar es inofensiva | Funciona hasta que se borra, y de ahí que caduquen las claves inactivas sin IP |
Una más que es media verdad
Se dice que una clave de solo lectura no puede hacerle daño. En lo esencial es correcto.
Lo que sigue exponiendo es su historial de posiciones y el tamaño de sus saldos, que es información aprovechable en un acercamiento dirigido. La forma habitual de esos acercamientos está en cómo funcionan las estafas cripto.
Así que solo lectura es el valor por defecto correcto, no una garantía. Limita el daño en lugar de eliminar la pregunta.
Y una sexta
Mucha gente da por hecho que el exchange le protegerá. Hasta cierto punto sí: la IP obligatoria y la caducidad por inactividad son suyas.
Ahí se acaba. Encender operar en algo que solo necesitaba leer no lo impide nadie, porque esa casilla la marca usted.
11. Dónde vive la cuenta
Dónde vive la cuenta decide qué pantalla le toca. El modelo de permisos, las reglas de la lista blanca y hasta los nombres de las casillas vienen con la plataforma.
Estas son plataformas donde este tipo de conexión es habitual. Sus pantallas difieren, así que tome lo de abajo como punto de partida y lea la suya.
Binance
OKX
Bybit
KuCoin
Divulgación de afiliados: algunos enlaces son de socios. Podemos ganar una comisión sin coste adicional para ti. Esto no es asesoramiento de inversión.
Si lo que está pesando es custodia y no automatización, lo que hace en su lugar un monedero está en qué es un monedero cripto. Lo que un dispositivo físico detiene y lo que no está en qué protege un monedero hardware.
12. Cómo lo decido yo
Mi criterio es corto y sale de la pantalla de permisos, no de un modelo de amenazas.
Qué hago, en orden
Parto de lo que hace el programa cuando funciona y no enciendo nada más. Ese hábito elimina casi todas las decisiones.
Hago una clave por herramienta y le pongo su nombre. Cuesta treinta segundos y convierte un mal día en una línea de arreglo.
No enciendo retiros. No por principio, sino porque nunca he tenido un programa donde pudiera nombrar la función que los necesitaba.
Si lo tuviera, fijaría la dirección primero, entre otras cosas porque en una plataforma no tendría alternativa.
Dónde creo que el consejo habitual falla
El encuadre estándar es «proteja su clave API como una contraseña». Está bien intencionado y enseña el instinto equivocado.
Sugiere que el riesgo depende de lo bien que esconda una cadena de texto. La mayor parte del resultado se decide antes de esconder nada, al elegir los interruptores.
Una clave bien escondida con permiso de operar es peor que una de solo lectura guardada con descuido.
La parte de la que menos seguro estoy
No sé cómo guarda cada servicio lo que usted le entrega, y fuera de esas empresas no lo sabe nadie. Ese es el centro incómodo del asunto.
De lo que sí estoy seguro es de la forma. Los permisos van separados, los peligrosos dependen de fijar una dirección y el secreto se muestra una vez.
Eso se cumplía en las dos plataformas cuya documentación leí, y es lo que seguiría explicando aunque redibujaran todas las pantallas.
Una objeción razonable
Se puede decir que es mucho cuidado para un rastreador que solo lee saldos. Para una clave de solo lectura no lo discutiría.
El cuidado está calculado para las otras filas de la tabla. El problema es que la misma pantalla emite las dos, y los cuatro segundos en que decide cuál está creando no se sienten distintos en ese momento.
Preguntas frecuentes
Siguiente: qué pasa cuando alguien se hace con su cuenta de exchange