Chave de API somente leitura: até onde ela vai, e onde a permissão de negociar começa
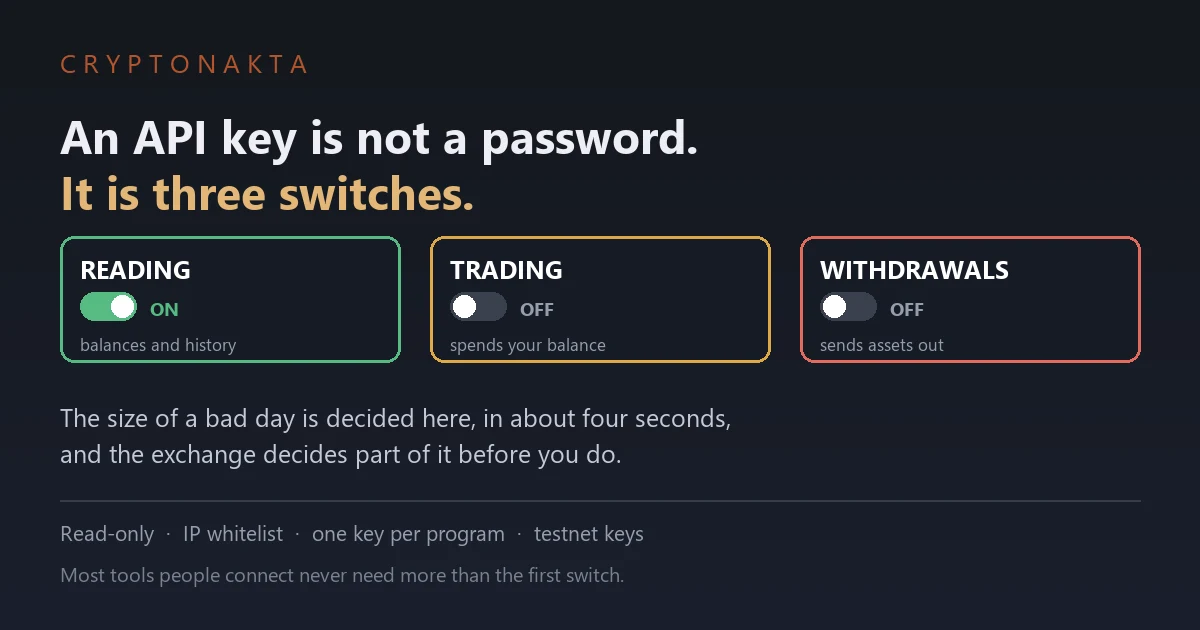
Chave de API não é senha, é um conjunto de opções separadas. A corretora confere se você fixou um endereço antes de deixar ligar as perigosas.
| Pergunta | Resposta curta |
|---|---|
| Chave de API é uma senha? | Não. É um conjunto de chaves de liga e desliga, e você escolhe quais ficam ligadas. |
| Quantas opções existem? | Três que importam: leitura, negociação e saque. |
| O que um app de acompanhamento precisa? | Só leitura. A maioria das ferramentas não precisa de mais. |
| Com saque desligado já está seguro? | Não. Só a permissão de negociar já consegue esvaziar um saldo. |
| Quem decide minhas permissões? | A corretora olha primeiro se você fixou um endereço de IP. |
| E se minha chave vazou? | Isso é outro artigo. Este trata do momento anterior. |
1. A pergunta que resolve quase tudo
2. Fixar o endereço decide o que dá para ligar
3. Saque desligado não quer dizer inofensiva
4. O que as duas plataformas publicam
5. Qual permissão cada ferramenta pede
6. Um programa, uma chave
7. A lista de IP e de quem é aquele endereço
8. Separando chave de teste de chave real
9. A ordem antes de apertar criar
10. Cinco crenças que custam dinheiro
11. Onde a conta mora
12. Como eu decido na prática
Existe uma pergunta que resolve quase tudo neste assunto e quase ninguém faz antes de marcar as caixinhas: o que esse programa precisa mesmo fazer? Se a resposta não inclui colocar ordens, leitura basta, e leitura cobre muito mais ferramentas do que parece.
1. A pergunta que resolve quase tudo
Existe uma pergunta que resolve quase tudo aqui e quase ninguém faz. O que esse programa precisa mesmo fazer?
Se a resposta não inclui colocar ordens, leitura basta. E leitura cobre muito mais ferramentas do que as pessoas imaginam.
Três termos e seguimos
Uma chave de API é uma credencial que você gera para um programa externo agir na sua conta sem fazer login. Sem tela de acesso, sem senha e sem segundo fator, toda vez.
Permissões são as opções ligadas a essa chave. A corretora deixa ligar cada uma separadamente, e a chave só faz o que estiver ligado.
Uma lista de IP permitidos é a lista de endereços que podem usar a chave. Requisições de qualquer outro lugar são recusadas mesmo com a chave correta.
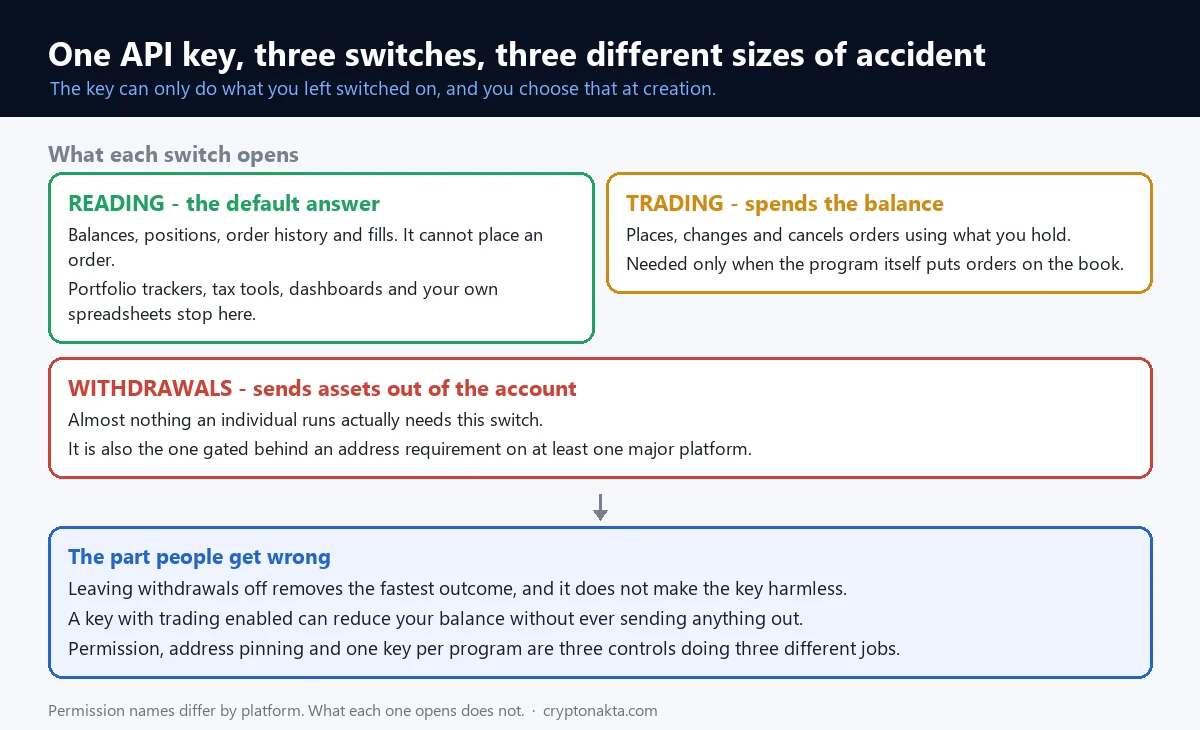
O que cada opção abre
| Opção | O que permite | Quem precisa de verdade |
|---|---|---|
| Leitura | Ver saldos, posições, histórico de ordens e execuções | Rastreadores, ferramentas de imposto, painéis, planilhas |
| Negociação | Colocar, alterar e cancelar ordens com o seu saldo | Bots e automações que realmente operam |
| Saque | Tirar ativos para fora da conta | Quase nada que uma pessoa roda sozinha |
Quem faz a pergunta do começo normalmente só precisa da primeira linha. É a frase mais útil do artigo inteiro.
Até onde vai só leitura
Dá para ver saldo, posição aberta, ordens antigas e execuções. Com isso se calcula rentabilidade e se organiza imposto.
O que não dá é colocar ordem. Comprar e vender ficam fechados.
Uma chave de leitura que vaze, então, não consegue operar. Em compensação, ela mostra o tamanho do seu saldo e os seus hábitos.
Em que isso difere de uma senha
A senha é você quem usa, olhando a tela, com o segundo fator na frente. Se algo parece estranho, você para.
A chave de API não tem esse passo. O programa se conecta sozinho, inclusive quando você não está olhando.
Em troca existe uma vantagem real. Uma chave se apaga e se refaz em trinta segundos, o que com senha não funciona tão bem.
2. Fixar o endereço decide o que dá para ligar
Aqui está a parte que reordena o resto. Você não escolhe suas permissões livremente.
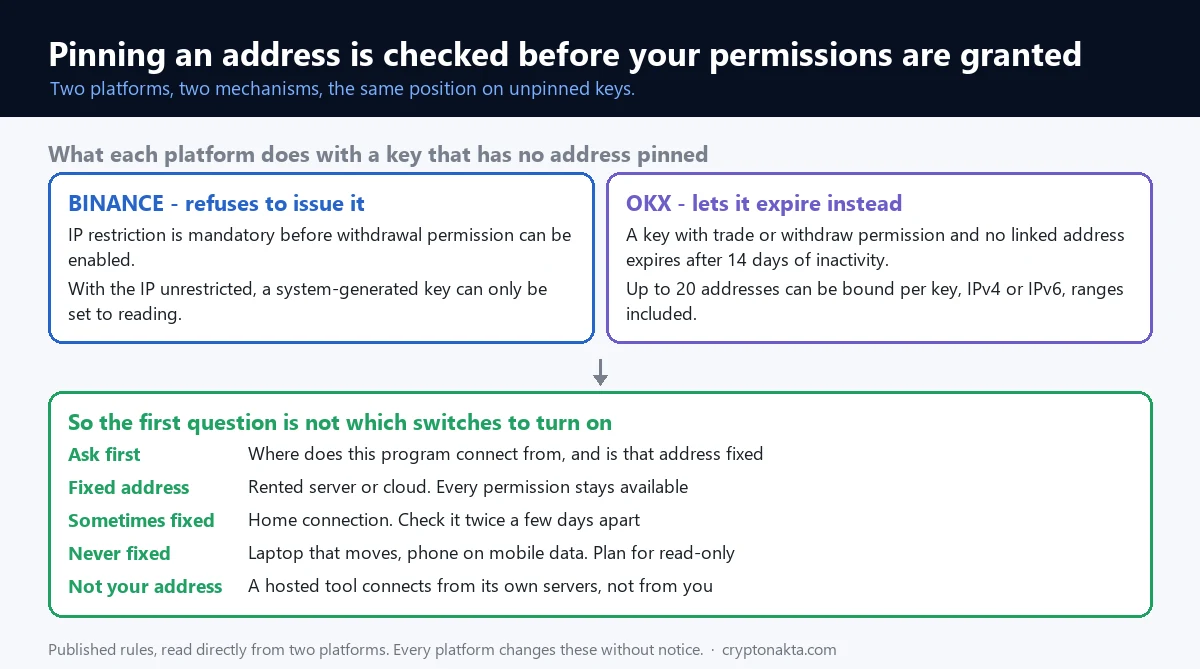
A corretora olha primeiro se você fixou um endereço de IP, e essa resposta limita o que ela deixa ligar.
O que a documentação diz
As páginas de suporte da Binance dizem sem rodeio. Adicionar restrição de acesso por IP é obrigatório para habilitar a permissão de saque.
E uma chave gerada pelo sistema só pode ficar em leitura quando o IP não está restrito.
Vale reler a segunda metade. Sem IP fixado, leitura não é recomendação. É a única coisa disponível.
Outra plataforma, a mesma conclusão
A OKX não bloqueia do mesmo jeito. A documentação para desenvolvedores dela trata das chaves que têm permissão de negociar ou sacar sem estar ligadas a um endereço.
Essas expiram depois de catorze dias sem uso. A mesma página permite até vinte endereços por chave.
Uma plataforma se recusa a emitir a permissão e a outra deixa ela morrer em silêncio. O mecanismo muda. A posição não.
Por que o IP e não outra coisa
Imagine que a chave vazou. Quem estiver com ela vai tentar conectar de onde for.
Com o IP fixado, essa tentativa é recusada mesmo com a chave certa. É a defesa mais simples que existe contra vazamento.
As plataformas transformaram o IP em condição das permissões perigosas, em vez de deixar como conselho.
Onde as pessoas se dividem
Quem roda o programa num lugar com endereço fixo quase não encontra essa regra. Cola o endereço e segue.
Quem roda em casa trava, porque o endereço muda.
Não é diferença de conhecimento e sim de onde o programa está. Por isso o mesmo aviso parece simples para um e impossível para outro.
3. Saque desligado não quer dizer inofensiva
O plano comum é deixar saque desligado e tratar o resto como pouca coisa. A primeira metade está certa. Na segunda é onde as pessoas perdem dinheiro.
Negociar também mexe com dinheiro
Uma chave que negocia pode gastar o seu saldo. Ela não precisa tirar nada da conta para deixar você com menos do que tinha.
Isso já aconteceu em escala. Uma invasão em um serviço de bots expôs um número enorme de chaves de corretora.
As perdas que vieram depois foram por operações não autorizadas e não por saque. Como isso se desenrola está em uma conta de corretora invadida.
Por que uma execução ruim acontece está em tipos de ordem e em por que uma posição é liquidada. Aqui ficamos na permissão.
Então o que desligar saque garante
Tira o desfecho mais rápido e mais completo. Os ativos não conseguem sair para um endereço que não é seu.
Não torna a chave inofensiva e não substitui fixar um IP. São dois controles fazendo dois trabalhos diferentes.
Os três controles e o que cada um segura
Reduzir permissão limita o que a chave consegue fazer. Vazada ou não, se só lê, não opera.
Fixar o IP limita de onde ela pode ser usada. Mesmo com permissão, de outro lugar é recusada.
Separar chaves limita o que precisa ser cortado quando algo dá errado. Apaga uma e para um programa só.
Os três são bons. Se for fazer só um, o primeiro vale mais, porque os outros dois dependem da sua situação e a permissão depende sempre de você.
4. O que as duas plataformas publicam
Estas são as regras publicadas pelas duas plataformas cuja documentação foi lida diretamente para este artigo, consultadas em setembro de 2026.
| Regra | Binance | OKX |
|---|---|---|
| Divisão de permissões | Leitura e saque ligam separadamente | Ler, negociar, sacar |
| Saque sem IP fixado | Indisponível. Restrição por IP é obrigatória | Pode existir, mas expira |
| Chave sem IP com negociar ou sacar | Chave do sistema fica limitada a leitura | Expira após 14 dias sem uso |
| Endereços por chave | Lista obrigatória para saque | Até 20, IPv4 ou IPv6, aceita faixas |
| Partes da credencial | Chave e segredo, ou uma chave que você mesmo gera | Chave, segredo e uma frase que você escolhe |
Valores conferidos em setembro de 2026 e definidos por cada plataforma. Leia como o formato da regra em vez de como constantes.
A credencial nem sempre são duas partes
Em uma plataforma a chave gerada pelo sistema são duas coisas: chave e segredo. As chaves que você gera usam outro esquema e a metade secreta fica com você.
Na outra existe uma terceira parte. Uma frase escolhida na criação, exigida em toda requisição junto da chave e do segredo.
É um detalhe pequeno que trava muita gente. Se você guardou dois valores e o programa pede três, não tem nada quebrado: é uma plataforma que usa três.
O que nenhuma guarda
O segredo aparece uma vez só, na criação. Nenhuma corretora mostra de novo e o suporte não consegue recuperar.
Então perder o segredo não é um problema de recuperação. É um problema de apagar e criar outra, que é um problema bem melhor.
Por que a data fica anotada
Esses números as plataformas mudam sem avisar. Catorze dias podem virar trinta, e vinte endereços podem virar dez.
Daí a data ir junto. O formato da regra, esse quase não se mexe.
5. Qual permissão cada ferramenta pede
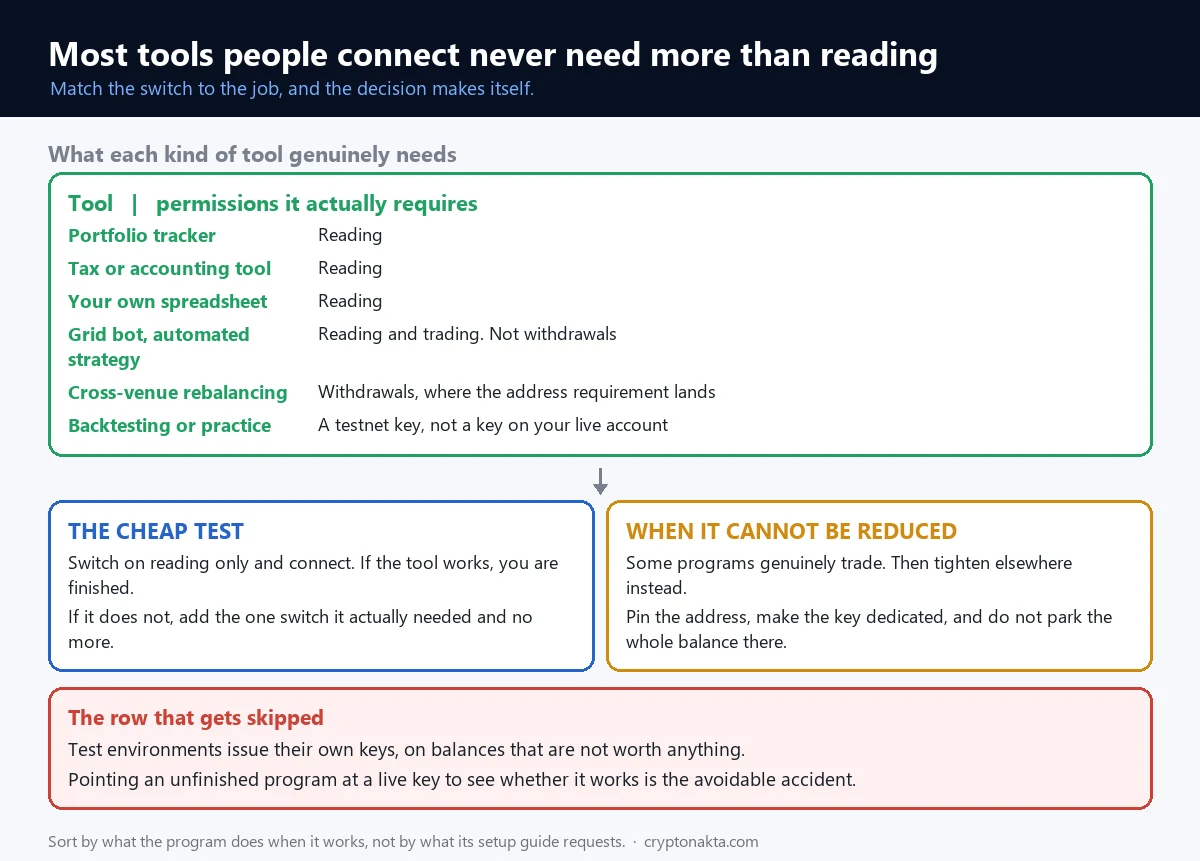
Organize as ferramentas pelo que fazem quando estão funcionando e a permissão se decide sozinha.
| O que você vai conectar | Permissões que precisa de verdade |
|---|---|
| Rastreador de carteira, painel de saldo | Leitura |
| Ferramenta de imposto que puxa histórico | Leitura |
| Uma planilha que você mesmo fez | Leitura |
| Bot de grid, estratégia automática, copy | Leitura e negociação. Saque não |
| Algo que move fundos entre corretoras por você | Saque, que é onde a exigência de IP aparece |
| Teste ou backtest | Uma chave de testnet, que não é da sua conta real |
A última linha é pulada com frequência. Ambientes de teste emitem as próprias chaves, e usar uma chave real para treinar é a versão evitável de todo esse assunto.
Quando a ferramenta pede demais
Às vezes o guia manda ligar tudo. Costuma ser porque quem escreveu achou mais prático pedir de uma vez.
O teste barato é ligar só leitura e conectar. Se funcionar, acabou.
Se não funcionar, liga a próxima opção. Demora alguns minutos a mais e não deixa permissão sobrando.
Quando não dá para reduzir
Existem programas que realmente precisam negociar. Um bot precisa.
Aí você aperta por outro lado: fixa o IP, faz uma chave dedicada àquele programa e desliga os produtos que ele não usa.
E não deixa o saldo inteiro da conta ali. Nada disso é perfeito, mas assim se escolhe o tamanho de um dia ruim. O que esse tipo de programa faz está em o bot de grid trading, e sacar não aparece nessa lista.
6. Um programa, uma chave
Uma chave para tudo é confortável até o dia em que não é. Separar custa um minuto.
Um programa, uma chave
Cada ferramenta com a sua chave, e a chave com o nome da ferramenta. No dia em que algo parece estranho, você apaga uma chave e para um programa só.
Com chave compartilhada a escolha piora: apagar e quebrar tudo de uma vez, ou deixar viva enquanto descobre qual ferramenta vazou.
Nomear para a lista servir
Quase toda plataforma deixa rotular. Use o nome do programa, não uma data nem um número.
Um ano depois o rótulo é a única coisa que diz se a chave ainda está em uso. Uma chave chamada “teste” é uma chave que você nunca vai ter coragem de apagar.
Se já existem chaves sem rótulo, o seguro é apagar e recriar o que você de fato usa. Algo quebrar é como se descobre o que estava conectado.
Apagar em vez de desativar
As chaves se acumulam. Um serviço que você testou por uma semana dois anos atrás continua com uma credencial viva se você não removeu.
As plataformas também tratam isso como problema. É o que faz a expiração por inatividade que aparece acima.
Onde o segredo mora
Não num chat, não numa captura de tela e não num repositório. Esses três explicam a maior parte dos vazamentos que não são culpa de ninguém em particular.
Uma entrada no gerenciador de senhas resolve. É o mesmo problema de guarda de uma frase de recuperação, com uma diferença. Uma chave de API se troca em trinta segundos, então na dúvida você troca.
7. A lista de IP e de quem é aquele endereço
Fixar endereço parece assunto de quem administra servidor. Quase sempre é mais simples.
De quem é o endereço que vai ali
A lista quer o endereço de onde o programa se conecta. Não é o do seu notebook, a não ser que o programa rode nele.
Um bot em servidor alugado tem um endereço fixo e esse é o caso fácil.
Um programa na sua internet de casa usa o que a operadora entrega, e isso pode mudar.
Lendo o campo
| Onde o programa roda | Endereço fixo? | O que sobra para você |
|---|---|---|
| Servidor alugado ou nuvem | Sim, e não muda | Todas as permissões que a plataforma oferece |
| Rede de empresa ou faculdade | Normalmente sim, às vezes uma faixa | O mesmo, se conseguir a faixa com quem administra |
| Internet residencial | Às vezes estável por meses, às vezes não | Confira duas vezes antes de contar com isso |
| Notebook que troca de rede | Não | Só leitura, ou mover o programa |
| Celular no dado móvel | Não, muda o tempo todo | Só leitura |
As duas últimas linhas são contra as quais as pessoas brigam. A tela não está complicando, ela está avisando que esse programa não dá para fixar.
Um erro que vale nomear
Às vezes a pessoa cola o endereço de casa numa chave que um serviço hospedado vai usar. Aí o serviço não conecta e a chave parece quebrada.
Não está quebrada. A lista quer o endereço da máquina que envia as requisições, e num serviço hospedado essa máquina é o servidor da empresa.
Ferramenta séria publica os endereços de onde conecta. Se não publica, isso também é um dado antes de entregar qualquer coisa.
Quando o seu endereço muda
A chave não é apagada, a requisição é recusada. No programa isso aparece como erro de autenticação.
Daí muita gente achar que a chave falhou e criar outra, que falha igual porque o endereço continua fora da lista.
Diante desse sintoma, olhe a lista primeiro. Conferir se o endereço atual está lá resolve a maioria dos casos.
8. Separando chave de teste de chave real
Duas contas se confundem o tempo todo, e misturar as duas é como uma pessoa cuidadosa acaba exposta assim mesmo.
Chave de testnet não é a sua chave
Ambientes de teste são sistemas separados com saldos separados que não valem nada. Eles emitem as próprias chaves.
Uma chave feita ali não alcança o seu saldo real, que é exatamente para isso que ela serve enquanto a estratégia está pela metade.
O erro é o contrário: apontar um programa inacabado para uma chave real só para ver se funciona. Funciona, e é esse o problema.
Spot e derivativos costumam ser opções separadas
Muitas plataformas dividem a permissão de negociar por produto, então uma chave que opera spot não necessariamente abre posição em futuros.
Essa divisão é útil. Se o seu programa só opera spot, deixar a opção de derivativos desligada não custa nada e elimina o desfecho em que um bug abre posição alavancada.
A diferença entre os produtos está em spot e futuros, e o que a alavancagem faz com uma posição está em margem isolada e cruzada.
Passando do teste para o real
Quando a estratégia vai bem no teste, é preciso criar uma chave nova. A de testnet não funciona na conta real.
Nos primeiros dias vale tamanho pequeno. Execução no ambiente de teste não se comporta igual à do mercado de verdade.
O que aparece aí costuma ser diferença de ambiente e não defeito do programa.
9. A ordem antes de apertar criar
Tudo isso vira uma ordem curta. Na segunda vez leva menos de um minuto.
Antes de apertar criar
- Dê à chave o nome do programa que vai ficar com ela. Uma lista de chaves chamadas chave1 e chave2 é uma lista que você não vai conseguir auditar.
- Escolha as permissões pelo que o programa faz, não pelo que o guia pede. Leitura cobre mais ferramentas do que se espera.
- Descubra antes de onde o programa se conecta, porque em pelo menos uma plataforma isso decide quais opções você pode ligar.
- Fixe esse endereço se tiver um. Se o programa roda numa conexão que muda, já planeje leitura apenas.
- Deixe saque desligado a menos que consiga nomear a função que usa isso.
- Guarde o segredo direito, naquele momento. Ele aparece uma vez e não volta.
- Rode pequeno primeiro. Mesma lógica de uma transferência de teste: confirme o comportamento antes de dar tamanho.
O que essa ordem evita
Os passos dois e cinco definem o tamanho de um dia ruim, antes de qualquer vazamento.
Os passos três e quatro decidem se você chega a ter aquelas permissões, que é a parte que quase todo mundo descobre no meio da configuração.
O passo seis evita o susto depois. O segredo aparece uma vez e as pessoas assumem que vão achar de novo.
E depois
Mantenha a lista curta. Quando parar de usar uma ferramenta, apague a chave dela naquele dia.
Se algo já parece errado, não é este o artigo. Comece em uma conta invadida, e se você também perdeu o segundo fator, perder o 2FA explica o que trava e o que não.
10. Cinco crenças que custam dinheiro
Cinco crenças explicam quase toda a exposição evitável. Todas soam sensatas.
| O que se acredita | O que a tela faz |
|---|---|
| Com saque desligado a chave é segura | Só negociar já gasta o saldo. São dois controles diferentes |
| Eu escolho minhas permissões livremente | Primeiro se confere se você fixou IP, e sem isso a chave do sistema fica em leitura |
| Lista de IP é coisa de usuário avançado | É obrigatória para a permissão de saque em uma das duas plataformas lidas aqui |
| Uma chave só é mais fácil de gerenciar | É, até precisar revogar uma ferramenta e descobrir que só dá para revogar todas |
| Chave que parei de usar é inofensiva | Funciona até ser apagada, e daí as chaves inativas sem IP expirarem |
Mais uma que é meia verdade
Dizem que chave de leitura não faz mal. No essencial está certo.
O que ela ainda expõe é o seu histórico de posições e o tamanho dos saldos, que é informação aproveitável numa abordagem dirigida. O formato dessas abordagens está em como funcionam os golpes com cripto.
Então leitura é o padrão correto e não uma garantia. Limita o estrago em vez de eliminar a pergunta.
E uma sexta
Muita gente supõe que a corretora vai proteger. Até certo ponto vai: o IP obrigatório e a expiração por inatividade são dela.
Daí não passa. Ligar negociação em algo que só precisava ler ninguém impede, porque essa opção quem marca é você.
11. Onde a conta mora
Onde a conta mora decide qual tela você vai ver. O modelo de permissão, as regras da lista de IP e até os nomes dos campos vêm junto com a plataforma.
Estas são plataformas onde esse tipo de conexão é comum. As telas diferem, então tome o que está abaixo como ponto de partida e leia a sua.
Binance
OKX
Bybit
KuCoin
Aviso de afiliados: alguns links são de parceiros. Podemos receber uma comissão sem custo extra para você. Isto não é recomendação de investimento.
Se o que você está pesando é custódia e não automação, o que uma carteira faz no lugar está em o que é uma carteira cripto. O que um aparelho físico impede e o que não impede está em o que uma carteira hardware protege.
12. Como eu decido na prática
Meu critério é curto e sai da tela de permissões, não de um modelo de ameaça.
O que eu faço, na ordem
Começo pelo que o programa faz quando funciona e não ligo mais nada. Esse hábito elimina quase todas as decisões.
Faço uma chave por ferramenta e dou o nome dela. Custa trinta segundos e transforma um dia ruim numa correção de uma linha.
Não ligo saque. Não por princípio, mas porque nunca rodei nada em que eu conseguisse nomear a função que precisava disso.
Se precisasse, fixaria o endereço antes, até porque numa das plataformas eu não teria alternativa.
Onde acho que o conselho comum erra
O enquadramento padrão é “proteja sua chave de API como uma senha”. É bem intencionado e ensina o instinto errado.
Sugere que o risco depende de quão bem você esconde um texto. A maior parte do resultado se decide antes de esconder qualquer coisa, na hora de escolher as opções.
Uma chave bem escondida com negociação ligada é pior que uma de leitura guardada com descuido.
A parte de que menos tenho certeza
Não sei como cada serviço guarda o que você entrega, e fora dessas empresas ninguém sabe. Esse é o centro desconfortável do assunto.
Do que tenho certeza é do formato. As permissões são separadas, as perigosas dependem de fixar endereço e o segredo aparece uma vez.
Isso valeu nas duas plataformas cuja documentação li, e é o que eu continuaria explicando mesmo que redesenhassem todas as telas.
Uma objeção que se sustenta
Dá para dizer que é cuidado demais para um rastreador que só lê saldo. Para uma chave de leitura eu não discutiria.
O cuidado está calibrado para as outras linhas da tabela. O problema é que a mesma tela emite as duas, e os quatro segundos em que você decide qual está criando não parecem diferentes na hora.
Perguntas frequentes
Próximo: o que acontece quando alguém invade sua conta na corretora