피싱 방지 코드 | 바이낸스 피싱방지코드 설정, 이메일 진짜 확인, 피싱 사이트 구별
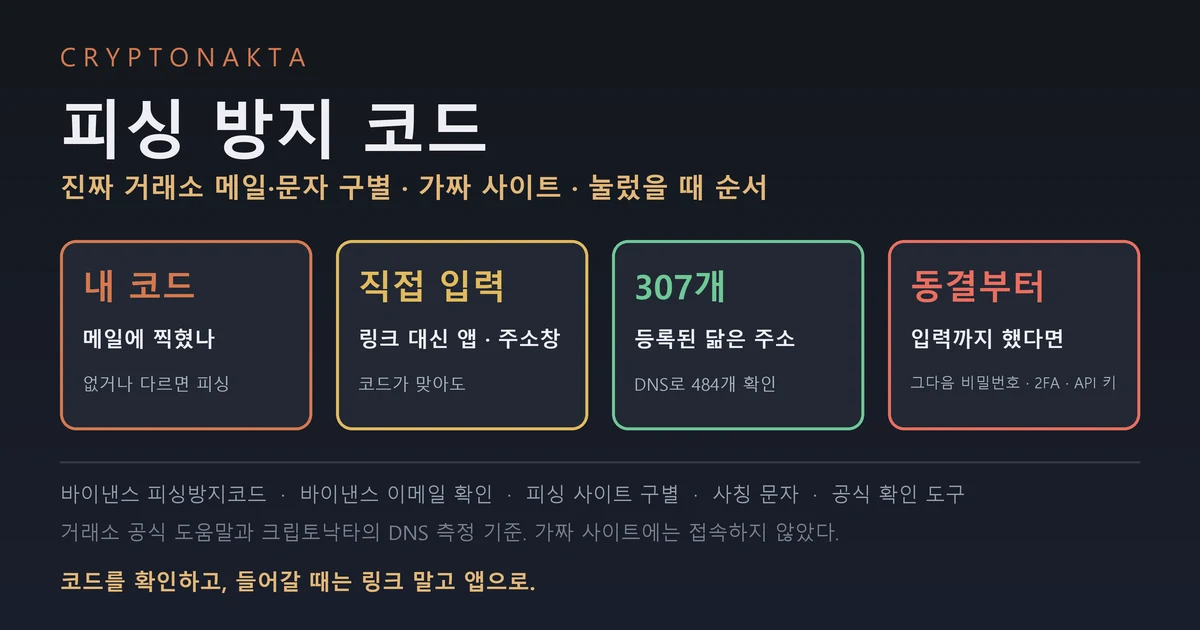
메일이나 문자에 내가 정한 피싱 방지 코드(안티피싱 코드)가 그대로 찍혀 있다면 내 코드를 아는 쪽이 보냈다는 뜻입니다. 반대로 가짜 사이트나 텔레그램 상담원, 걸려 온 전화는 이 코드로 가려낼 수 없습니다. 그래서 순서가 필요합니다. 링크 대신 앱으로 들어가고, 애매하면 공식 확인 도구로 조회합니다. 이미 눌렀다면 정해진 차례대로 움직이면 됩니다.
‘바이낸스 보유자산 소각예정’ 같은 문자를 받고 이 글을 찾으셨을 수도 있겠네요. 저는 거래소 공식 도움말을 직접 열어 맞춰 봤습니다. 공개 DNS 기록으로 거래소 메일 주소의 인증 설정과 닮은 주소 등록도 직접 셌습니다. 코드가 해 주는 일과 못 하는 일을 나눠 두면 다음에 같은 문자가 와도 덜 흔들립니다.
목차 (12)
바이낸스 보유자산 소각예정 문자, 진짜인가요?피싱 방지 코드는 무엇을 증명하나요?피싱 방지 코드는 어디에 찍히나요? 거래소별 이메일·문자 비교바이낸스 피싱방지코드 설정 방법피싱 방지 코드 예시: 뭘로 정하면 좋을까요?바이낸스 이메일 확인: 진짜 메일 가려내는 순서거래소 고객센터라며 카톡·텔레그램이 왔다면?바이낸스 피싱사이트 확인방법: 주소부터 봅니다바이낸스 이메일 인증, 공식 확인 도구에서 조회하는 법피싱링크 눌렀다면 무엇부터 하나요?필자의 판단직접 재 본 숫자와 날짜가 붙은 공지
바이낸스 보유자산 소각예정 문자, 진짜인가요?
바이낸스 보유자산 소각예정 문자를 받았다면 링크는 누르지 말고 바이낸스 앱을 직접 열어 보세요. 앱에 같은 알림이 없으면 그 문자는 지우면 됩니다.
피싱 방지 코드(안티피싱 코드)는 이런 문자를 일부만 걸러 줍니다. 내가 정한 단어를 거래소가 메일과 일부 문자에 붙여 주는 기능이거든요. 바이낸스 문자라면 맨 끝 줄에 ‘Anti-Phishing:’ 뒤로 내 코드가 붙습니다. 다만 모든 문자에 붙지는 않습니다. 바이낸스는 일부 지역 사용자에게 가는 일부 문자에만 붙인다고 적었어요.
그래서 문자는 코드만으로 판단하기 어렵습니다. 코드 없는 문자가 다 가짜인 것도 아니고, 코드가 맞는다고 링크를 눌러도 되는 것도 아닙니다.
검색창에 자주 올라오는 문자는 셋입니다. ‘보유자산 소각예정’ · ‘청산’ · ‘출금코드’ 문자죠. 셋 다 자산이 곧 사라지거나 묶인다며 서두르게 만듭니다. 거래소인 척 보내는 이런 사칭 문자를 스미싱이라고 합니다. 문자(SMS)와 피싱을 합친 말이에요.
더 까다로운 경우도 있습니다. 가짜 문자가 진짜 바이낸스 문자 대화방 안에 끼어 들어오기도 합니다. 바이낸스 블로그가 직접 경고한 수법이에요. 평소 인증번호가 오던 대화방이라고 믿을 수는 없다는 뜻입니다.
‘고객센터로 전화 주세요’라며 번호를 적어 둔 문자는 오히려 판단이 쉽습니다. 바이낸스 문자 FAQ는 앱에서 확인되지 않는데 전화를 요구하면 사기라고 적었습니다. 무시하고 신고하라고요. 문자에 적힌 번호로 걸지 말고 앱의 고객센터로 직접 들어가 물어보면 됩니다. 발신번호가 고객센터 번호로 떠도 근거가 못 됩니다. 휴대폰에 악성 앱이 깔리면 보이는 번호가 바뀔 수 있거든요.
가짜 문자를 받았다는 것만으로 계정이 털린 건 아닙니다. 바이낸스 도움말도 그렇게 적었습니다. 문제는 링크를 누르고 아이디·비밀번호·인증번호를 넣었을 때입니다. 그랬다면 아래 ‘눌렀다면’ 순서로 바로 가세요.
해외 거래소 문자가 한국어로 왔다는 건 진짜·가짜를 가르는 근거가 아닙니다. 이때도 기준은 앱에 같은 안내가 있느냐 하나입니다.
큰 사고나 지급 실수 같은 소식이 나온 직후에는 ‘보상금 지급’ 문자가 늘어납니다. 틀은 늘 비슷해요. 큰 소식 다음에 보상 문자가 오고, 링크를 누르면 로그인 화면이 뜹니다. 보상 안내에 링크가 붙어 있으면 사기 쪽으로 보면 됩니다.
피싱 방지 코드는 무엇을 증명하나요?
피싱 방지 코드는 ‘이 메일을 보낸 쪽이 내 코드를 안다’는 것 하나만 증명합니다. 지금 연 사이트가 진짜인지, 메신저나 전화 상대가 진짜인지는 알려 주지 않습니다.
거래소 보안 설정에서 나만 아는 짧은 단어를 정합니다. 그러면 거래소가 나에게 보내는 메일에 그 단어를 찍어 줍니다. 가짜 메일을 보내는 쪽은 내 단어를 모르니 똑같이 찍을 수 없습니다.
메일에서는 이 확인이 빠르고 꽤 강합니다. 바이낸스 도움말은 예전에 정한 코드가 틀리거나 빠져 있으면 피싱일 수 있다고 적었습니다. OKX 도움말에는 코드 없는 메일을 위조 메일로 본다는 문장까지 있고요.
사이트에서는 사정이 다릅니다. 코드는 거래소가 ‘보내는’ 메시지에 붙거든요. 진짜 거래소도 대부분 로그인 화면에는 코드를 띄우지 않습니다. 그래서 피싱 방지 코드는 가짜 사이트에서는 아무것도 증명하지 못합니다. 사이트는 주소로 따로 확인합니다.
예외는 비트겟입니다. 비트겟은 웹과 앱 로그인 화면에도 코드를 보여 준다고 적었습니다. 게이트는 이 부분에서 안내끼리 엇갈립니다.
코드는 새어 나갈 수도 있습니다. 바이낸스 블로그는 공격자가 이미 내 코드를 알고 있을 수도 있다고 경고했습니다. 코드는 비밀번호가 아니어도 남에게 알려 주면 안 됩니다. 아는 사람은 가짜 메일에 그 코드를 그대로 찍을 수 있거든요.
그러니 코드를 켜도 피싱이 사라지지는 않습니다. 메일 한 통을 빠르게 가려내는 도구가 하나 생길 뿐입니다.
피싱 방지 코드는 어디에 찍히나요? 거래소별 이메일·문자 비교
피싱 방지 코드가 찍히는 곳은 거래소마다 다릅니다. 이메일에는 대부분 찍히지만 문자와 로그인 화면은 갈립니다. 메신저·전화·DM에는 어느 거래소도 코드를 넣지 않습니다.
아래 표는 2026년 11월 5일에 거래소 일곱 곳의 공식 도움말을 직접 열어 확인한 내용입니다. 바이비트 도움말은 열리지 않아 검색 요약으로 채우고 별표를 달았습니다.
| 거래소 | 이메일 | 문자 | 로그인 화면 | 메신저·전화·DM | 근거 |
|---|---|---|---|---|---|
| 바이낸스 | ● | ◐ 일부 지역의 일부 문자에만 · 끝줄에 “Anti-Phishing: XXXX” | ? | ○ | A |
| OKX | ● | ? | ? | ○ | A/C |
| 바이비트 | ●* | ●* | ? | ○ | B* |
| 비트겟 | ● | ◐ 숫자 코드만 · 앞 6자리만 보임 · 인증번호 문자엔 안 붙음 | ● 로그인 페이지 · 앱 로그인 | ○ | A/B |
| 쿠코인 | ● | ◐ 8자리 숫자 코드만 · 인증번호 문자에도 붙음 | ? | ○ | A/B |
| 게이트 | ◐ “일부 공식 메일”(옛 안내는 모든 메일) | ? | ◐ 로그인 직후 확인 창이 뜬다는 안내와 로그인에는 안 쓰인다는 안내가 함께 있음 | ○ | A/C |
| MEXC | ● | ? | ? | ○ | A/B |
| 업비트 | ? | ? | ? | ? | C |
| 빗썸 | ? | ? | ? | ? | C |
●: 코드가 찍힘. ◐: 일부 메시지에만, 또는 조건이 맞을 때만. ○: 이 채널엔 코드 없음. ?: 공식 안내에 적혀 있지 않음.
거래소 안내가 말하는 곳은 이메일·문자·로그인 화면뿐입니다. 거래소가 바꿀 수 있으니 받는 메시지와 맞춰 보세요.
근거: A = 공식 페이지를 직접 읽음. B = 검색 요약만 봄. C = 공식 근거를 못 찾음. A/B·A/C 는 한 줄에 둘이 섞였다는 뜻입니다.
* 별표 칸은 공식 페이지의 검색 요약으로 채웠습니다. 페이지가 열리지 않았습니다(대부분 바이비트 도움말).
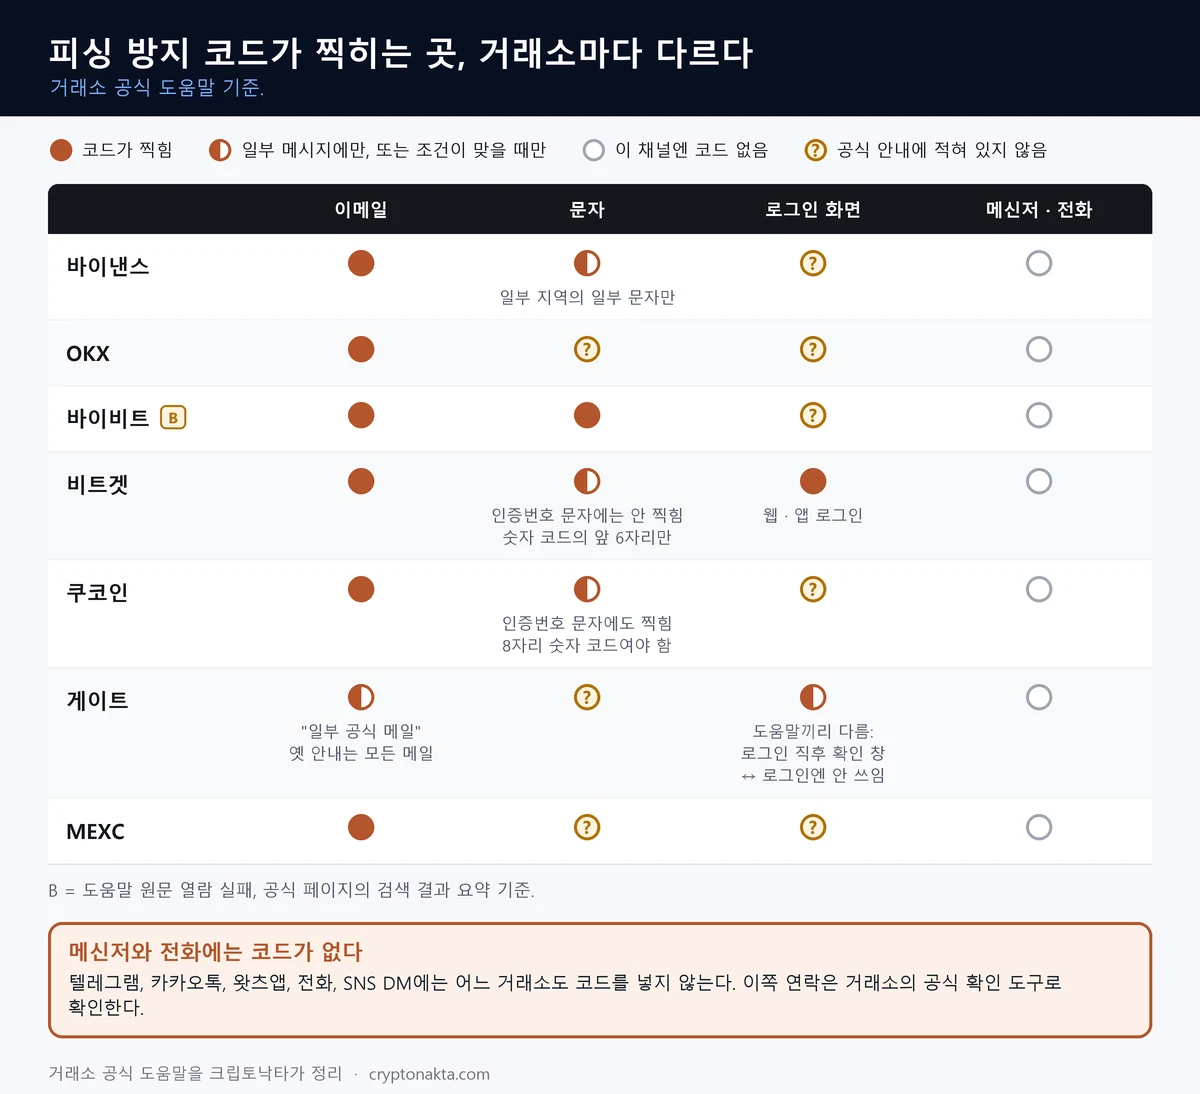 그림 크게 보기 ↗
인증번호 문자에 코드가 없다고 놀라는 분이 많은데, 거래소마다 정상인 모습이 다릅니다. 쿠코인 인증번호 문자에는 코드가 붙어 오는 게 정상입니다. 비트겟 인증번호 문자에는 안 붙는 게 정상이고요. 같은 인증번호 문자를 두고 두 거래소 규칙이 정반대인 셈이죠.
바이낸스 문자는 지금 휴대폰에 와 있는 인증 문자 몇 통을 열어 보는 게 제일 정확합니다. 끝 줄에 코드가 붙어 왔다면 그 모양이 내 기준이 됩니다. 이렇게 내 화면을 기준으로 삼는 건 바이낸스 안내가 한 가지가 아니라서예요. 아카데미 글에는 진짜 메일과 문자 모두에 코드가 들어간다고 돼 있고, 문자 FAQ에는 일부 문자에만 붙인다고 돼 있습니다.
OKX와 MEXC 문서는 이메일만 말하고 문자 얘기는 없습니다. 게이트는 ‘일부 공식 메일’에 찍힌다고 적었습니다. 코드 없는 게이트 메일을 바로 가짜로 볼 수는 없다는 뜻입니다.
표의 메신저·전화 칸은 해외 거래소 모두 ○입니다. 텔레그램·카카오톡·전화·SNS DM에는 코드가 없습니다. 이 채널로 온 상대가 공식인지는 공식 확인 도구로만 가릴 수 있습니다. 거래소가 자기 공식 주소·번호·계정을 조회하게 열어 둔 페이지입니다.
업비트·빗썸의 피싱 방지 코드 기능은 공식 안내에서 확인하지 못했습니다. 표에 물음표로 두었지만 기능이 없다는 뜻은 아닙니다. 국내 거래소를 쓴다면 앱 보안 설정 화면을 직접 열어 보는 게 가장 빠릅니다.
아래 다섯 거래소는 피싱 방지 코드 설정과 공식 확인 도구를 함께 공개해 두었습니다. 코드가 문자에도 찍히는지는 위 표와 맞춰 보세요.
OKX
Bybit
KuCoin
Gate.io
Bitget
제휴 고지: 일부 링크는 제휴 링크이며, 추가 비용 없이 수수료를 받을 수 있습니다. 투자 조언이 아닙니다.
바이낸스 피싱방지코드 설정 방법
바이낸스 피싱방지코드는 웹의 보안 메뉴에서 설정합니다. 경로는 Profile › Account › Security › Advanced Security › Anti-Phishing Code입니다.
한국어 화면 문구는 제가 확인하지 못했습니다. 그래서 버튼 이름은 바이낸스 영어 도움말 그대로 두고 괄호에 뜻만 달았어요.
- Profile(프로필)에서 Account(계정)로 들어갑니다.
- Security(보안) 안의 Advanced Security(고급 보안) 항목을 찾습니다.
- Anti-Phishing Code(피싱 방지 코드) 줄의 Enable(켜기)을 누릅니다.
- Create Anti-Phishing Code(피싱 방지 코드 만들기)를 누르고 코드를 넣습니다.
- 2FA나 패스키로 본인 확인을 마치면 저장됩니다.
2FA는 비밀번호 말고 한 번 더 거치는 인증입니다. 구글 OTP 같은 인증 앱 숫자가 대표적이죠. 2FA 기기를 잃어버려 이 단계에서 막혔다면 2FA 분실 계정 복구 글을 먼저 보세요.
앱에서는 Account Info(계정 정보) › Security(보안) › Anti-Phishing Code로 들어갑니다. 거기서 Create(만들기)를 누르면 같은 화면이 나옵니다. 앱 버전에 따라 메뉴 위치는 조금 다를 수 있습니다.
글자 규칙은 거래소마다 달라서 아래 표에 모았습니다. 저장한 뒤 첫 바이낸스 메일이 오면 코드가 제대로 찍혔는지 한 번 봐 두세요.
| 거래소 | 설정 경로(영어 화면 그대로) | 코드 규칙 |
|---|---|---|
| 바이낸스 | Profile › Account › Security › Advanced Security › Anti-Phishing Code › Enable | 6~8자 · 대문자·소문자·숫자·밑줄 중 3종 이상 · 특수문자 불가 |
| OKX | Menu › Security › Anti-phishing code | 공식 자료에서 확인 못 함 |
| 바이비트 | Security › Advanced Protection › Anti-phishing Code › Settings* | 공식 자료에서 확인 못 함 |
| 비트겟 | Profile › Security › Advanced Security › Anti-Phishing Code › Configure | 8~32자리 숫자 · 문자에는 숫자 코드만 나옴 |
| 쿠코인 | Profile › Account Security › Security Code (Anti-Phishing Code) | 8자리 숫자(예전 영문 코드는 메일엔 되고 문자엔 안 나옴) |
| 게이트 | Profile › Security verification › Password Management › Anti-Phishing Code | 영문·숫자 4~20자 · 특수문자 불가 · 자금 비밀번호 입력 |
| MEXC | Profile › Security › Advanced Security settings › Anti-Phishing Code › Set Up | 영문·숫자 1~6자 · 쓰던 비밀번호 재사용 금지 |
메뉴 이름은 각 거래소 도움말에 적힌 영어 웹 화면 그대로입니다. 앱이나 다른 언어 화면은 이름이 다를 수 있습니다.
* 별표 칸은 공식 페이지의 검색 요약으로 채웠습니다. 페이지가 열리지 않았습니다(대부분 바이비트 도움말).
‘okx 안티 피싱 코드’를 찾는다면 Menu(메뉴) › Security(보안) › Anti-phishing code 순서입니다. OKX는 화면을 고치면서 메뉴 이름이 바뀌기도 합니다. Anti-phishing이라는 낱말로 찾으면 빠릅니다.
게이트는 코드를 만들 때 자금 비밀번호를 넣습니다. 출금처럼 돈이 움직일 때 쓰는 비밀번호로, 로그인 비밀번호와 따로 정합니다.
바이낸스는 코드를 주기적으로 바꾸라고 권합니다. 누군가에게 코드를 말했거나 메일 화면을 캡처해 올렸다면 그날 바로 바꾸세요. 바꾸는 메뉴는 처음 만든 자리에 있습니다.
피싱 방지 코드 예시: 뭘로 정하면 좋을까요?
피싱 방지 코드는 남이 짐작할 수 없고 나는 한눈에 알아보는 단어로 정하면 됩니다. 길고 복잡할 필요는 없고 비밀번호·이름·생일만 피하면 됩니다.
이 코드는 복잡함보다 ‘남이 모른다’는 점이 핵심입니다. 비밀번호처럼 누가 하나씩 넣어 보며 맞히는 값이 아니거든요. 문제는 이미 어딘가에 새어 나간 정보를 그대로 쓰는 경우입니다.
쓰던 비밀번호를 코드로 쓰면 비밀번호가 메일마다 찍혀 다니게 됩니다. MEXC 도움말도 자주 쓰는 비밀번호는 코드로 쓰지 말라고 적었습니다. 피할 코드는 아래 표에 모았습니다.
| 피할 코드 | 피하는 이유 | 대신 이렇게 |
|---|---|---|
| 쓰던 비밀번호 | 메일이 새면 비밀번호도 같이 샌다 | 이 코드에만 쓰는 새 단어 |
| 이름·생일·전화번호 끝자리 | 나를 아는 사람이 짐작할 수 있다 | 나와 상관없는 낱말 두 개를 붙이기 |
| 거래소 이름이나 피싱 같은 낱말 | 가짜 메일 쪽이 먼저 넣어 볼 만한 말이다 | 거래소와 상관없는 엉뚱한 말 |
| 같은 숫자 반복·차례대로 된 숫자 | 가장 먼저 짐작하는 꼴이다 | 외우기 쉽지만 내 정보와 무관한 숫자 |
| 남이 만들어 준 코드 | 만들어 준 쪽이 이미 안다 | 내 머릿속에서 정한 단어 |
예를 들어 바이낸스라면 Gom_Ttuk 같은 꼴이 규칙에 맞습니다. 대문자·소문자·밑줄이 섞인 8자거든요. 쿠코인은 8자리 숫자만 받으니 생일이나 전화번호가 아닌 숫자를 고릅니다. 여기 적은 예시는 이미 공개된 글자라 그대로 쓰지 마세요.
검색하다 보면 ‘피싱 방지 코드 생성기’를 찾는 분도 있습니다. 이건 방향이 거꾸로입니다. 남이 만든 사이트에 코드를 만들어 달라고 하는 순간 그 사이트는 내 코드를 압니다. 코드는 내 머릿속에서 정하는 게 맞습니다.
숫자 코드 함정도 하나 있습니다. 쿠코인에서 예전에 영문 코드를 정해 뒀다면 메일에는 코드가 찍힙니다. 문자에는 안 나오고요. 비트겟도 숫자로만 된 코드여야 문자에 찍히고 그것도 앞 6자리만 보입니다. 그러면 코드 없는 진짜 문자가 생깁니다. 문자에서도 확인하고 싶다면 숫자 코드로 다시 정하면 됩니다.
바이낸스 이메일 확인: 진짜 메일 가려내는 순서
바이낸스 이메일이 진짜인지는 세 단계로 가려냅니다. 내 코드 확인, 앱으로 직접 들어가기, Binance Verify 조회 순서입니다.
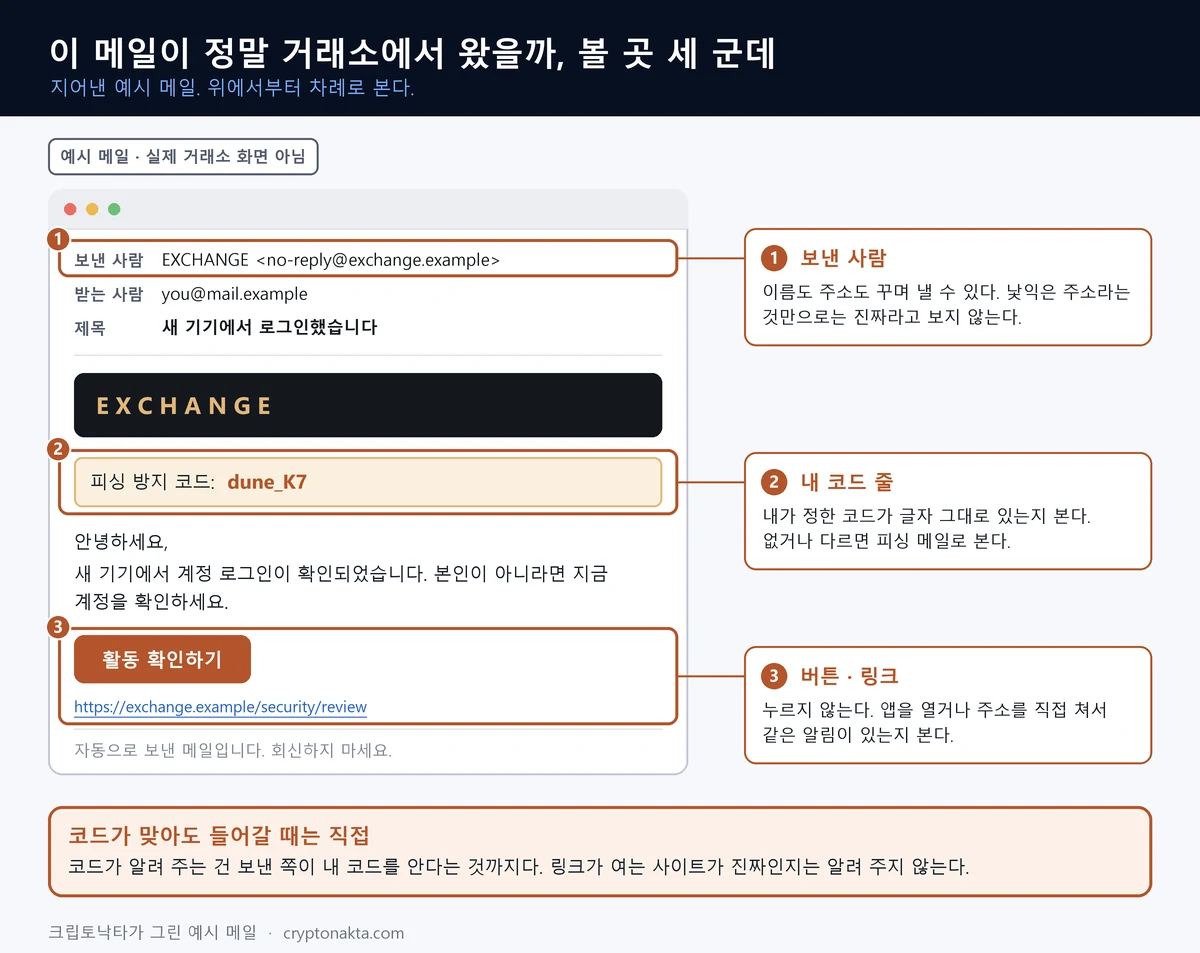 그림 크게 보기 ↗
첫째, 메일에 내 코드가 글자 그대로 있는지 봅니다. 없거나 한 글자라도 다르면 거기서 끝입니다. 그 메일은 거래소가 보낸 것으로 보지 않습니다.
둘째, 코드가 맞아도 메일 속 버튼은 누르지 않습니다. 바이낸스 앱을 직접 열거나 주소창에 binance.com을 직접 쳐서 들어갑니다. 메일이 말한 출금 요청이나 로그인 알림이 거기에도 있는지 봅니다. 앱에 없는 일이라면 메일 내용도 믿지 않습니다.
셋째, 보낸 주소를 바이낸스의 공식 확인 도구인 Binance Verify에 넣어 봅니다. 세 단계 중 하나라도 어긋나면 그 메일의 링크는 쓰지 않습니다.
보낸 사람 칸은 근거가 되지 못합니다. 바이낸스 도움말은 ‘All emails can be spoofed.’라고 적었습니다. 모든 메일은 보낸 사람을 꾸밀 수 있다는 뜻입니다. 이렇게 보낸 사람을 꾸미는 걸 발신 주소 위조(스푸핑)라고 합니다. 바이비트 도움말 요약과 게이트 옛 공지에도 같은 경고가 있습니다.
그래서 저는 보낸 사람 주소만 보고 판단하지 않습니다. ‘바이낸스 이메일 주소’를 찾는 분도 많습니다. 바이낸스가 공개한 주소 목록은 참고용입니다. 바이낸스는 다른 주소로 메일을 보낼 수도 있다고 적었습니다.
| 거래소 | 공식 발신 도메인(거래소가 적은 것) |
|---|---|
| 바이낸스 | binance.com 과 그 하위 주소(“참고용” 17개) |
| OKX | okx.com · mailer1.okx.com · mailer2.okx.com · service2.okx.com |
| 쿠코인 | kucoin.com* |
| MEXC | mexc.com · mexc.link · mexc.cg · mexc.sg(언어판마다 목록 다름) |
거래소가 스스로 적은 주소만입니다. 바이낸스·게이트는 보낸 사람 주소가 위조될 수 있다고도 적었습니다. 주소가 맞는 것만으로는 아무것도 증명되지 않습니다.
* 별표 칸은 공식 페이지의 검색 요약으로 채웠습니다. 페이지가 열리지 않았습니다(대부분 바이비트 도움말).
저는 공개 DNS 기록으로 거래소 주 도메인의 메일 인증 설정을 직접 읽어 봤습니다. DMARC는 인증 검사에 떨어진 메일을 어떻게 처리할지 도메인 주인이 받는 쪽에 요청하는 설정입니다. SPF는 그 주소로 메일을 보낼 수 있다고 도메인 주인이 정해 둔 서버 목록입니다.
주 도메인 8곳 모두 DMARC를 걸어 두었습니다. 4곳은 검사에 떨어진 메일을 받지 말라고 요청합니다. 나머지 4곳은 스팸함으로 보내라고 요청합니다. SPF 끝도 8곳 모두 목록 밖 서버를 거절하는 ‘-all’이었습니다.
| 주 도메인 | DMARC 정책 | 받는 메일함에 요청하는 것 | SPF 끝부분 |
|---|---|---|---|
| binance.com | p=quarantine | 검사에 떨어진 메일은 스팸함으로 | -all: 목록에 있는 서버만 보낼 수 있음 |
| bitget.com | p=reject | 검사에 떨어진 메일은 받지 말 것 | -all: 목록에 있는 서버만 보낼 수 있음 |
| bybit.com | p=reject | 검사에 떨어진 메일은 받지 말 것 | -all: 목록에 있는 서버만 보낼 수 있음 |
| gate.com | p=reject | 검사에 떨어진 메일은 받지 말 것 | -all: 목록에 있는 서버만 보낼 수 있음 |
| gate.io | p=quarantine | 검사에 떨어진 메일은 스팸함으로 | -all: 목록에 있는 서버만 보낼 수 있음 |
| kucoin.com | p=quarantine | 검사에 떨어진 메일은 스팸함으로 | -all: 목록에 있는 서버만 보낼 수 있음 |
| mexc.com | p=reject | 검사에 떨어진 메일은 받지 말 것 | -all: 목록에 있는 서버만 보낼 수 있음 |
| okx.com | p=quarantine | 검사에 떨어진 메일은 스팸함으로 | -all: 목록에 있는 서버만 보낼 수 있음 |
주 도메인만, 알파벳순입니다. 공개 DNS 기록을 우리가 직접 읽었습니다. DMARC·SPF 는 도메인 주인이 받는 메일 서버에 하는 요청입니다. 최종 판단은 각 메일함의 스팸 필터가 합니다. 거래소 순위가 아닙니다.
그러니 주소까지 똑같이 꾸민 메일은 받는 메일함에서 걸러지기 쉽습니다. 그래서 실제 피싱 메일은 보낸 사람 이름만 거래소로 꾸밉니다. 아니면 거래소를 닮은 다른 주소를 쓰죠.
바이낸스는 의심 메일을 스크린샷과 EML 파일로 고객지원에 보내 확인받으라고 안내합니다. EML은 메일을 원본 그대로 저장한 파일입니다.
거래소 고객센터라며 카톡·텔레그램이 왔다면?
거래소 고객센터라며 카카오톡·텔레그램으로 먼저 연락해 오면 일단 거래소로 보지 않습니다. 메신저에는 피싱 방지 코드가 붙지 않습니다. 공식 확인 도구로 그 계정을 조회해야 가릴 수 있어요.
국내 거래소도 같은 말을 합니다. 업비트는 거래 지원 일정을 공지사항으로만 알린다고 밝혔습니다. 임직원이 카카오톡 채팅방에서 따로 알리지 않는다고요. 오픈채팅방에 ‘고객센터’나 ‘임직원’이 있다면 그 방부터 의심하면 됩니다.
거래소들이 ‘절대 요구하지 않는다’고 적어 둔 것은 아래 표에 모았습니다.
| 거래소 | 거래소가 절대 요구하지 않는다고 적은 것 |
|---|---|
| 바이낸스 | 민감한 정보 · 어떤 주소로든 송금 요구 · 코드는 바이낸스 직원에게도 알려 주지 말 것 |
| OKX | 문자·이메일·OTP 인증번호 · 메일 링크나 첨부로 주는 경품 |
| 바이비트 | 지역판 도움말: 시드 문구 · 모르는 주소로 이체(글로벌판 문장은 못 찾음)* |
| 비트겟 | 먼저 보내는 DM 으로 개인정보·자금 요구 |
| 쿠코인 | 비밀번호·2FA 정보 · 메일로 특정 주소에 송금 요구 |
| 게이트 | 비밀번호·인증번호·시드 문구·개인키 · 사용자 자산을 거둬 가는 일 |
| MEXC | 계정 정보·비밀번호 같은 개인 정보 · 모르는 주소로 이체 요구 |
각 거래소 공식 도움말·블로그 문장을 줄였습니다. 누가 이걸 달라고 하면 거래소가 아닙니다.
* 별표 칸은 공식 페이지의 검색 요약으로 채웠습니다. 페이지가 열리지 않았습니다(대부분 바이비트 도움말).
피싱 방지 코드를 물어보는 상담원은 사기입니다. 바이낸스는 직원에게도 코드를 알려 주지 말라고 적었거든요. 본인 확인이라며 불러 달라고 해도 마찬가지입니다.
‘계정이 위험하니 자산을 안전한 지갑으로 옮기라’는 전화나 메시지도 자주 옵니다. 바이낸스는 어떤 이유로든 어떤 주소로 돈을 보내라고 하지 않는다고 적었습니다. 게이트는 사용자 자산을 거둬 가지 않는다고 적었고요. 이 말이 나오면 상대는 거래소가 아닙니다.
대화를 거래소 밖으로 옮기자는 순간도 신호입니다. 앱 안 상담에서 시작한 대화를 텔레그램이나 오픈채팅으로 옮기자고 하면 거기서 멈춥니다. OKX는 앱 안 1:1 상담에 초록색 ‘Official’ 표시를 붙인다고 안내합니다.
먼저 연락해 오는 쪽일수록 서두릅니다. 이럴 때는 대화를 끊고 거래소 앱의 고객센터로 내가 직접 들어가 물어봅니다. 문제가 정말 있다면 거기서도 확인됩니다. 거래소 사칭보다 넓은 코인 사기 수법은 암호화폐 사기 유형 글에 모아 두었습니다.
바이낸스 피싱사이트 확인방법: 주소부터 봅니다
바이낸스 피싱사이트는 화면 모양보다 주소창의 진짜 주인 도메인이 binance.com인지로 구별합니다. 피싱 방지 코드는 사이트에서는 아무 역할을 하지 못하니 주소를 직접 봐야 합니다.
위 검사기에 주소를 붙여 넣으면 그 주소의 진짜 주인 도메인을 크게 보여 줍니다. 그리고 거래소 공식 목록과 똑같은지 맞춰 봅니다. 입력한 주소는 브라우저 밖으로 나가지 않습니다. 목록에 없다고 나와도 가짜라고 단정하지 말고 공식 확인 도구로 한 번 더 확인하세요. 검사기는 주소 모양만 보고 그 사이트가 무엇을 하는지는 보지 않습니다.
검사기는 흔한 속임수도 짚어 줍니다. 알파벳 o를 숫자 0으로 바꾼 주소가 그렇습니다. 거래소 이름 뒤에 다른 낱말을 붙인 주소도요. 퓨니코드도 있습니다. 영어가 아닌 글자를 ‘xn--‘로 시작하는 영문으로 바꿔 적는 방식입니다. 화면에서는 거래소 이름과 똑같아 보일 수 있습니다.
사실 검사기를 꺼낼 일이 없게 만드는 게 제일 좋습니다. 처음 한 번만 주소를 직접 쳐서 들어가 북마크해 두고, 다음부터는 북마크로만 엽니다. 휴대폰이라면 공식 앱으로만 들어가면 됩니다.
검색 결과로 거래소에 들어가는 습관은 버리는 게 좋습니다. 공식 도움말을 통째로 베낀 페이지가 검색에 걸리기도 합니다. 코인 서비스 검색 결과 맨 위 광고 칸에 가짜 주소가 섞인 일도 있었습니다. 주소창의 잠금 표시도 진짜라는 증거가 아닙니다. 가짜 사이트도 보안 인증서는 쉽게 받거든요. 거래소 자체가 믿을 만한 곳인지는 거래소 판별 글에서 따로 다뤘습니다.
닮은 도메인(유사 도메인)은 거래소 이름을 한 글자 틀리거나 뒤에 낱말을 붙여 만든 주소입니다. 저는 거래소 6곳 이름으로 이런 주소를 직접 만들어 공개 DNS에 살아 있는지 셌습니다. 셈에 넣은 주소 484개 가운데 307개를 이미 누군가 등록해 두었습니다. 철자 하나만 틀린 바이낸스 주소는 40개 가운데 37개가 이미 등록돼 있었습니다.
등록돼 있다고 피싱 사이트라는 뜻은 아닙니다. 닮은 주소의 주인은 제가 확정하지 못했습니다. 접속도 하지 않았고 주인 정보도 조회하지 않았거든요. 네임서버로 나눠 보니 거래소가 방어용으로 사 둔 것 같은 주소는 32개였습니다. 등록된 주소 열 곳 중 한 곳꼴입니다.
| 거래소 이름 | 철자 변형(시도 중 등록) | 이름 + 붙임말 | 같은 이름, 다른 끝 | 방어용 추정 | 주인 모름 |
|---|---|---|---|---|---|
| 바이낸스 | 40개 중 37 | 40개 중 23 | 18개 중 15 | 5 | 52 |
| OKX | 세지 않음(짧은 이름) | 40개 중 22 | 18개 중 12 | 3 | 23 |
| 바이비트 | 28개 중 22 | 40개 중 15 | 18개 중 15 | 3 | 30 |
| 비트겟 | 34개 중 32 | 40개 중 11 | 18개 중 14 | 10 | 20 |
| 쿠코인 | 34개 중 33 | 40개 중 10 | 18개 중 17 | 5 | 40 |
| MEXC | 세지 않음(짧은 이름) | 40개 중 14 | 18개 중 15 | 6 | 18 |
거래소 이름으로 닮은 주소를 만들었습니다. 공개 DNS 에 살아 있는지만 봤고, 어느 주소에도 접속하지 않았습니다.
‘등록됨’이 피싱 사이트라는 증거는 아닙니다. 주인도 확인하지 않았습니다. ‘방어용 추정’은 브랜드 보호 업체나 대형 DNS 업체의 네임서버입니다.
철자 변형은 긴 이름만 셌습니다. OKX·MEXC 는 이름이 짧아 무관한 옛 도메인과 겹칩니다. 게이트는 흔한 영어 낱말이라 뺐습니다.
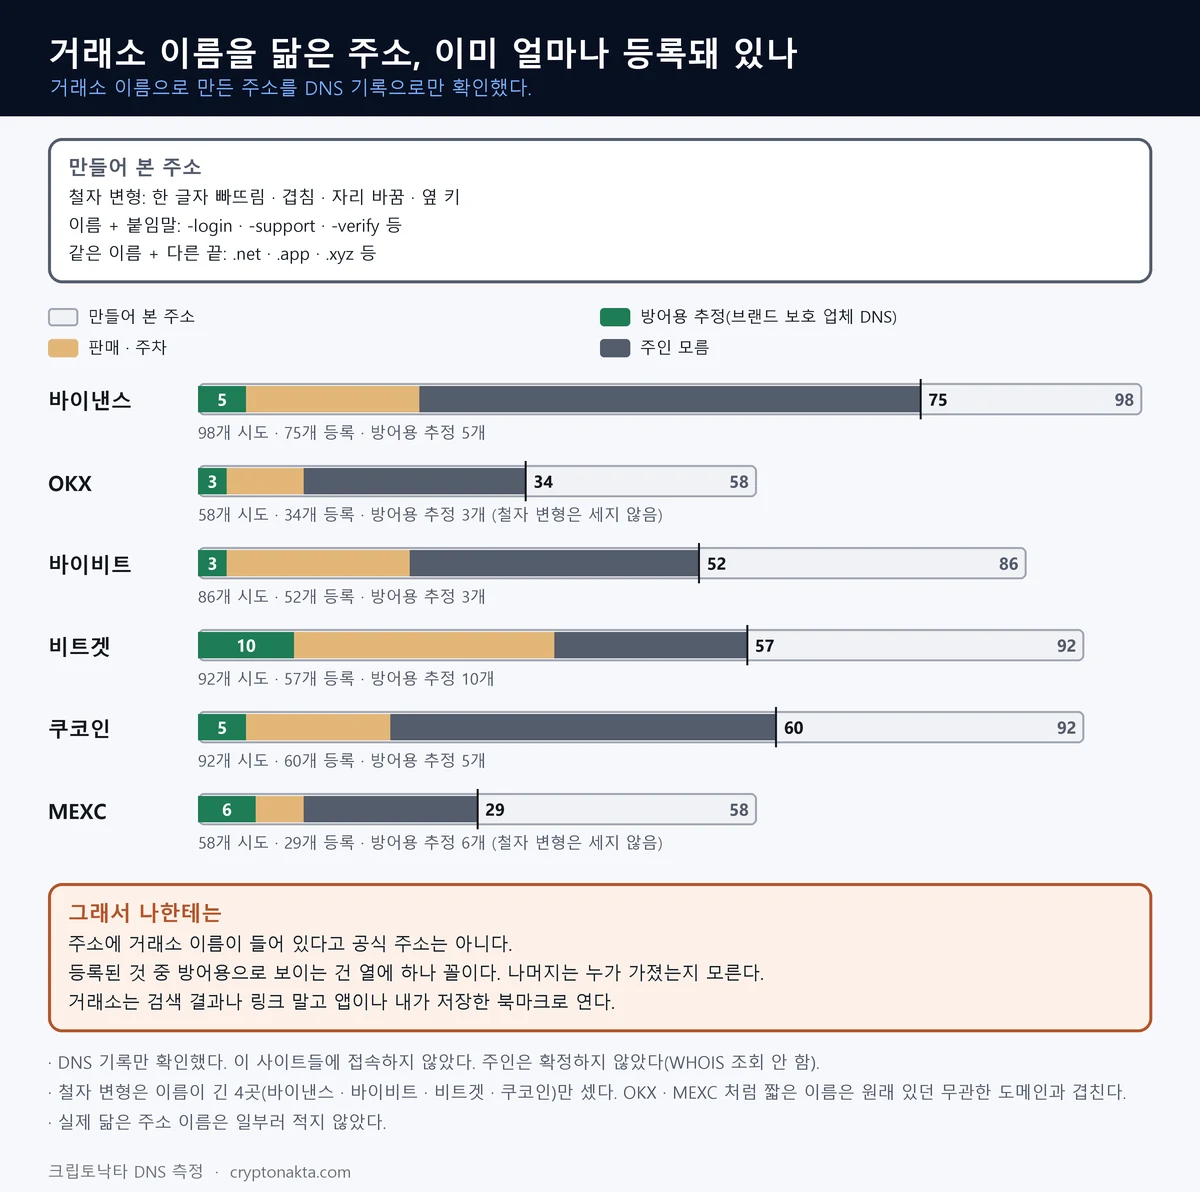 그림 크게 보기 ↗
바이낸스 이메일 인증, 공식 확인 도구에서 조회하는 법
바이낸스에서 왔다는 메일 주소나 전화번호, 텔레그램 계정은 Binance Verify에서 조회합니다. 다른 거래소도 이름만 다를 뿐 비슷한 도구를 공개해 두었습니다.
목록에 없다고 나오면 그 메일의 링크와 번호는 쓰지 않습니다. 넣을 수 있는 것은 거래소마다 조금씩 다릅니다.
| 거래소 | 공식 확인 도구 | 넣어 볼 수 있는 것 |
|---|---|---|
| 바이낸스 | Binance Verify | 주소(URL) · 이메일 · 전화번호 · 텔레그램 · SNS 계정 |
| OKX | OKX Channel verification | 텔레그램 · 전화 · 이메일(@ 뒤 도메인만) · 웹사이트 · X · 라인 · 위챗 등 19종 |
| 바이비트 | Bybit Authenticity Check (따로 된 페이지 주소는 못 찾음 · 사이트 메뉴·맨 아래, 앱 라이브챗 안)* | 이메일 · 전화번호 · 주소(URL) · SNS 계정* |
| 비트겟 | Bitget Official Verification | 이메일 주소 · 링크 · 사용자 이름 |
| 쿠코인 | KuCoin Official Verification Center | 지갑 주소 · 이메일 · 텔레그램 ID · X 계정 · 웹사이트 |
| 게이트 | Gate Official Verification Center | 도메인 · 이메일 · 전화번호(도움말엔 텔레그램도) |
| MEXC | MEXC Verify | 주소(URL) · 이메일 · 전화번호 · SNS 계정(사용자 이름으로 대조) |
‘공식’ 결과는 그 주소·번호·계정이 거래소 목록에 있다는 뜻입니다. 받은 메일 한 통이 거래소 메일 서버에서 나왔다는 증명은 아닙니다. 바이비트 도움말도 그렇게 적었습니다.
* 별표 칸은 공식 페이지의 검색 요약으로 채웠습니다. 페이지가 열리지 않았습니다(대부분 바이비트 도움말).
‘공식’으로 나와도 끝은 아닙니다. 보낸 사람 칸은 꾸밀 수 있어서 목록에 있는 주소가 찍힌 메일도 가짜일 수 있거든요. 바이낸스도 인증 결과가 나온 뒤에 계속 조심하라고 적었습니다.
OKX는 이메일을 @ 뒤 도메인으로만 조회합니다. 비트겟은 결과가 ‘Not a Bitget Official Channel'(비트겟 공식 채널 아님)로 나올 수 있습니다. 그러면 옆의 Report(신고) 버튼으로 바로 알립니다. 바이비트 Authenticity Check는 도움말 요약으로만 확인했습니다.
확인 도구도 링크로 들어가면 같은 문제가 생깁니다. 메일이나 메신저가 보내 준 ‘확인 페이지’ 링크로는 가지 않습니다. 거래소 앱이나 직접 친 주소에서 찾아 들어갑니다.
바이낸스는 Binance Verify를 누구나 직접 넣어 볼 수 있게 열어 두었습니다. 그래서 바이낸스 카드를 아래에 붙였습니다. 도구가 있다고 그 거래소에서 피싱이 사라지는 건 아닙니다. 가입할 때 넣을 수 있는 저희 추천 코드는 아래와 같습니다.
CRYPTONAKTA
Binance
제휴 고지: 일부 링크는 제휴 링크이며, 추가 비용 없이 수수료를 받을 수 있습니다. 투자 조언이 아닙니다.
피싱링크 눌렀다면 무엇부터 하나요?
피싱 링크를 눌렀다면 어디까지 입력했는지가 다음 순서를 정합니다. 아무것도 넣지 않았다면 창을 닫으면 됩니다. 비밀번호를 넣었다면 진짜 앱에서 계정부터 동결합니다.
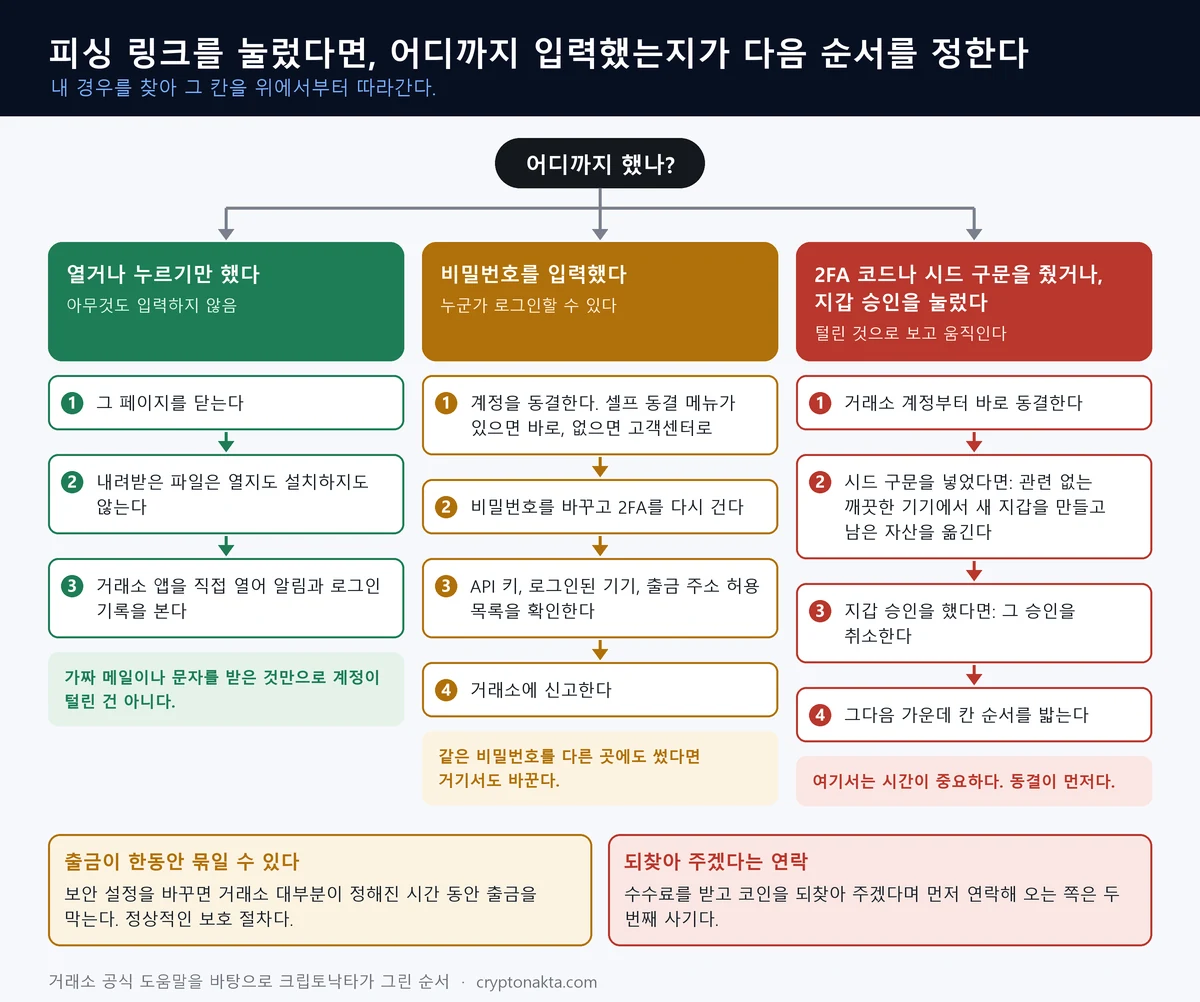 그림 크게 보기 ↗
누르기만 했다면 그 창을 닫고 끝입니다. 내려받은 파일이 있다면 열지도 설치하지도 않습니다. 마음에 걸리면 거래소 앱을 직접 열어 알림과 로그인 기록을 한 번 봅니다.
비밀번호를 넣었다면 먼저 계정을 멈춥니다. 셀프 동결은 내가 직접 계정을 잠가 로그인과 출금을 막는 기능입니다. 바이낸스에서는 Disable Account(계정 비활성화)라는 이름입니다. OKX에서는 Freeze account(계정 동결)입니다. 구글 인증이 연결돼 있어야 쓸 수 있어요. 반드시 피싱 사이트 말고 진짜 앱에서 누릅니다.
비트겟은 셀프 동결 메뉴가 도움말에 없고 티켓이나 라이브챗으로 요청합니다. 게이트도 셀프 메뉴는 공식 자료에서 확인하지 못했습니다. 이런 곳은 고객센터에 동결부터 요청합니다.
| 거래소 | 스스로 계정 동결 | 보안 설정을 바꾼 뒤 출금 보류 |
|---|---|---|
| 바이낸스 | Account › Account Management › Disable Account | 2FA 재설정 뒤 최대 48시간 출금·P2P 판매·내부 이체 중지 |
| OKX | User Center › Account settings › Security › Account management › Freeze account | 로그인 비밀번호나 인증 수단을 바꾸면 24시간 |
| 바이비트 | Account Info › Account Activities › Deactivate an Account* | 이메일을 바꾸면 24시간(다른 변경은 검색 요약만)* |
| 비트겟 | 셀프 동결 메뉴는 도움말에 없음 · 티켓이나 라이브챗으로 요청 | 비밀번호·구글 OTP 변경·재설정 뒤 24시간* |
| 쿠코인 | Avatar › Account Security › Freeze Account | 패스키 삭제 · 2FA·전화·이메일 변경 · 동결 해제 뒤 24시간 |
| 게이트 | 공식 자료에서 확인 못 함 | 보안 설정을 새로 하거나 바꾸면 24시간 |
| MEXC | Self-Services › Freeze Account* | 비밀번호·구글 OTP 변경 뒤 24시간* |
시간은 각 거래소 도움말에 적힌 그대로입니다. 보안 설정을 바꾼 뒤 출금이 묶이는 건 일부러 건 제동입니다. 다른 사람이 바꾼 거라면 막을 시간이 생깁니다.
* 별표 칸은 공식 페이지의 검색 요약으로 채웠습니다. 페이지가 열리지 않았습니다(대부분 바이비트 도움말).
동결한 뒤에는 비밀번호를 바꾸고 2FA를 다시 겁니다. 같은 비밀번호를 다른 곳에도 썼다면 거기서도 바꿉니다. 그다음 API 키 목록에서 내가 만들지 않은 키를 지웁니다. 로그인된 기기 목록에서 모르는 기기도 지웁니다. 비트겟은 이 메뉴를 Device Management(기기 관리)라고 부릅니다.
마지막으로 출금 주소 허용 목록에 낯선 주소가 들어갔는지 보고 거래소에 신고합니다. 2FA 기기를 잃어버려 다시 걸 수 없다면 2FA 분실 글의 순서를 따릅니다. 이미 누가 로그인해 설정을 바꾼 것 같다면 거래소 계정 해킹 대응 글이 더 자세합니다.
이 과정에서 출금이 한동안 막히는데, 이게 출금 보류입니다. 보안 설정을 바꾼 뒤 거래소가 일부러 출금을 멈춰 두는 시간이라 정상이에요. 바이낸스는 2FA를 재설정하면 최대 48시간이고, 다른 거래소는 대부분 24시간입니다. 바이낸스에서 비밀번호만 바꿨을 때 묶이는 시간은 공식 문서에서 확인하지 못했습니다.
이때 ‘출금 보류를 풀어 주겠다’는 연락이 오면 두 번째 사기입니다. 수수료를 먼저 내면 코인을 되찾아 주겠다는 ‘복구 대행’도 같은 쪽이죠. 이런 연락이 어떤 모양으로 오는지는 코인 사기 환불 글에 정리했습니다.
2FA 코드나 시드 구문까지 넣었다면 시간이 더 급합니다. 거래소 계정은 바로 동결하고 시드 구문을 넣은 지갑은 따로 움직여야 합니다. 시드 구문은 지갑을 통째로 되살리는 단어 묶음입니다. 넣은 순간 지갑 전체가 넘어갔다고 봐야 하거든요. 새 지갑을 만들어 남은 자산을 옮기는 순서는 시드 문구 유출 글에 있습니다. 지갑에서 승인 버튼까지 눌렀다면 토큰 승인 회수 글을 보세요.
비트겟 도움말은 블록체인에서 끝난 거래는 되돌릴 수 없다고 적었습니다. 그러니 순서를 다 외우기보다 동결부터 바로 누르는 쪽이 낫습니다. 동결만 해 둬도 그다음은 차분하게 할 수 있거든요.
필자의 판단
제 판단은 피싱 방지 코드를 켜 두고 메일 판별에 쓰자는 것입니다. 문자·사이트·메신저는 앱과 공식 확인 도구로 따로 확인합니다.
직접 재 보고 알게 된 게 있습니다. 거래소 주소와 똑같이 꾸민 메일은 DMARC 설정 때문에 받는 쪽에서 걸러지기 쉽습니다. 그래서 피싱은 닮은 주소로 옵니다. 바이낸스 철자 변형 주소는 대부분 이미 누군가의 손에 있었습니다. 거래소가 사 둔 건 그중 일부였습니다. 거래소 문서끼리도 문자에 코드가 붙는 범위를 다르게 적어 두었습니다.
처음 의심 메일을 받으면 순서만 기억하면 됩니다. 코드를 보고 링크 대신 앱으로 들어갑니다. 그래도 애매하면 공식 확인 도구에 넣어 봅니다.
제가 가장 미심쩍게 보는 건 네 가지입니다. ‘코드만 켜면 끝’이라는 요약 글과 ‘코드 생성기’가 먼저입니다. 메신저로 먼저 말을 거는 ‘상담원’과 큰 일 직후 링크가 달린 ‘보상’ 안내가 그다음입니다. 넷 다 링크를 누르게 하거나 코드를 남에게 넘기게 만듭니다.
반대 의견에도 일리가 있습니다. 메일 판별에서는 코드가 실제로 빠르고 강합니다. 코드가 없거나 틀린 메일은 열어 볼 필요도 없이 지울 수 있으니까요. 그래서 저는 켜 두는 쪽이 낫다고 봅니다. 다만 문자와 사이트에서는 거의 도움이 되지 않는다는 점을 같이 알아 둬야 합니다.
밝혀 둘 것이 있습니다. 저희 사이트는 거래소 추천 코드를 쓰고, 독자가 저희 코드로 가입하면 커미션을 받습니다. 바이낸스는 가입자가 낸 현물 거래 수수료의 10%를 USDC로 돌려줍니다. 기준은 가입자 본인이 낸 수수료입니다. 가입 순서는 바이낸스 추천인 코드 글에 있습니다.
Binance
제휴 고지: 일부 링크는 제휴 링크이며, 추가 비용 없이 수수료를 받을 수 있습니다. 투자 조언이 아닙니다.
직접 재 본 숫자와 날짜가 붙은 공지
제가 직접 잰 것은 두 가지입니다. 거래소 주 도메인의 메일 인증 설정과 거래소 이름을 닮은 주소의 등록 여부입니다.
측정 시각은 2026년 11월 5일 14:10(UTC)입니다. 구글 공개 DNS로 NS·A·TXT·MX 기록만 읽었습니다. 닮은 주소에는 한 번도 접속하지 않았고 주인 정보(WHOIS)도 조회하지 않았습니다.
메일 쪽은 주 도메인 8곳 모두 DMARC를 걸었고 SPF 끝도 모두 -all이었습니다. 마지막 판단은 각 메일함의 스팸 필터가 하니 이것도 보장은 아닙니다.
주소 쪽은 셈에 넣은 484개 중 307개가 DNS에 살아 있었습니다. 그중 방어용으로 보이는 건 32개였습니다. 팔려고 내놓았거나 광고만 걸어 둔 주소가 92개였습니다. 주인을 알 수 없는 주소는 183개였고요. 공식 주소와 같은 네임서버를 쓰는 곳은 하나도 없었습니다.
날짜가 붙은 공지도 여기 모아 둡니다. OKX는 2023년 3월 경품 당첨을 내세운 첨부 파일·링크 메일을 경고했습니다. 메일 링크나 첨부 파일로 경품을 주지 않는다는 내용입니다. 게이트는 2025년 11월 가짜 토큰을 준다는 메일을 경고했습니다. 바이낸스는 문자에도 피싱 방지 코드를 넣도록 넓혔다고 블로그로 알렸습니다.
비트겟 월렛 블로그는 2026년 8월 피싱 메일을 경고했습니다. ‘로그인 이상’이나 ‘계정 동결 예정’을 내세운 메일입니다. 비트겟 월렛은 거래소가 아니고 지갑 서비스입니다.
2026년 10월 말 바이낸스에 큰 사고가 난 직후에는 ‘보상·환급’을 내세운 미끼가 돌았습니다. 보안 업체들은 그 시점 바이낸스가 피해 청구 절차를 발표한 적이 없다고 경고했습니다. 바이낸스 공동창업자도 외부 링크나 메시지로 오는 보상 제안을 믿지 말라고 했습니다. 사건 경과는 바이낸스 출금 정지 글에 따로 정리했습니다.
자주 묻는 질문
- 바이낸스 FAQ · 피싱 방지 코드란 무엇이며 어떻게 설정하나 · 확인 2026-11-05
- 바이낸스 아카데미 · What Is an Anti-Phishing Code? · 확인 2026-11-05
- 바이낸스 FAQ · 피싱 문자와 피싱 방지 코드 · 확인 2026-11-05
- 바이낸스 블로그 · Stay Safe From Smishing · 확인 2026-11-05
- 바이낸스 블로그 · 피싱 방지 코드는 직원에게도 알려 주지 말 것 · 확인 2026-11-05
- 바이낸스 · Binance Verify(공식 확인 도구) · 확인 2026-11-05
- 바이낸스 FAQ · Examples of Phishing Emails · 확인 2026-11-05
- 바이낸스 FAQ · 계정 비활성화 · 확인 2026-11-05
- OKX 도움말 · 피싱 공격 대비 · 확인 2026-11-05
- OKX · Channel verification · 확인 2026-11-05
- 비트겟 도움말 · 문자 속 피싱 방지 코드 · 확인 2026-11-05
- 쿠코인 블로그 · 피싱 방지 코드 설정 · 확인 2026-11-05
- 게이트 Learn · 피싱 방지 코드 · 확인 2026-11-05
- MEXC 도움말 · 피싱 방지 코드 설정 · 확인 2026-11-05
- RFC 7489 · DMARC(p=reject와 p=quarantine이 요청하는 것) · 확인 2026-11-05
- RFC 7208 · SPF(-all의 뜻) · 확인 2026-11-05
- Google Public DNS(측정에 쓴 공개 DNS) · 확인 2026-11-05
이 글은 정보 제공용이며 투자를 권하지 않습니다. 거래소 화면과 메뉴 이름은 지역과 앱 버전에 따라 다를 수 있습니다. 본인 화면에서 확인하세요.