Антифишинговый код: что это, примеры, как настроить в Binance, что делать после фишинговой ссылки
Антифишинговый код помогает отличить настоящее письмо биржи от подделки. Но на фишинговом сайте, в «поддержке» в Telegram и в звонке его нет, поэтому одного кода мало: нужен ещё порядок действий.
Мы сверили официальную справку семи бирж и сами прочитали их записи DNS. Так видно, как биржи защищают свою почту и сколько похожих на них доменов уже кем-то занято.
Содержание (12)
Антифишинговый код: что это и от чего он не защищаетКак настроить антифишинговый код на Binance, OKX и BybitАнтифишинговый код пример: какой придумать и какой не годитсяПишет «поддержка Binance» в Telegram или просит пройти проверку AMLКак проверить фишинговый сайт и попасть на официальный сайт BinanceПерешли по фишинговой ссылке или ввели пароль: что делать по порядкуКак понять, что письмо от Binance настоящееПочему антифишинговый код есть не во всех СМС от BinanceГде Binance, Bybit, OKX и другие биржи показывают кодЧто мы проверили сами в DNS биржBinance Verify и официальные проверки других биржМоё мнение
Антифишинговый код: что это и от чего он не защищает
Антифишинговый код защищает только от поддельных писем и части СМС. На фишинговом сайте, в «поддержке» в Telegram и в телефонном звонке его нет, так что там он ничем не поможет.
Антифишинговый код — это слово, которое вы сами задаёте в настройках биржи. Биржа вставляет его в свои письма, а иногда и в СМС. У Binance и OKX функция так и называется, у Bybit в русском интерфейсе это «Код защиты от фишинга», а в новостях пишут ещё «код против фишинга». Всё это одно и то же.
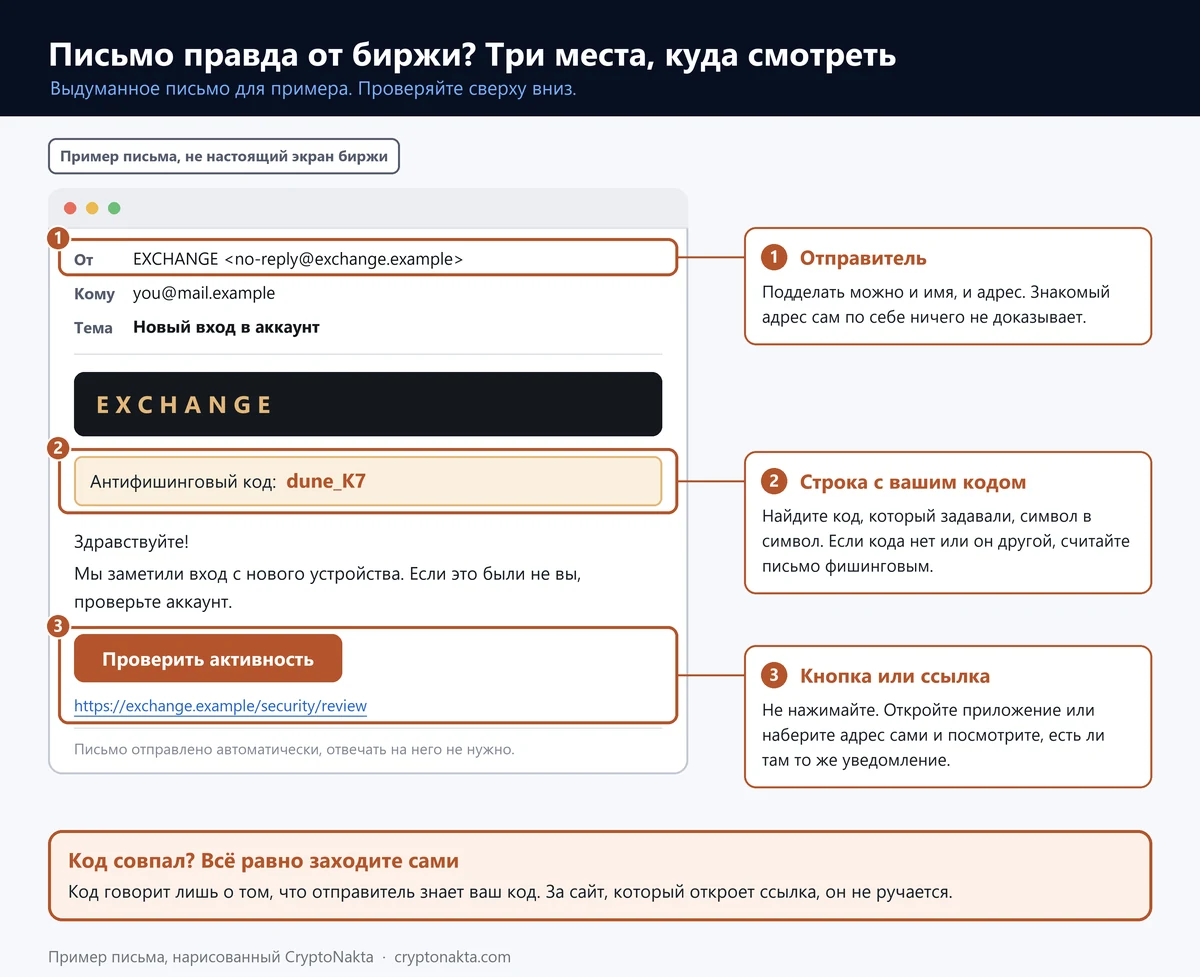
Что код доказывает? Только то, что отправитель его знает. Мошенник без вашего кода не вставит его в письмо. Если код у вас включён, а в письме его нет или он чужой, считайте письмо фишинговым.
Чего код не доказывает? На фишинговом сайте антифишинговый код ничего не доказывает. Большинство бирж не выводит код и на настоящей странице входа, так что «кода нет» там ничего не значит. Явное исключение одно: Bitget пишет, что показывает код на странице входа и при входе в приложение. У Gate справки на этот счёт противоречат друг другу.
Код может утечь. В блоге Binance прямо сказано, что он уже может быть у злоумышленника, поэтому биржа просит не называть его никому, даже своим сотрудникам. Код не пароль, но знать его должны только вы. Код не убирает фишинг, это лишь один из способов проверки. Остальное закрывают три привычки: не открывать биржу по ссылкам, проверять контакты официальной проверкой и знать, что делать, если уже нажали.
 Открыть в полном размере ↗
CXEM4JP5Регистрация с бонусом →Партнёрская ссылкаКак настроить антифишинговый код на Binance, OKX и Bybit
Антифишинговый код включают в настройках безопасности аккаунта. В приложении Binance путь такой: «Профиль», «Информация об аккаунте», «Безопасность», «Антифишинговый код», кнопка «Создать». Подтвердить нужно через 2FA или ключ доступа.
2FA — второй шаг входа: одноразовый код из приложения-аутентификатора или из СМС. На сайте Binance пункт лежит в «Расширенной безопасности», кнопка «Включить». На OKX это «Безопасность» и «Настроить». У Bybit, судя по выдержкам из справки, «Аккаунт» и «Код защиты от фишинга».
| Биржа | Где включить (названия на английском экране) | Требования к коду |
|---|---|---|
| Binance | Profile › Account › Security › Advanced Security › Anti-Phishing Code › Enable | 6–8 символов; минимум 3 типа из: заглавные, строчные, цифры, подчёркивание; без спецсимволов |
| OKX | Menu › Security › Anti-phishing code | В официальных источниках не нашли |
| Bybit | Security › Advanced Protection › Anti-phishing Code › Settings* | В официальных источниках не нашли |
| Bitget | Profile › Security › Advanced Security › Anti-Phishing Code › Configure | 8–32 цифры; в СМС показывается только цифровой код |
| KuCoin | Profile › Account Security › Security Code (Anti-Phishing Code) | 8 цифр (старый буквенный код работает в письмах, но не в СМС) |
| Gate | Profile › Security verification › Password Management › Anti-Phishing Code | 4–20 латинских букв и цифр, без спецсимволов; нужен пароль для средств |
| MEXC | Profile › Security › Advanced Security settings › Anti-Phishing Code › Set Up | 1–6 букв или цифр; не используйте свой пароль |
Названия пунктов меню взяты из английского веб-интерфейса в справке каждой биржи. В приложении и на других языках они могут называться иначе.
* Ячейки со звёздочкой заполнены по выдержкам из поиска. Сами страницы у нас не открылись, в основном справка Bybit.
Требования к коду у бирж разные. Главное отличие: у KuCoin и Bitget код состоит только из цифр. Gate при настройке спрашивает пароль для средств: это отдельный пароль, который биржа просит для действий с деньгами.
Binance советует время от времени менять код. Если вы кому-то его называли, смените сразу.
Антифишинговый код пример: какой придумать и какой не годится
Хороший антифишинговый код вы узнаете с первого взгляда, а чужой не угадает. Для Binance подойдёт что-то вроде Borsch_7: русское слово латиницей, подчёркивание и цифра. Главное, чтобы код ничего не говорил о вас. Только этот пример не берите: он опубликован.
| Такой код не годится | Почему |
|---|---|
| Пароль от биржи или почты | Код виден в каждом письме, паролю там не место. |
| Имя, ник, дата рождения | Это знают друзья и соцсети. |
| Название биржи или слово crypto | Такое мошенник подставит в письмо наугад. |
| Пример из статьи или видео | Его видели тысячи людей. |
| Код с сайта-генератора | Сайт уже знает, что он вам выдал. |
Генератор кодов тут не нужен. Сложность коду ни к чему. Важно, чтобы его знали только вы, а сайт-генератор знает, что выдал. Придумайте сами: пара случайных слогов и цифра.
С цифровыми кодами есть ловушка. KuCoin показывает в СМС только код из 8 цифр, а старый буквенный код у него работает лишь в письмах. У Bitget в СМС видны только первые 6 цифр. Номер телефона тоже не берите, его легко подобрать.
Пишет «поддержка Binance» в Telegram или просит пройти проверку AML
Если «поддержка Binance» пишет вам в Telegram, проверьте этот аккаунт в Binance Verify, официальной проверке биржи. В мессенджерах антифишингового кода нет, так что по коду такой контакт не проверить. Настоящая поддержка Binance, по её же справке, никогда не просит отправить деньги на какой-либо адрес.
В Telegram, WhatsApp, звонках и личных сообщениях кода нет ни у одной из семи бирж, которые мы разбирали. «Сотрудник» в чате может прислать скриншот, бейдж и номер заявки, но ничто из этого не доказывает, что он с биржи.
Отдельная схема начинается на P2P. Продавец даёт курс лучше рынка и зовёт продолжить в Telegram. Там появляется «служба безопасности» и требует «подтвердить происхождение средств». Для этого велят завести новый кошелёк, перевести туда всё и открыть ссылку на «AML-сервис» в браузере кошелька.
Кошелёк просит подключиться к сайту и подтвердить запрос, а это подтверждение даёт сайту право списать монеты. Потом пишут, что средства «заморожены» и для разморозки нужно внести ещё столько же. Как отозвать выданные разрешения, рассказано в статье об отзыве разрешений токенов (на английском).
Проверка AML — это проверка происхождения денег. В разборах таких историй финансовые СМИ отмечают, что биржа запрашивает пояснения в своём приложении или на своём сайте, а не через сторонний «AML-сервис».
Тот же приём бывает по телефону: после СМС о «подозрительном входе» звонят и торопят увести монеты в «надёжное место». Ни одна биржа не просит в мессенджере перевести монеты в «надёжное место» или подключить кошелёк ради проверки AML. И ещё один верный признак: «поддержка» спрашивает ваш антифишинговый код. С ним подделать письмо легко. Больше о таких схемах в разборе криптомошенничества (на английском).
Как проверить фишинговый сайт и попасть на официальный сайт Binance
Фишинговый сайт по антифишинговому коду не узнать, его проверяют по адресу. Смотреть нужно на конец имени сайта перед первой косой чертой: у Binance это binance.com. Вставьте ссылку в проверку ниже, она покажет настоящий домен и сравнит его со списком официальных.
Проверка работает прямо в браузере и никуда не отправляет то, что вы вставили. Она находит настоящий домен и ловит цифры вместо букв, лишние слова рядом с названием биржи, адреса без https и punycode. Punycode — это запись адреса с нелатинскими буквами, такие адреса начинаются с xn--. Через него кириллическую «а» выдают за латинскую.
Если домена в списке нет, проверка предложит сверить его официальной проверкой биржи. Фейком она сайт не называет: по одному адресу не понять, чей он.
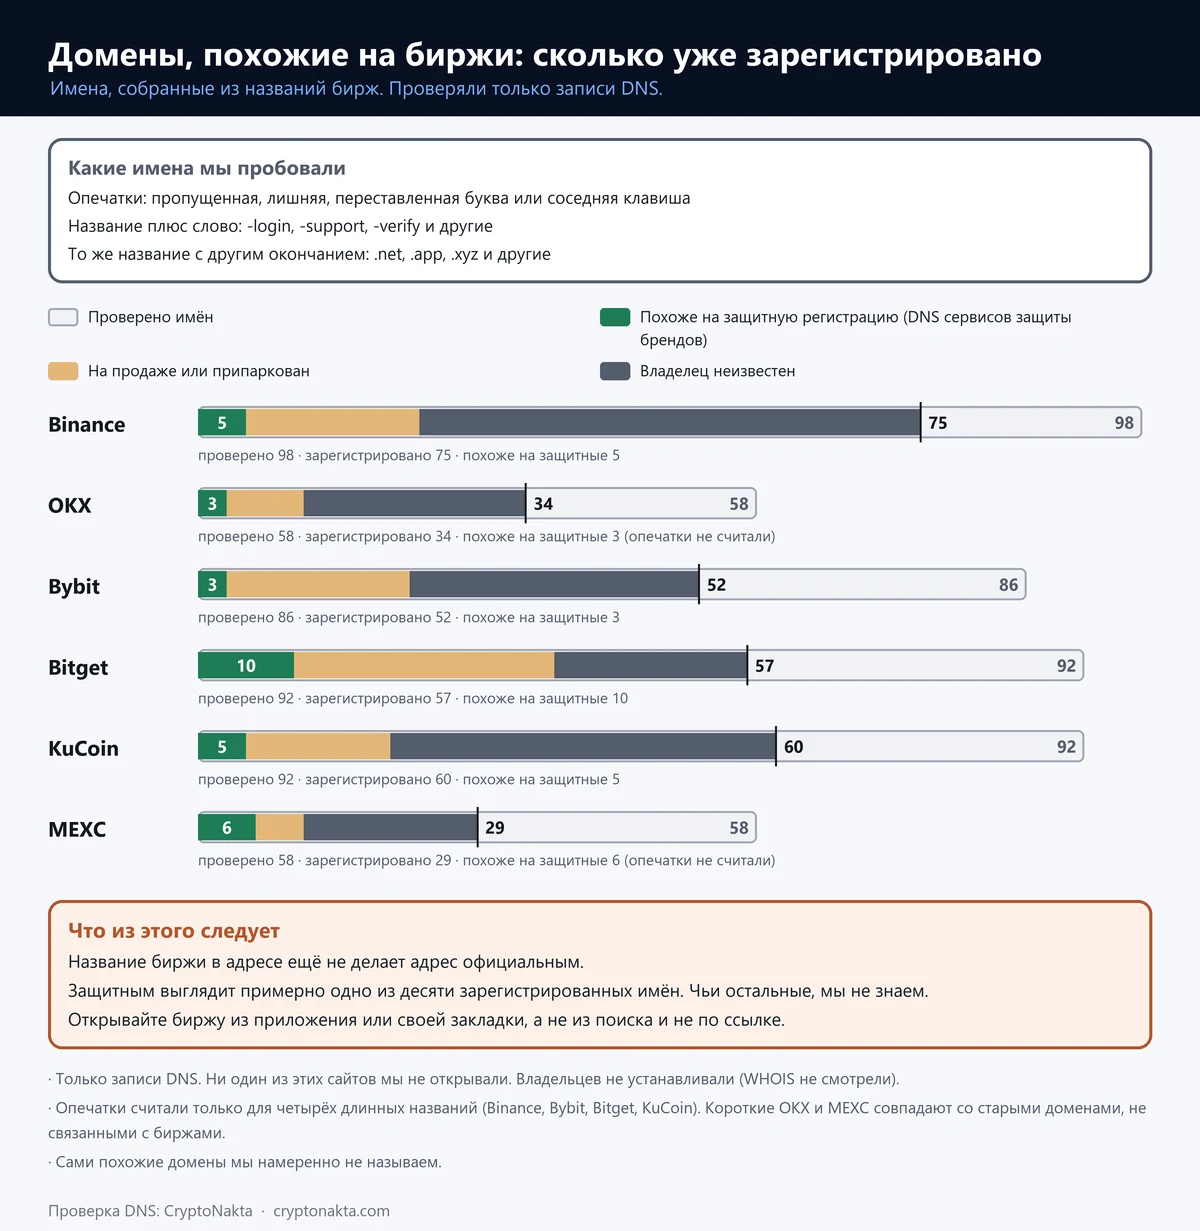
Сайт-двойник — это копия страницы биржи на похожем адресе. Мы составили похожие имена из названий шести бирж: с лишними словами вроде -login или -support, с другими доменными зонами, а для длинных названий ещё и с опечатками. Всего вышло 484, и 307 из них уже кем-то зарегистрированы. Из 40 опечаток в имени Binance заняты 37.
Это не значит, что каждый такой адрес — фишинговый сайт. Чьи это домены, мы не знаем: среди них есть и защитные регистрации самих бирж. На защиту бренда похоже примерно каждое десятое занятое имя.
| Название биржи | Опечатки (зарегистрировано из проверенных) | Название + слово | То же название, другая зона | Похоже на защитную регистрацию | Владелец неизвестен |
|---|---|---|---|---|---|
| Binance | 37 из 40 | 23 из 40 | 15 из 18 | 5 | 52 |
| OKX | не считали (короткое название) | 22 из 40 | 12 из 18 | 3 | 23 |
| Bybit | 22 из 28 | 15 из 40 | 15 из 18 | 3 | 30 |
| Bitget | 32 из 34 | 11 из 40 | 14 из 18 | 10 | 20 |
| KuCoin | 33 из 34 | 10 из 40 | 17 из 18 | 5 | 40 |
| MEXC | не считали (короткое название) | 14 из 40 | 15 из 18 | 6 | 18 |
Мы составили похожие адреса из названий бирж. Проверили только, есть ли они в публичном DNS, и ни на один не заходили.
«Зарегистрирован» не значит «фишинговый сайт». Владельцев мы не устанавливали. «Похоже на защитную регистрацию»: серверы имён компаний по защите бренда или крупных DNS-провайдеров.
Опечатки считали только для длинных названий. Варианты OKX и MEXC совпадают со старыми посторонними доменами. Gate не включали: «gate» это обычное английское слово.
 Открыть в полном размере ↗
Вывод простой: открывайте биржу из приложения или своей закладки. Официальный сайт Binance через поиск лучше не искать: в выдаче бывают рекламные ссылки и копии страниц справки. Замок и https в адресной строке подлинность не подтверждают, сертификат может получить и мошенник.
Перешли по фишинговой ссылке или ввели пароль: что делать по порядку
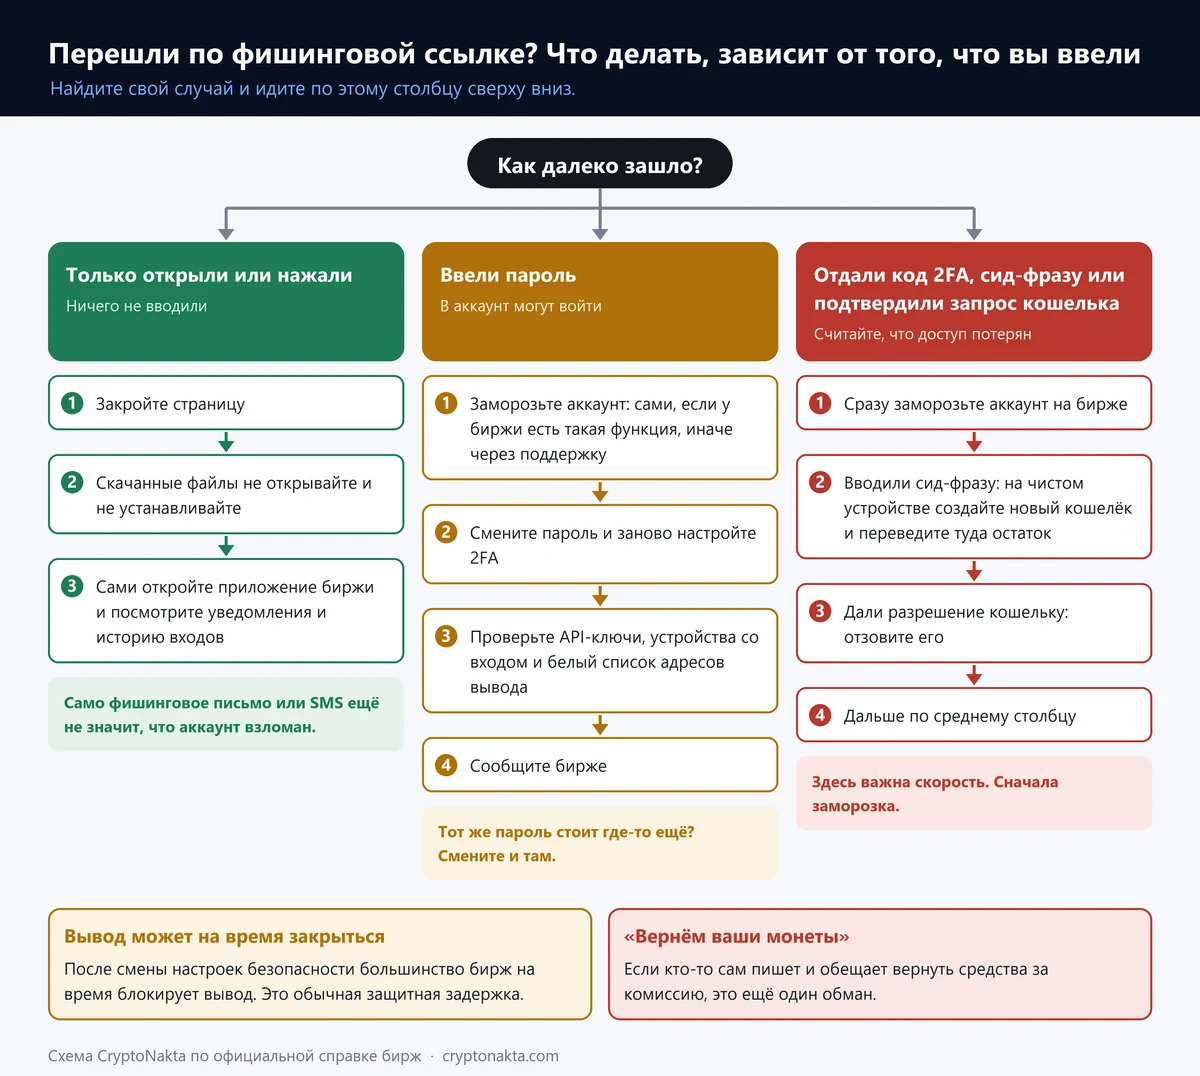
Если вы перешли по фишинговой ссылке и ничего не вводили, закройте страницу и не открывайте скачанные файлы. Если ввели логин и пароль, сразу заморозьте аккаунт в настоящем приложении биржи, потом смените пароль и 2FA. Если отдали ещё и код подтверждения, замораживайте аккаунт немедленно: у мошенника есть всё для входа.
Получить фишинговое письмо или СМС ещё не значит, что аккаунт у мошенников, Binance пишет об этом прямо.
Заморозка аккаунта временно отключает аккаунт, пока вы разбираетесь. На Binance, OKX и KuCoin её включают сами, у Bitget просят поддержку.
| Биржа | Заморозить аккаунт самому | Задержка вывода после смены настроек безопасности |
|---|---|---|
| Binance | Account › Account Management › Disable Account | После сброса 2FA вывод, продажа на P2P и внутренние переводы отключены до 48 часов |
| OKX | User Center › Account settings › Security › Account management › Freeze account | 24 часа после смены пароля для входа или любого способа подтверждения |
| Bybit | Account Info › Account Activities › Deactivate an Account* | 24 часа после смены email (про остальное — только выдержки из поиска)* |
| Bitget | Меню самостоятельной заморозки в справке нет; просить поддержку через тикет или чат | 24 часа после смены или сброса пароля либо Google Authenticator* |
| KuCoin | Avatar › Account Security › Freeze Account | 24 часа после удаления ключа доступа, смены 2FA, телефона или email, разморозки |
| Gate | В официальных источниках не нашли | 24 часа после настройки, смены или сброса любой настройки безопасности |
| MEXC | Self-Services › Freeze Account* | 24 часа после смены пароля или Google Authenticator* |
Часы указаны по справке каждой биржи. Задержку вывода после смены настроек ставят специально. Если настройки поменял кто-то другой, у вас есть время это остановить.
* Ячейки со звёздочкой заполнены по выдержкам из поиска. Сами страницы у нас не открылись, в основном справка Bybit.
Дальше по шагам.
- Смените пароль биржи и почты, к которой привязан аккаунт. Если этот пароль стоял где-то ещё, смените и там.
- Заново настройте 2FA.
- Удалите незнакомые API-ключи и устройства. Проверьте белый список адресов для вывода: это адреса, куда разрешён вывод, и мошенник мог добавить туда свой.
- Напишите в поддержку биржи через приложение и приложите скриншоты.
 Открыть в полном размере ↗
После смены пароля или 2FA вывод на время закроется. Это задержка вывода, её ставят специально. У Binance после сброса 2FA это до 48 часов, у большинства других бирж 24 часа. Кто обещает снять задержку за плату, тот мошенник.
Сид-фраза относится к кошельку, а не к бирже. Если вы ввели её на чужом сайте, считайте кошелёк открытым: что делать, рассказано в статье о потерянной сид-фразе. Тех, кто сам пишет и обещает вернуть монеты за комиссию, обходите стороной. Подробнее в разборе «сервисов возврата» (на английском).
Как понять, что письмо от Binance настоящее
Письмо от Binance проверяют в три шага. Сначала ищут свой антифишинговый код. Потом закрывают письмо, сами открывают приложение и смотрят, есть ли там то же уведомление. Если сомнения остались, адрес отправителя вставляют в Binance Verify.
Подмена отправителя (спуфинг) — это письмо, где в поле «От» стоит чужой адрес. Адрес отправителя можно подделать: в справке Binance так и написано, «All emails can be spoofed», и о том же предупреждают Bybit и Gate.
Но с точного адреса биржи такое письмо до ящика доходит плохо. Мы сами прочитали DNS восьми основных доменов семи бирж: у всех настроены DMARC и SPF. В этих записях владелец домена сообщает почтовым серверам, откуда идут его настоящие письма и что делать с остальными.
| Основной домен | Политика DMARC | О чём просит почтовые серверы | Конец записи SPF |
|---|---|---|---|
| binance.com | p=quarantine | Отправлять такие письма в спам | -all: отправлять могут только перечисленные серверы |
| bitget.com | p=reject | Отклонять письма, не прошедшие проверку | -all: отправлять могут только перечисленные серверы |
| bybit.com | p=reject | Отклонять письма, не прошедшие проверку | -all: отправлять могут только перечисленные серверы |
| gate.com | p=reject | Отклонять письма, не прошедшие проверку | -all: отправлять могут только перечисленные серверы |
| gate.io | p=quarantine | Отправлять такие письма в спам | -all: отправлять могут только перечисленные серверы |
| kucoin.com | p=quarantine | Отправлять такие письма в спам | -all: отправлять могут только перечисленные серверы |
| mexc.com | p=reject | Отклонять письма, не прошедшие проверку | -all: отправлять могут только перечисленные серверы |
| okx.com | p=quarantine | Отправлять такие письма в спам | -all: отправлять могут только перечисленные серверы |
Только основные домены, по алфавиту. Эти DNS-записи мы прочитали сами. DMARC и SPF описывают, о чём владелец домена просит почтовые серверы получателя. Решает всё равно спам-фильтр ящика. Это не рейтинг бирж.
У 4 доменов политика reject: письма, не прошедшие проверку, просят отклонять. У остальных 4 стоит quarantine: такие письма просят отправлять в спам. Поэтому фишинговые письма обычно идут с похожих адресов.
Почему антифишинговый код есть не во всех СМС от Binance
Binance ставит антифишинговый код не во все СМС, поэтому СМС без кода ещё не подделка. В справке Binance про СМС сказано, что код добавляют только в часть сообщений и не во всех регионах, хотя Binance Academy пишет про все письма и СМС.
Если код есть, он стоит в конце сообщения строкой «Anti-Phishing: XXXX». Откройте старые СМС от Binance у себя в телефоне и посмотрите, есть ли в конце строка с кодом: так вы узнаете, как настоящие сообщения выглядят именно у вас. СМС без кода бывает настоящей, а код в СМС ещё не повод открывать ссылку из неё. Уведомление надёжнее проверить в приложении.
У других бирж правила тоже разные: KuCoin ставит код даже в СМС с кодом подтверждения, Bitget в такие СМС его не добавляет.
Фейковая СМС может оказаться в той же ветке, где лежат настоящие сообщения биржи. Binance пишет, что мошенники пользуются тем, как телефон группирует СМС, и встраивают своё сообщение в существующую переписку. Знакомая ветка ничего не доказывает.
Если СМС просит позвонить по номеру, а в приложении такого уведомления нет, Binance советует считать это мошенничеством. После громких событий на бирже приходят СМС о «компенсации» или «возврате средств». Ссылку из них не открывайте, новости о выплатах ищите в приложении биржи.
Где Binance, Bybit, OKX и другие биржи показывают код
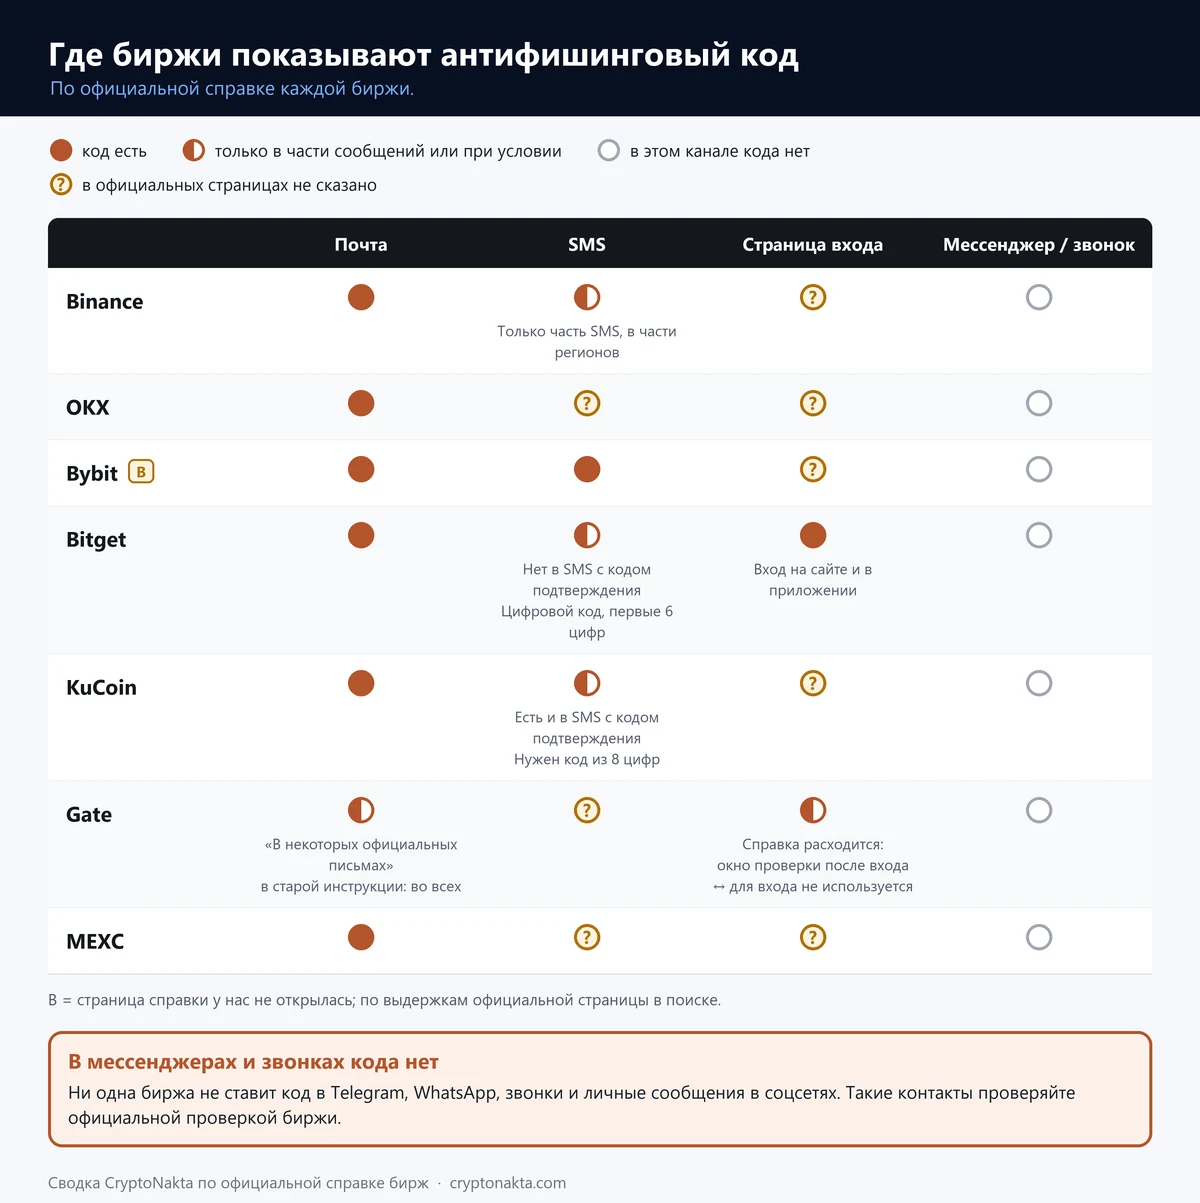
Код в письмах есть у всех семи бирж из таблицы, у Gate только в части официальных писем. С СМС у каждой по-своему. Про страницу входа прямо пишет только Bitget, а в мессенджерах и звонках кода нет ни у кого.
Официальную справку бирж мы открывали сами 5 ноября 2026 года. Справка Bybit у нас не открылась, поэтому её строка собрана по выдержкам из поиска.
| Биржа | Письма | СМС | Экран входа | Мессенджеры · звонки · личные сообщения | Основание |
|---|---|---|---|---|---|
| Binance | ● | ◐ только часть СМС и только в некоторых регионах; в конце строка «Anti-Phishing: XXXX» | ? | ○ | A |
| Bybit | ●* | ●* | ? | ○ | B* |
| OKX | ● | ? | ? | ○ | A/C |
| MEXC | ● | ? | ? | ○ | A/B |
| Bitget | ● | ◐ только цифровой код; видны первые 6 цифр; в СМС с кодом подтверждения не добавляется | ● страница входа и вход в приложение | ○ | A/B |
| KuCoin | ● | ◐ только код из 8 цифр; добавляется и в СМС с кодом подтверждения | ? | ○ | A/B |
| Gate | ◐ «в некоторых официальных письмах» (в старой инструкции — во всех) | ? | ◐ в одной справке окно проверки после входа, в другой сказано, что для входа код не используется | ○ | A/C |
●: код есть. ◐: только в части сообщений или при условии. ○: в этом канале кода нет. ?: в официальных страницах не сказано.
Биржи упоминают только письма, СМС и экран входа. Это может меняться, так что сверяйтесь с сообщениями, которые приходят вам.
Основание: A = читали официальную страницу. B = видели только выдержку из поиска. C = источника не нашли. A/B и A/C: в строке есть и то и другое.
* Ячейки со звёздочкой заполнены по выдержкам из поиска. Сами страницы у нас не открылись, в основном справка Bybit.
 Открыть в полном размере ↗
OKX
Bybit
KuCoin
Gate.io
Bitget
Партнёрские ссылки: часть ссылок на сайте партнёрские. Мы можем получить комиссию, а вы не платите ничего сверху. Это не инвестиционный совет.
Что мы проверили сами в DNS бирж
Мы сами прочитали публичные DNS-записи бирж через Google Public DNS. Замер сделан 5 ноября 2026, 14:10 UTC. На похожие сайты мы не заходили и WHOIS не смотрели, поэтому владельцев не знаем.
Почта: DMARC есть у всех 8 основных доменов, SPF везде заканчивается на -all. Похожие адреса: из 307 занятых на защитные похожи 32 (10,4 %), у 183 владелец неизвестен.
Биржи и сами предупреждают о фишинговых письмах. OKX в марте 2023 года писала о фейковых письмах с «подарками» в ссылках и вложениях. Gate в ноябре 2025 года предупреждала о письмах про фейковый токен. Bitget Wallet в августе 2026 года разбирала письма про «необычный вход» и «заморозку аккаунта», хотя это кошелёк, а не биржа. Binance отдельно сообщала, что начала ставить код и в СМС.
После инцидента с Binance в конце октября 2026 года пошли сообщения о «компенсации» и «возврате средств» со ссылками. По данным компаний по кибербезопасности, на тот момент Binance никакой процедуры выплат не объявляла. Что произошло и как работал вывод, читайте в статье о взломе Binance.
Binance Verify и официальные проверки других бирж
Binance Verify — это официальная страница, где можно проверить ссылку, почту, номер телефона или аккаунт в Telegram. В русском интерфейсе она называется «Проверка BINANCE». Похожие инструменты есть у всех семи бирж из нашей таблицы.
Это официальная проверка: биржа сверяет контакт со своим списком.
| Биржа | Официальная проверка | Что можно проверить |
|---|---|---|
| Binance | Binance Verify | ссылка · email · номер телефона · Telegram · аккаунт в соцсетях |
| OKX | OKX Channel verification | Telegram · звонок · email (только домен после @) · сайт · X · Line · WeChat и другие, всего 19 видов |
| Bybit | Bybit Authenticity Check (отдельный адрес страницы не нашли; в меню или внизу сайта и в чате поддержки в приложении)* | email · номер телефона · ссылка · аккаунт в соцсетях* |
| Bitget | Bitget Official Verification | email · ссылка · имя пользователя |
| KuCoin | KuCoin Official Verification Center | адрес кошелька · email · Telegram ID · аккаунт X · сайт |
| Gate | Gate Official Verification Center | домен · email · номер телефона (в справке есть и Telegram) |
| MEXC | MEXC Verify | ссылка · email · номер телефона · аккаунт в соцсетях (сверка по имени пользователя) |
Результат «официальный» значит: адрес, номер или аккаунт есть в списке биржи. Это не доказывает, что конкретное письмо ушло с её почтовых серверов. В справке Bybit так и написано.
* Ячейки со звёздочкой заполнены по выдержкам из поиска. Сами страницы у нас не открылись, в основном справка Bybit.
В старой справке Binance о фишинговых письмах сказано: результат «Source Not Verified» значит, что источник, скорее всего, мошеннический. Обратное не работает: даже если адрес есть в списке, письмо с таким отправителем всё равно могли подделать.
Проверку Binance можно открыть самому и вставить туда любой подозрительный контакт. Надёжной биржу она не делает, это просто способ сверки.
CRYPTONAKTA
Binance
Партнёрские ссылки: часть ссылок на сайте партнёрские. Мы можем получить комиссию, а вы не платите ничего сверху. Это не инвестиционный совет.
Моё мнение
Антифишинговый код стоит включить, но полагаться только на него нельзя: с письмами он помогает, а с СМС, сайтами и мессенджерами почти нет.
Когда приходит письмо «от биржи», я ищу код, потом закрываю письмо и сам открываю приложение. Если сомневаюсь, вставляю адрес в официальную проверку.
Больше всего меня удивили наши же замеры. Точный адрес биржи прикрыт DMARC, поэтому мошенники берут похожие. Из 40 опечаток в имени Binance заняты 37, а на защитные регистрации из всех занятых имён похожа примерно десятая часть. А справки бирж расходятся даже в том, в каких СМС есть код.
Настораживают меня статьи в духе «включите код, и фишинг не страшен», сайты-генераторы кодов, «поддержка», которая пишет первой, и ссылки на «компенсацию» после громких событий.
Справедливости ради, в почте код правда работает: подделать письмо с вашим кодом можно, только если код утёк. Поэтому выключать его я бы не стал.
Честно о деньгах: на сайте есть партнёрские ссылки на биржи. Если вы зарегистрируетесь по нашему коду, мы получим комиссию. С кодом Binance вам вернётся 10% уплаченных спотовых комиссий в USDC.
Binance
Партнёрские ссылки: часть ссылок на сайте партнёрские. Мы можем получить комиссию, а вы не платите ничего сверху. Это не инвестиционный совет.
Частые вопросы
- Binance FAQ · что такое антифишинговый код и как его настроить · проверено 2026-11-05
- Binance FAQ · антифишинговый код в СМС · проверено 2026-11-05
- Binance FAQ · примеры фишинговых писем · проверено 2026-11-05
- Binance FAQ · чего поддержка Binance никогда не попросит · проверено 2026-11-05
- Binance Verify · официальная проверка · проверено 2026-11-05
- Справка OKX · как защититься от фишинга · проверено 2026-11-05
- OKX · проверка канала · проверено 2026-11-05
- Справка Bybit · код защиты от фишинга · проверено 2026-11-05
- Справка Bitget · антифишинговый код в СМС · проверено 2026-11-05
- Bitget · официальная проверка · проверено 2026-11-05
- KuCoin · Official Verification Center · проверено 2026-11-05
- Gate Learn · антифишинговый код Gate · проверено 2026-11-05
- RFC 7489 · DMARC · проверено 2026-11-05
- RFC 7208 · SPF · проверено 2026-11-05
- Google Public DNS · через него мы читали записи DNS · проверено 2026-11-05
Это не инвестиционный совет. Экраны бирж зависят от региона и версии приложения, сверяйтесь со своим.