防釣魚碼是什麼 | 幣安防釣魚碼設定、郵件簡訊真假辨別、點了釣魚連結怎麼辦
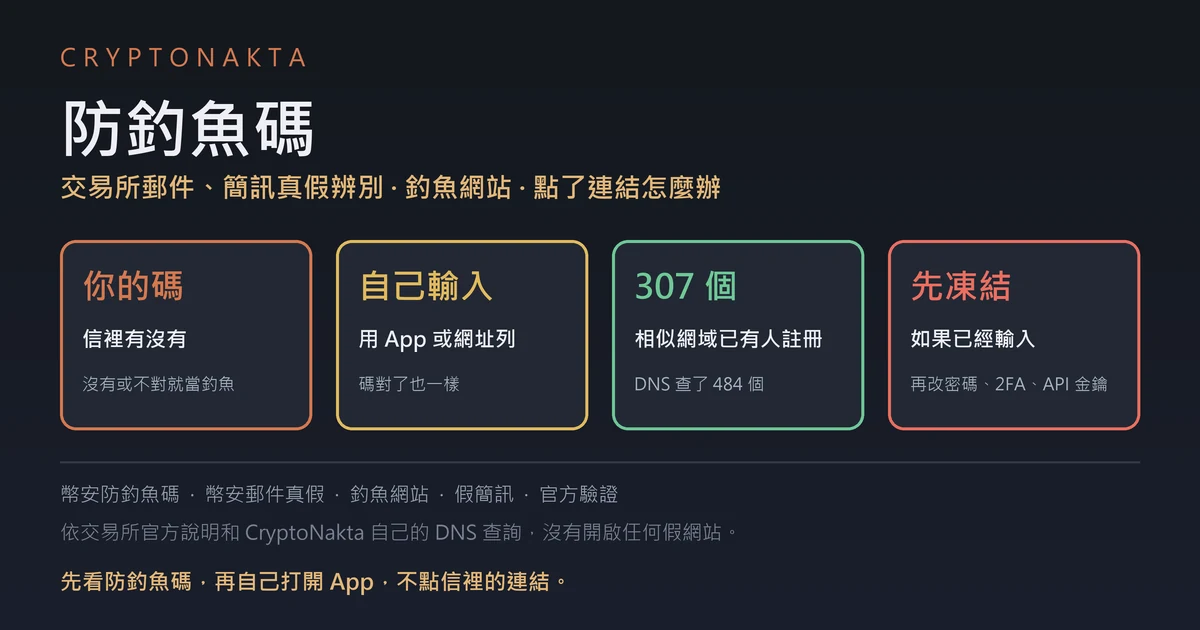
信裡出現你自己設定的防釣魚碼,代表寄信的一方知道你的碼。釣魚網站、LINE 和電話上不會有這組碼,所以要照順序另外確認。
碼只是第一步。郵件以外的管道,要靠自己打開 App,再用交易所的官方驗證工具查。萬一點了連結,處理也有先後。各交易所的官方說明我們都對照過,打不開的頁面會另外標明;寄件網域和相似網址也用公開 DNS 自己查了。
本文目錄 (12)
防釣魚碼是什麼?為什麼只會出現在交易所寄給你的信裡防釣魚碼會出現在哪裡?各交易所郵件、簡訊、登入畫面對照幣安簡訊驗證:沒有防釣魚碼的簡訊就是假的嗎?LINE 上的交易所客服是真的嗎?幣安客服電話怎麼確認幣安郵件真假怎麼看?對碼、開 App、官方驗證三步驟幣安防釣魚碼怎麼設定?各交易所路徑與規則防釣魚碼要設什麼?好的碼和不該用的碼幣安官方驗證怎麼用?網址、郵件、帳號都能查幣安假網址、釣魚網站怎麼分辨?我們自己查了什麼:寄件網域驗證與相似網域點了釣魚連結怎麼辦?要看你輸入了什麼我的看法
防釣魚碼是什麼?為什麼只會出現在交易所寄給你的信裡
防釣魚碼是你自己在交易所帳戶裡設的一組字,之後交易所寄給你的郵件和部分簡訊都會附上它。信裡有這組碼,代表寄信的人知道你的碼。
幣安畫面上叫「防釣魚碼」,同一頁有時也寫成「反網路釣魚碼」。設好之後,交易所的官方信件會在固定位置印出這組字。打開信,第一眼先對它。
它能證明的就只有這件事。釣魚的人通常不知道你的碼,所以假信上不是沒碼,就是碼對不上。這組碼只有你和交易所知道,也就只會出現在交易所寄出的東西上。
防釣魚碼在釣魚網站上什麼都證明不了,網址要另外自己確認。例外是 Bitget,它的登入頁面和 App 登入畫面也會顯示你的碼;Gate 的說明在這點上前後不一。
碼本身也可能外流。幣安在部落格提醒過,攻擊者可能早就拿到你的碼,所以碼對了,也只是過了第一關。
碼對不上,或那個管道本來就不會有碼,就要靠官方驗證工具。這是交易所官網上的查詢頁,把網址、信箱、電話或帳號貼進去,就會告訴你在不在官方清單上。開了防釣魚碼,釣魚還是會來,它只是幫你分辨的一個工具。
防釣魚碼會出現在哪裡?各交易所郵件、簡訊、登入畫面對照
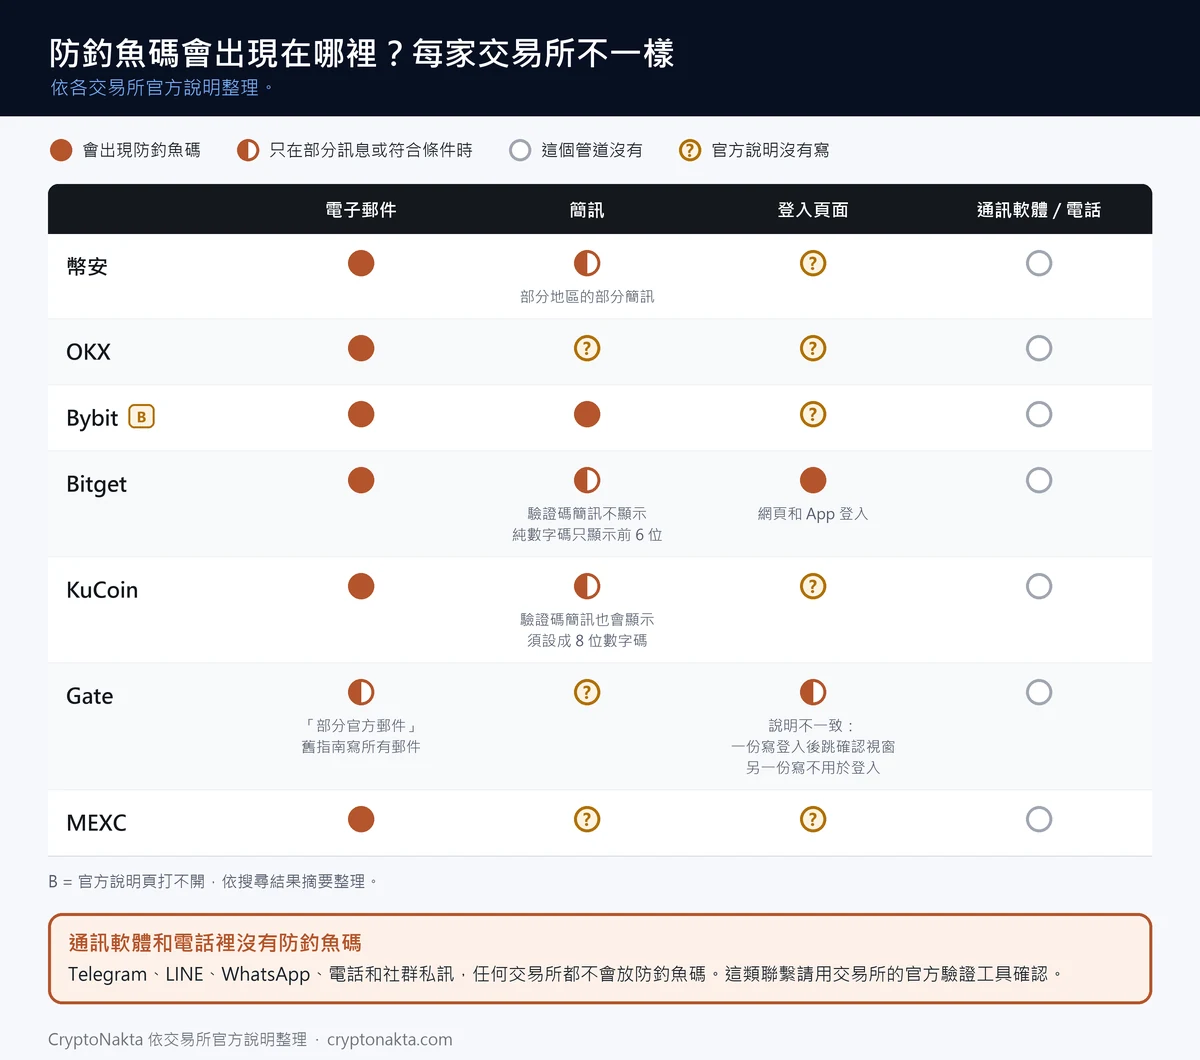
防釣魚碼出現在哪裡,每家交易所不一樣。郵件大多會附,簡訊只有部分交易所的部分簡訊才有,通訊軟體和電話一律沒有。
下表是我們在 2026年11月5日 逐一打開各交易所官方說明整理的。Bybit 的說明頁一直打不開,只能看搜尋摘要,所以標了星號。
| 交易所 | 電子郵件 | 簡訊 | 登入畫面 | 通訊軟體・電話・私訊 | 依據 |
|---|---|---|---|---|---|
| 幣安 | ● | ◐ 部分地區、部分簡訊才有,末行是「Anti-Phishing: XXXX」 | ? | ○ | A |
| OKX(歐易) | ● | ? | ? | ○ | A/C |
| Bybit | ●* | ●* | ? | ○ | B* |
| Bitget | ● | ◐ 限純數字碼,只顯示前 6 碼,驗證碼簡訊不附 | ● 登入頁面、App 登入 | ○ | A/B |
| KuCoin | ● | ◐ 限 8 位數字碼,驗證碼簡訊也會附 | ? | ○ | A/B |
| Gate | ◐ 「部分官方郵件」(舊指南寫所有郵件) | ? | ◐ 一份說明寫登入後會跳出確認視窗,另一份寫不用於登入 | ○ | A/C |
| MEXC | ● | ? | ? | ○ | A/B |
| MAX(MaiCoin) | ? | ? | ? | ? | C |
| BitoPro(幣託) | ? | ? | ? | ? | C |
●:會出現防釣魚碼。◐:只在部分訊息或符合條件時。○:這個管道沒有。?:官方說明沒有寫。
交易所說明只提到郵件、簡訊和登入畫面。交易所可能調整,請對照你實際收到的訊息。
依據:A=直接讀過官方頁面。B=只看到搜尋摘要。C=找不到官方依據。A/B、A/C 代表同一列兩種都有。
* 標星號的格子取自官方頁面的搜尋摘要。這些頁面打不開,大多是 Bybit 說明中心。
表上最容易搞混的是簡訊。KuCoin 的驗證碼簡訊也會附碼,Bitget 的驗證碼簡訊反而不附,兩家剛好相反。請以你手機實際收到的簡訊為準。
台灣人常用的 MAX 和 BitoPro(幣託),有沒有防釣魚碼功能,我們在官方說明中查不到。查不到不等於沒有,只是找不到官方寫法,所以表上標問號。
 看大圖 ↗
下面幾家交易所的官方說明都寫了防釣魚碼和官方驗證工具,可以自己進去設定、查查看。有這些功能,不代表在那裡就不會碰到釣魚。
KuCoin
Gate.io
聯盟行銷揭露:部分連結為合作夥伴連結,我們可能會獲得佣金,但不會增加你的任何費用。本文並非投資建議。
幣安簡訊驗證:沒有防釣魚碼的簡訊就是假的嗎?
幣安簡訊裡沒有防釣魚碼,不一定是假的。幣安的簡訊會不會附碼,要看地區和簡訊種類;有附的話,會在最後一行寫「Anti-Phishing: XXXX」。
幣安自己的文件說法也不一,有的寫所有簡訊都附,有的寫只有部分地區的部分簡訊。
釣魚簡訊就是假冒交易所或銀行的詐騙簡訊。幣安在部落格提醒過一種手法。假簡訊會混進你手機裡原本那串幣安簡訊,跟之前的驗證碼排在一起。看起來是同一個號碼傳的,其實是別人送的。
所以沒有碼的簡訊不一定是假的,有碼的簡訊裡的連結也不該直接點。要確認,就自己打開 App 看通知,或自己在網址列輸入交易所網址。
只是收到假郵件或假簡訊,不代表帳戶已經被盜。幣安的繁中說明也寫「收到假簡訊/來電不一定代表你的幣安帳號已遭駭」。會出事,是點進連結又輸入了資料。
常見的假簡訊會寫「帳戶異常」「帳號將被停用」,要你點連結重新驗證。交易所出了大事之後,也常冒出「補償」「退款」簡訊,附一個連結要你登入領取。這種簡訊先別點,到 App 裡看有沒有同樣的公告。
LINE 上的交易所客服是真的嗎?幣安客服電話怎麼確認
LINE 上自稱交易所客服的人,防釣魚碼幫不了你判斷。LINE、Telegram、電話和社群私訊裡都不會有防釣魚碼,對方是不是官方,只能用交易所的官方驗證工具查。
LINE 假客服常從臉書廣告把你帶過去,帳號名稱和大頭貼都跟交易所幾乎一樣。聊沒幾句,就說可以私下幫你換幣,甚至約出來面交。金額小的話,還會要你買禮物卡,把序號傳過去。
在 LINE 上可以先看官方帳號名稱旁的盾牌。依 LINE 的說明,灰色盾牌是沒有經過認證的帳號。不過盾牌只看得出有沒有認證,是不是交易所本人,還是要用官方驗證工具查。
防釣魚碼不是密碼,但也不能告訴任何人。知道你碼的人,就能把它印在假信上。所以只要「客服」開口問你的防釣魚碼,就可以確定是詐騙。
各交易所寫明絕不會跟你要的東西,整理成下表。
| 交易所 | 交易所寫明絕不會跟你要的東西 |
|---|---|
| 幣安 | 敏感資料、要你轉帳到任何地址;防釣魚碼連幣安員工都不要給 |
| OKX(歐易) | 簡訊、郵件、驗證器的驗證碼;不會用郵件連結或附件送贈品 |
| Bybit | 地區版說明:助記詞、轉到不明地址(全球版文句查不到)* |
| Bitget | 主動私訊要個人資料或資金 |
| KuCoin | 密碼、2FA 資料;用郵件要你付款到某個地址 |
| Gate | 密碼、驗證碼、助記詞、私鑰;不會向使用者收取資產 |
| MEXC | 帳戶資料、密碼等私人資料;要你轉到不明地址 |
整理自各交易所官方說明頁或部落格的原句。有人跟你要這些東西,就不是交易所。
* 標星號的格子取自官方頁面的搜尋摘要。這些頁面打不開,大多是 Bybit 說明中心。
常有人搜「幣安客服電話」。陌生來電自稱幣安,先掛掉,再把號碼丟進 Binance Verify 查。要找客服,從 App 裡的客服入口進去就好。
LINE 投資群組、假投資平台這類更大的騙局,整理在幣圈詐騙手法那篇。
幣安郵件真假怎麼看?對碼、開 App、官方驗證三步驟
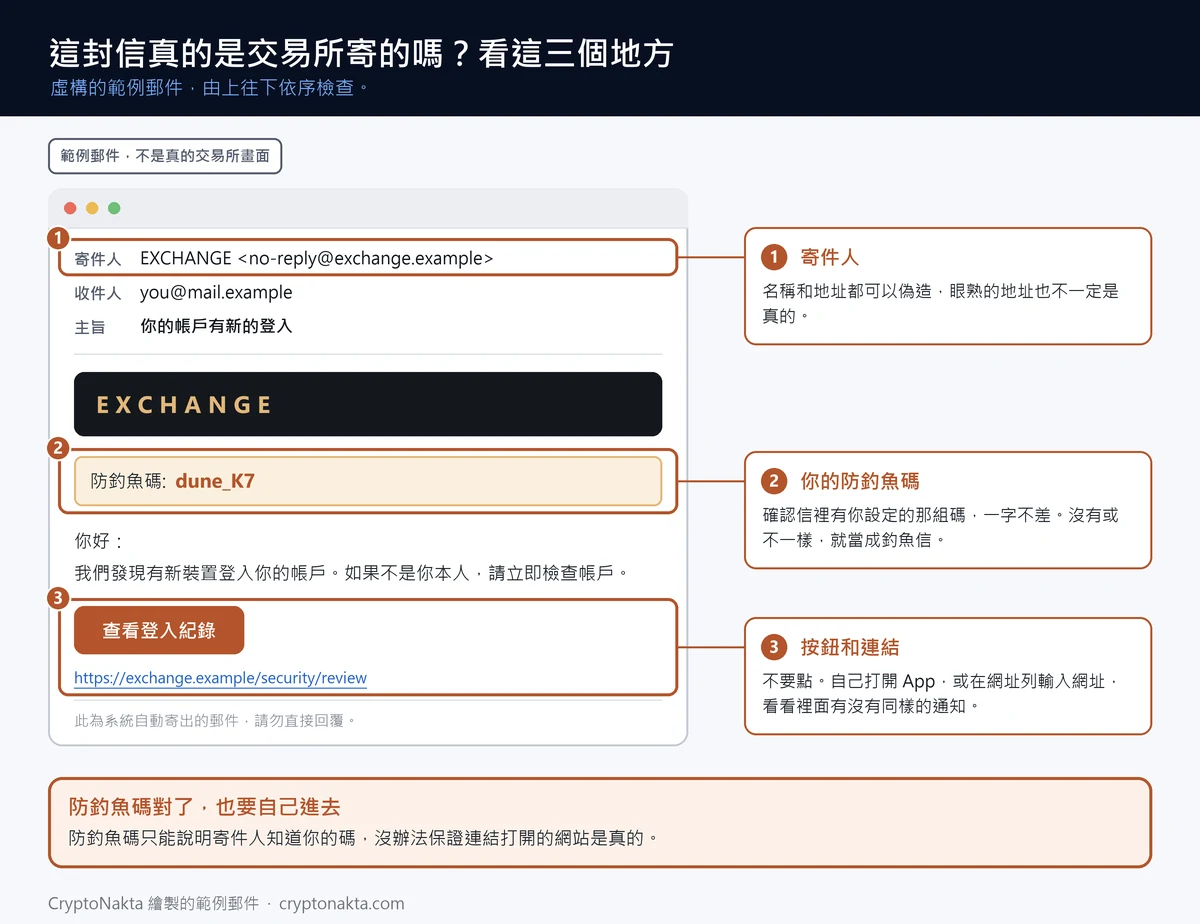
幣安郵件是真是假,看三件事就好。先對防釣魚碼,再自己打開 App 看有沒有同樣的通知,最後把寄件地址丟進 Binance Verify 查。三步都對得上,再處理信裡說的事。
碼不對或沒有,就當釣魚信處理,後面不用看了。碼對了也一樣,從 App 或自己輸入的網址進去,信裡的按鈕不要點。Binance Verify 可以查寄件地址,也可以查信裡的網址。
 看大圖 ↗
很多人只看寄件人是不是 @binance.com。可是寄件人地址可以偽造,光看地址不能判斷真假。幣安的說明寫得很直接:「All emails can be spoofed.」
這叫偽造寄件人,就是把信上顯示的寄件地址換成別人的。幣安舉過的例子裡,有封信寄件人看起來是 binance.com,其實不是從幣安的伺服器寄出。
我們自己查了七家交易所的 8 個主網域,8 個全都設了 DMARC。DMARC 是網域主人寫在 DNS 上的設定,要求收信端把沒通過檢查的信拒收,或丟進垃圾郵件。SPF 則列出哪些伺服器可以用這個網域寄信,8 個都以「-all」結尾,也就是清單外的伺服器一律不算數。
| 主網域 | DMARC 政策 | 對收信端的要求 | SPF 結尾 |
|---|---|---|---|
| binance.com | p=quarantine | 沒通過檢查的郵件放進垃圾郵件 | -all:只有清單上的伺服器能寄信 |
| bitget.com | p=reject | 沒通過檢查的郵件直接拒收 | -all:只有清單上的伺服器能寄信 |
| bybit.com | p=reject | 沒通過檢查的郵件直接拒收 | -all:只有清單上的伺服器能寄信 |
| gate.com | p=reject | 沒通過檢查的郵件直接拒收 | -all:只有清單上的伺服器能寄信 |
| gate.io | p=quarantine | 沒通過檢查的郵件放進垃圾郵件 | -all:只有清單上的伺服器能寄信 |
| kucoin.com | p=quarantine | 沒通過檢查的郵件放進垃圾郵件 | -all:只有清單上的伺服器能寄信 |
| mexc.com | p=reject | 沒通過檢查的郵件直接拒收 | -all:只有清單上的伺服器能寄信 |
| okx.com | p=quarantine | 沒通過檢查的郵件放進垃圾郵件 | -all:只有清單上的伺服器能寄信 |
只列主網域,依字母排序。這些公開 DNS 紀錄是我們自己查的。DMARC、SPF 是網域主人對收信伺服器的要求,最後還是看各家信箱的垃圾郵件過濾。這不是交易所排名。
所以直接冒用交易所網域寄出的假信,多半進不了收件匣,釣魚信才會改用長得很像的網域。
懷疑是假信,幣安說明建議截圖,連同郵件的 EML 檔一起交給客服確認。
幣安防釣魚碼怎麼設定?各交易所路徑與規則
幣安防釣魚碼在 App 的「[個人檔案] – [帳號資訊] – [安全]」裡設定。點「[防釣魚碼]」再按「[建立]」,最後完成 2FA 或通行密鑰驗證就好。
2FA 是雙重驗證,登入時除了密碼,還要再輸入驗證器或簡訊上的一組碼。網頁版則是在帳戶的「[進階安全]」區塊找到防釣魚碼,按「[啟用]」。幣安的規則是 6~8 個字元,大寫、小寫、數字、底線至少用三種,不能有特殊符號。
其他交易所的路徑和規則差很多,下表照各家說明頁的英文畫面列出。中文畫面的名稱可能不同,像 KuCoin 的繁中頁叫「防釣魚安全語」。
| 交易所 | 設定路徑(英文畫面原文) | 防釣魚碼規則 |
|---|---|---|
| 幣安 | Profile › Account › Security › Advanced Security › Anti-Phishing Code › Enable | 6~8 個字元,大寫、小寫、數字、底線至少 3 種,不能有特殊符號 |
| OKX(歐易) | Menu › Security › Anti-phishing code | 官方資料中查不到 |
| Bybit | Security › Advanced Protection › Anti-phishing Code › Settings* | 官方資料中查不到 |
| Bitget | Profile › Security › Advanced Security › Anti-Phishing Code › Configure | 8~32 位數字,簡訊只顯示數字碼 |
| KuCoin | Profile › Account Security › Security Code (Anti-Phishing Code) | 8 位數字(舊的英文碼郵件有效、簡訊不顯示) |
| Gate | Profile › Security verification › Password Management › Anti-Phishing Code | 4~20 個英數字,不能有特殊符號,要輸入資金密碼 |
| MEXC | Profile › Security › Advanced Security settings › Anti-Phishing Code › Set Up | 1~6 個英數字,不要拿常用密碼 |
選單名稱照抄各交易所說明頁上的英文網頁畫面。App 或其他語言的畫面名稱可能不同。
* 標星號的格子取自官方頁面的搜尋摘要。這些頁面打不開,大多是 Bybit 說明中心。
Gate 設定時要輸入資金密碼。這是 Gate 提領等動作要用的另一組密碼,跟登入密碼分開。
碼覺得外流了,或用了很久,就換一組。幣安說明也建議像密碼一樣定期更新。
防釣魚碼要設什麼?好的碼和不該用的碼
防釣魚碼設一組只有你自己認得、別人猜不到的字就好,不要跟任何密碼重複,也別用生日或名字。
| 項目 | 這樣設 | 別這樣設 |
|---|---|---|
| 內容 | 只有你懂的詞,跟帳戶無關 | 生日、電話、名字 |
| 跟密碼的關係 | 完全不同的一組 | 跟登入密碼或資金密碼一樣 |
| 怎麼來的 | 自己想 | 「生成器」網站產生、照抄網路範例 |
| 純數字碼 | 隨意組合的數字 | 連號、重複數字、生日 |
以幣安來說,「BobaCat7」這種寫法就符合規則,有大寫、小寫和數字,共八個字元。請自己換一組,不要用這個。
KuCoin 和 Bitget 比較特別。KuCoin 的碼要是 8 位數字,簡訊才會顯示。Bitget 也要純數字,簡訊只顯示前 6 碼。想在簡訊裡看到碼,就得用數字。
也有人在找「防釣魚碼生成器」。這組碼的重點就是只有你知道,交給網站產生,等於多一個人知道。自己想一組就好。
幣安官方驗證怎麼用?網址、郵件、帳號都能查
幣安官方驗證(Binance Verify)是幣安官網上的查詢頁。輸入網址、電子郵件、電話號碼、Telegram 或社群帳號,就能看它是不是幣安官方的。
幣安繁中頁叫「幣安官方驗證」,頁尾連結寫「幣安驗證」。其他交易所也有類似工具,名稱和能查的東西不同。
| 交易所 | 官方驗證工具 | 可以查什麼 |
|---|---|---|
| 幣安 | Binance Verify | 網址、電子郵件、電話號碼、Telegram、社群帳號 |
| OKX(歐易) | OKX Channel verification | Telegram、電話、電子郵件(只看 @ 後網域)、網站、X、LINE、微信等 19 種 |
| Bybit | Bybit Authenticity Check (查不到獨立網址,在網站選單或頁尾、App 線上客服裡)* | 電子郵件、電話號碼、網址、社群帳號* |
| Bitget | Bitget Official Verification | 電子郵件、連結、使用者名稱 |
| KuCoin | KuCoin Official Verification Center | 錢包地址、電子郵件、Telegram ID、X 帳號、網站 |
| Gate | Gate Official Verification Center | 網域、電子郵件、電話號碼(說明頁另寫 Telegram) |
| MEXC | MEXC Verify | 網址、電子郵件、電話號碼、社群帳號(以使用者名稱比對) |
查到「官方」代表那個網址、號碼或帳號在交易所的清單上。這不能證明某一封郵件真的從交易所伺服器寄出,Bybit 說明也這樣寫。
* 標星號的格子取自官方頁面的搜尋摘要。這些頁面打不開,大多是 Bybit 說明中心。
工具能回答「這個網址、信箱或帳號在不在官方清單上」,回答不了「這封信是不是交易所寄的」。所以對碼、開 App、查官方驗證,三步最好一起用。
幣安有官方驗證工具,郵件和部分簡訊也有防釣魚碼,可以自己進去設定、查查看。這不代表用幣安就不會碰到釣魚。
Binance
聯盟行銷揭露:部分連結為合作夥伴連結,我們可能會獲得佣金,但不會增加你的任何費用。本文並非投資建議。
CRYPTONAKTA
幣安假網址、釣魚網站怎麼分辨?
幣安假網址、釣魚網站沒辦法靠防釣魚碼分辨,因為網站上根本不會有你的碼。要看的是網址的主網域是不是官方的,平常則從 App 或自己存的書籤進去。
上面的網址檢查器會把你貼上的網址拆開,用大字顯示真正的主網域,再跟各交易所的官方網域清單比對。你貼的網址只在你的瀏覽器裡比對,不會傳出去。
它也會提醒常見的花招,像用數字 0 代替字母 o,或在官方名稱後面加別的字。Punycode 也是一種,網址裡藏著 xn-- 這種編碼,瀏覽器顯示出來卻像正常字母。清單外的網址,它只會說「不在清單上」,要再用官方驗證工具確認。
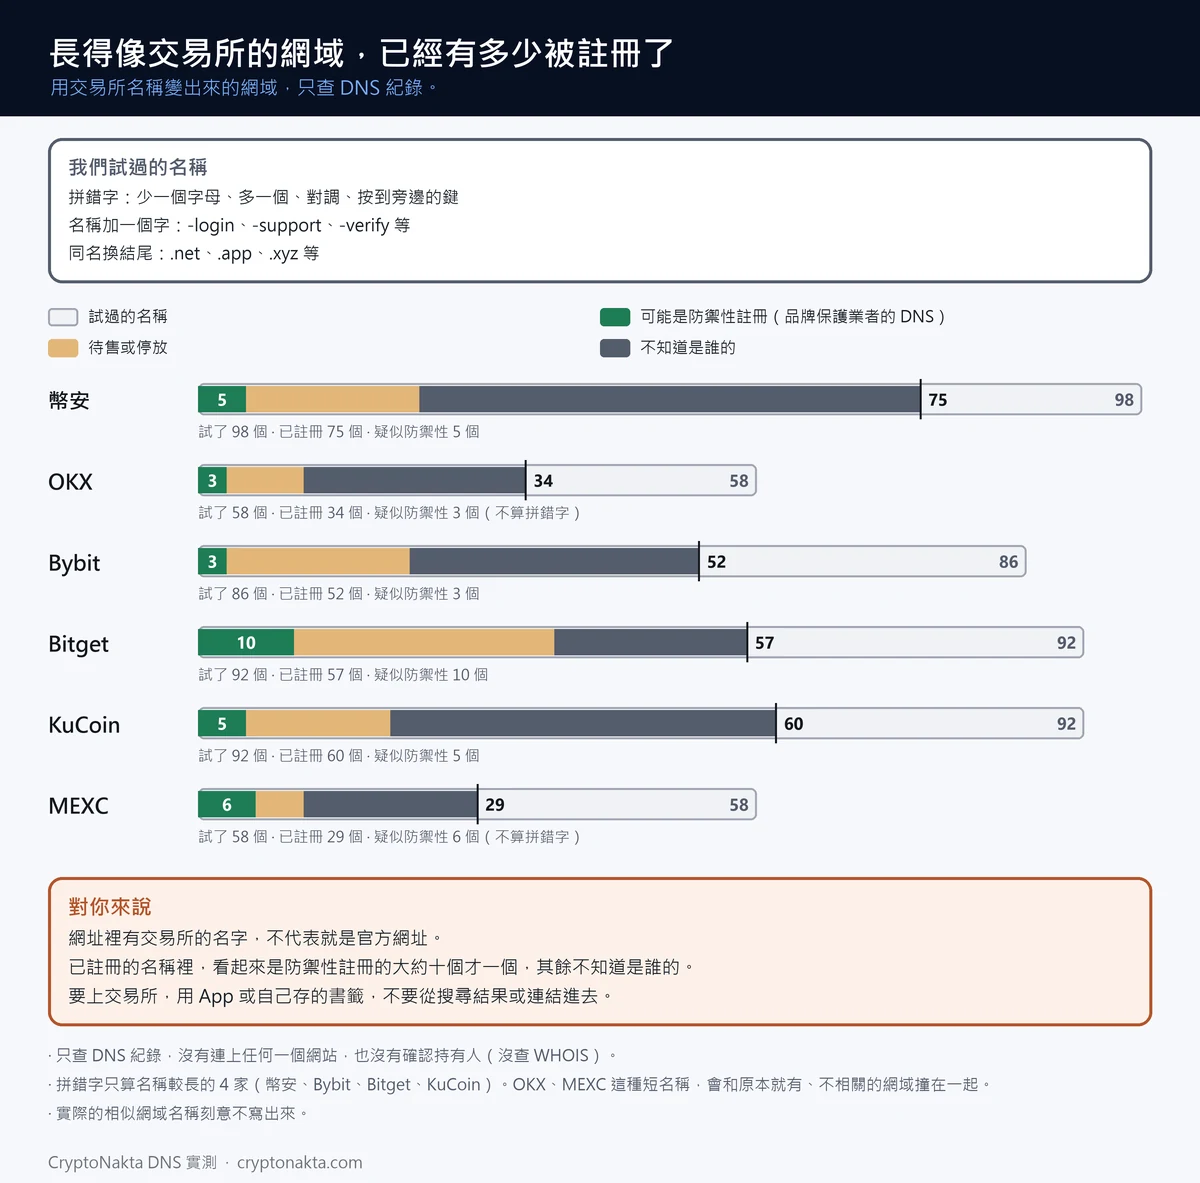
相似網域就是拼得跟交易所很像的網址,例如少一個字母、加上 -login,或把 .com 換成別的結尾。我們用六家交易所的名稱組出 484 個這樣的網址,其中 307 個已經有人註冊。光是幣安拼錯一個字母的 40 個網址裡,就有 37 個被註冊了。
| 交易所名稱 | 拼字變形(試了幾個、註冊幾個) | 名稱+附加字 | 同名、不同結尾 | 可能是防禦性註冊 | 持有人不明 |
|---|---|---|---|---|---|
| 幣安 | 40 個中 37 個 | 40 個中 23 個 | 18 個中 15 個 | 5 | 52 |
| OKX(歐易) | 不計(名稱太短) | 40 個中 22 個 | 18 個中 12 個 | 3 | 23 |
| Bybit | 28 個中 22 個 | 40 個中 15 個 | 18 個中 15 個 | 3 | 30 |
| Bitget | 34 個中 32 個 | 40 個中 11 個 | 18 個中 14 個 | 10 | 20 |
| KuCoin | 34 個中 33 個 | 40 個中 10 個 | 18 個中 17 個 | 5 | 40 |
| MEXC | 不計(名稱太短) | 40 個中 14 個 | 18 個中 15 個 | 6 | 18 |
我們用交易所名稱組出相似網址,只查它們在公開 DNS 上是否存在,沒有連進任何一個。
「已註冊」不等於釣魚網站,持有人也沒有確認。「可能是防禦性註冊」指名稱伺服器屬於品牌保護公司或大型 DNS 業者。
拼字變形只算名稱較長的幾家。OKX、MEXC 名稱太短,變形會撞到原本就有的無關舊網域。Gate 沒列,因為「gate」是常見英文單字。
已經註冊,不代表就是釣魚網站。這些相似網域的持有人是誰,我們沒有確認,其中也有交易所自己先買下來防守的。從名稱伺服器看,像是防禦性註冊的只有 32 個,大約十個裡一個,其餘大多查不出是誰的。
 看大圖 ↗
要進幣安官方網站,別每次都靠搜尋。搜尋結果最上面可能是廣告,教你「怎麼進官網」的文章也不一定可信。第一次自己輸入 binance.com,存成書籤,之後都從書籤或 App 進。假 App 也是一樣,只從官網給的下載連結安裝。
網址前面的 HTTPS 小鎖圖示,只代表連線有加密,釣魚網站一樣申請得到。至於「釣魚網站名單」,我們不推薦非官方的名單網站,名單很難跟上不斷冒出的新網址。
想確認交易所本身是不是正規平台,是另一個問題,可以看怎麼判斷交易所是不是正規的。
我們自己查了什麼:寄件網域驗證與相似網域
我們用公開 DNS 自己查了兩件事。一是交易所主網域的寄件驗證設定,二是長得像交易所的網址有多少已被註冊。
查詢時間是 2026年11月5日 14:10(UTC),透過 Google Public DNS 讀取紀錄。我們只讀 DNS,沒有連進任何一個相似網址,也沒有查 WHOIS 註冊資料。
寄件驗證這邊,8 個主網域全部設了 DMARC,4 個要求拒收,4 個要求放進垃圾郵件。相似網域只看 DNS 上有沒有紀錄,有紀錄就算已註冊。Gate 的名稱是常見英文單字,沒有算進去。
交易所也發過不少提醒。OKX 在 2023 年 3 月公告,有使用者收到夾帶「中獎」連結或附件的假信,OKX 說不會用郵件連結或附件送禮物。Gate 在 2025 年 11 月提醒一種推銷假代幣 UGTT 的釣魚信。
幣安也發文說明,防釣魚碼已經擴大到簡訊。Bitget Wallet 在 2026 年 8 月的部落格也寫到,用「帳戶將被凍結」騙人點連結、輸入助記詞的釣魚信變多了。
幣安在 2026 年 10 月底出事、暫停提領之後,網路上很快冒出假的「補償」「退款」訊息,要人點連結登入領取。資安業者提醒,當時幣安並沒有公布任何申請程序。幣安共同創辦人也發文提醒,從外部連結或訊息傳來的補償、退款都不要信。事情經過可以看幣安暫停提領的整理。
點了釣魚連結怎麼辦?要看你輸入了什麼
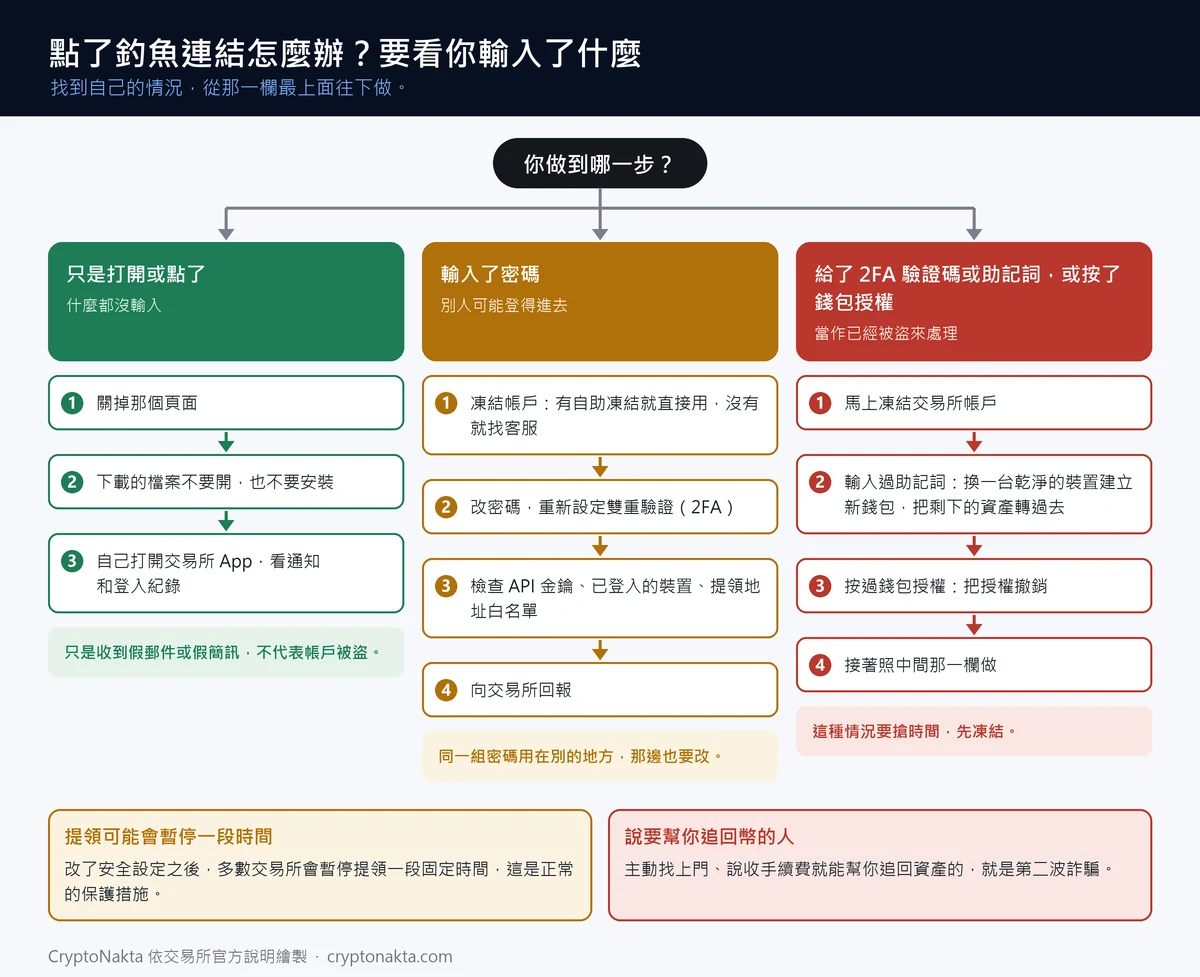
點了釣魚連結怎麼辦,要看你輸入了什麼。只點開、什麼都沒輸入,關掉頁面就好。輸入了密碼,就先到真的 App 凍結帳戶,再改密碼和 2FA。
 看大圖 ↗
自行凍結是交易所讓你自己先停用帳戶的功能,不用等客服回覆。各家的路徑在下表。
| 交易所 | 自行凍結帳戶 | 改安全設定後暫停提領 |
|---|---|---|
| 幣安 | Account › Account Management › Disable Account | 重設 2FA 後最多 48 小時停用提領、P2P 賣出、內部轉帳 |
| OKX(歐易) | User Center › Account settings › Security › Account management › Freeze account | 改登入密碼或任何驗證方式後 24 小時 |
| Bybit | Account Info › Account Activities › Deactivate an Account* | 改電子郵件後 24 小時(其他變更只有搜尋摘要)* |
| Bitget | 說明頁沒有自行凍結選單,要開工單或找線上客服 | 改密碼、重設密碼或改 Google 驗證器後 24 小時* |
| KuCoin | Avatar › Account Security › Freeze Account | 刪除通行密鑰、改 2FA、手機或電子郵件、解除凍結後 24 小時 |
| Gate | 官方資料中查不到 | 新設、更改或重設任何安全設定後 24 小時 |
| MEXC | Self-Services › Freeze Account* | 改密碼或 Google 驗證器後 24 小時* |
時數照各交易所說明頁寫的。改安全設定後暫停提領是刻意設的煞車。如果是別人改的,你就多了攔下來的時間。
* 標星號的格子取自官方頁面的搜尋摘要。這些頁面打不開,大多是 Bybit 說明中心。
再來是改登入密碼、重設 2FA,一律從真的 App 或自己輸入的網址進去。凍結後登不進去的,就照交易所的解凍流程走。接著檢查 API 金鑰、已登入的裝置和提領地址白名單,不認得的全部刪掉。最後向交易所客服回報。同一組密碼用在別的地方,那邊也要改。
改完安全設定,很多交易所會暫停提領一段時間,這是正常的。幣安重設 2FA 後,最多 48 小時不能提領。這段時間如果有人主動聯絡,說付手續費就能幫你解除或追回,那就是第二波詐騙。細節在追回被騙的幣那篇。
如果在假網站輸入了 2FA 驗證碼,或連助記詞都填了,動作要更快,先凍結再說。助記詞外流,問題就不只在交易所,錢包要換一組新的,做法在助記詞外流那篇。按過錢包授權的話,也要去撤銷授權。
用 MAX 的人也一樣。MAX 的公告教使用者發現異常就立刻自行凍結帳戶,重設密碼後 24 小時不能提領。
帳戶已經被別人登入、改了資料,請直接看交易所帳號被盜怎麼辦。2FA 的手機或驗證器也找不到的話,看2FA 遺失怎麼救回帳戶。
我的看法
防釣魚碼值得開,用它看郵件真假很快。不過它只管得到郵件和部分簡訊,網站、LINE 和電話都得靠別的方法。
我自己收到可疑的信或簡訊,順序是固定的:先對碼,再自己打開 App 看,最後才用官方驗證工具查。
最讓我起疑的,是寫著「有防釣魚碼就不會被釣魚」的懶人包,還有「防釣魚碼生成器」。主動私訊你的「客服」,和出事後馬上出現的「補償」連結,我也一律先當成假的。
自己查過之後,有三件事是我原本沒想到的。直接冒用交易所網域寄的假信,大多會被收信端擋下,所以釣魚改用相似網址。幣安拼錯一個字母的網址,大部分早就有人註冊,看起來像交易所自己買下來防守的只是一小部分。還有,連交易所自己的文件,對「簡訊有沒有附碼」都寫得不一樣。
也有人覺得防釣魚碼可有可無。單看郵件,我不同意,碼對不上,一眼就知道有問題。只是到了簡訊和網站,它幾乎幫不上忙,別把它當依靠。
另外要說明,我們網站用的是交易所推薦碼,你用我們的推薦碼註冊,我們會拿到佣金。幣安的部分,是你付的現貨手續費有 10% 會以 USDC 退給你。合約不算,等級到 VIP 3 以上也會停止。
Binance
聯盟行銷揭露:部分連結為合作夥伴連結,我們可能會獲得佣金,但不會增加你的任何費用。本文並非投資建議。
常見問題
- 幣安常見問題:什麼是防釣魚碼,以及如何設定 · 確認 2026-11-05
- 幣安常見問題:如何透過防釣魚碼防範簡訊釣魚 · 確認 2026-11-05
- 幣安部落格:Stay Safe From Smishing · 確認 2026-11-05
- 幣安部落格:防釣魚碼連幣安員工都不要告訴 · 確認 2026-11-05
- 幣安常見問題:Examples of Phishing Emails · 確認 2026-11-05
- Binance Verify 幣安官方驗證 · 確認 2026-11-05
- 幣安常見問題:如何停用幣安帳戶 · 確認 2026-11-05
- 幣安常見問題:重設 2FA 後的提領限制 · 確認 2026-11-05
- OKX Channel verification(官方管道驗證) · 確認 2026-11-05
- OKX 公告:疑似釣魚與病毒郵件提醒 · 確認 2026-11-05
- KuCoin 部落格:設定防釣魚碼 · 確認 2026-11-05
- KuCoin Official Verification Center · 確認 2026-11-05
- Bitget 說明:簡訊裡的防釣魚碼 · 確認 2026-11-05
- Gate 公告:假代幣釣魚郵件 · 確認 2026-11-05
- MEXC Verify(官方驗證) · 確認 2026-11-05
- Bitget Wallet 部落格:釣魚郵件 · 確認 2026-11-05
- MAX(MaiCoin)說明中心:安全公告 · 確認 2026-11-05
- RFC 7489:DMARC · 確認 2026-11-05
- RFC 7208:SPF · 確認 2026-11-05
- Google Public DNS(我們查 DNS 紀錄用的解析服務) · 確認 2026-11-05
交易所畫面名稱會依地區和 App 版本不同,請以自己的畫面為準。本文不是投資建議。