Um influencer perdeu R$1 milhão num airdrop falso. Veja onde a carteira dele foi drenada
Um clique bobo na tela de assinatura, poucos segundos depois de conectar a carteira sem problema nenhum, tirou R$1 milhão de um influenciador brasileiro que vive comentando cripto pras redes. Este texto reconstrói esse instante, mostra os limites reais de uma Ledger ou Trezor guardada na gaveta, e fecha com um checklist de menos de 2 minutos pra rodar antes de qualquer clique em ‘claim’.
| Pergunta rápida | Resposta direta |
|---|---|
| Preciso mandar dinheiro antes de reivindicar? | Não. Nunca. Se pedir, é golpe. |
| Preciso digitar minha frase de recuperação? | Nunca. Nenhum airdrop legítimo pede isso. |
| Só conectar a carteira já é perigoso? | Não sozinho. O risco real está em assinar depois de conectar. |
| Carteira de hardware me protege sozinha? | Não, se você aprovar sem ler a tela de assinatura. |
| Tem prazo de “só 2 horas” pra não perder? | Quase sempre é golpe. Desconfia e fecha a aba. |
1. Um influenciador com centenas de milhares de seguidores perdeu R$1 milhão. O que isso te diz?
2. O que realmente aconteceu com Augusto Backes (e por que poderia ser qualquer um)
3. PIX + grupo de WhatsApp: a combinação que faz esse golpe voar no Brasil
4. Imposto de renda: o que a Receita Federal já exige de você (e o que ela não resolve)
5. Como funciona um airdrop legítimo (e por que ele nunca pede o que esses golpes pedem)
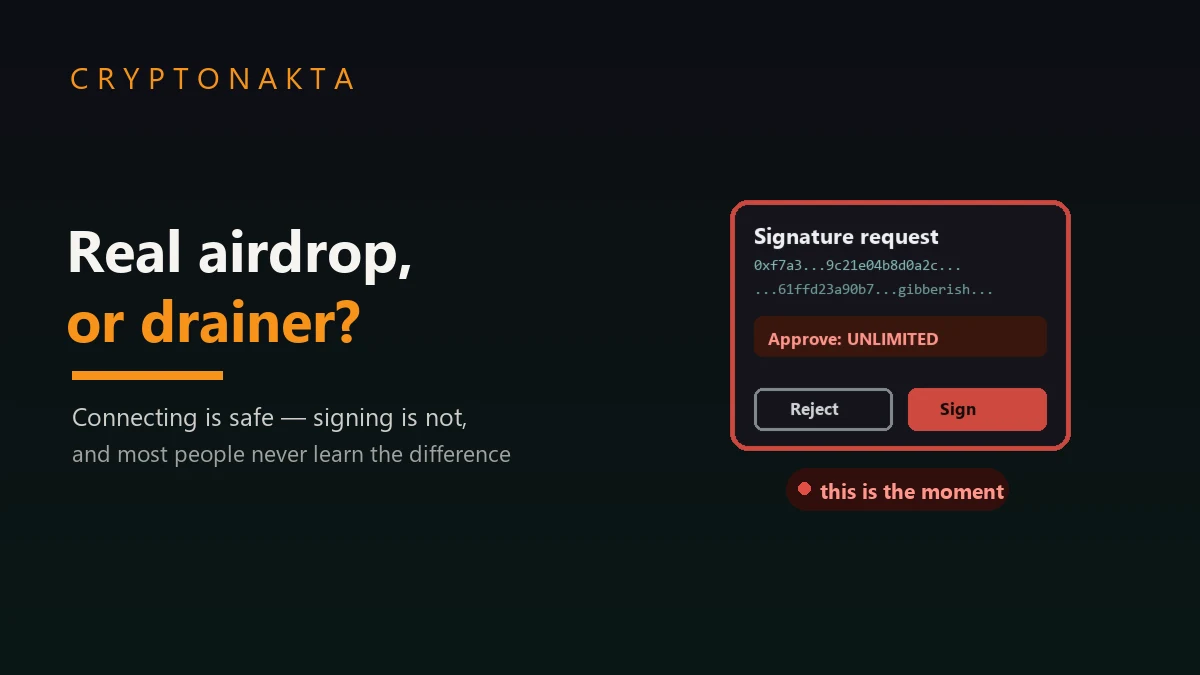
6. O instante exato em que sua carteira é drenada: o clique que importa vem depois de conectar
7. Carteira de hardware (Ledger/Trezor) não te salva se você não lê a tela antes de aprovar
8. Os disfarces mais comuns: do ‘clique aqui em 2 horas’ ao token que aparece sozinho na sua carteira
9. Os números de 2025/2026 sem exagero: caiu, mas não sumiu
10. Casos reais enquanto você lê isso: de Bybit a Upbit, do FBI Token ao Trust Wallet
11. Checklist antes de clicar em ‘claim’: o que checar em menos de 2 minutos
12. Existe um jeito estruturalmente mais seguro de participar de airdrops
13. Glossário rápido pra entender o jargão que o golpista conta que você não entende
14. Se você já assinou: o que fazer nas próximas horas
Um influenciador com centenas de milhares de seguidores relatou ter perdido cerca de R$1 milhão num golpe de airdrop falso. Se alguém que vive de cripto caiu, é porque esse golpe foi desenhado pra mirar um momento bem específico: aquele em que você assina algo na carteira sem ler direito o que está ali.
1. Um influenciador com centenas de milhares de seguidores perdeu R$1 milhão. O que isso te diz?
Imagina a cena: gravação de conteúdo pro Instagram, ou uma live rolando na Twitch, notificação atrás de notificação chegando no celular, e no meio disso um link cai no direct ou aparece colado numa resposta de comentário, com aquele empurrãozinho de “psiu, olha isso aqui, saiu agorinha”. O polegar já sabe de cor o caminho até o botão de confirmar, de tanto repetir o mesmo gesto todo santo dia gerenciando dez telas ao mesmo tempo. É exatamente esse segundo, o de assinar sem ler direito o que realmente abriu na tela, que esse golpe de airdrop mira. Tanto faz se quem manda o link tem 300 seguidores ou 300 mil. O golpe conta é com o piloto automático: aquele hábito de clicar rápido numa etapa que, das dez telas que você passa o dia gerenciando, era exatamente a que pedia mais atenção.
O roteiro se repete com a mesma cara de sempre: primeiro um pop-up pedindo pra escolher a carteira (MetaMask, Trust Wallet, tanto faz qual), depois o site já mostra um saldo bonito e o nome de um suposto token elegível, e no fim vem uma última janela cheia de texto ou de código cru pedindo confirmação. É bem nessa reta final, a que a maioria fecha o olho e passa batido só pra voltar logo pra tela do chat ou da câmera, que o caso que motivou esta matéria aconteceu.
CRYPTONAKTACadastre-se com vantagem →Link de afiliado2. O que realmente aconteceu com Augusto Backes (e por que poderia ser qualquer um)
O caso que abre esse texto é o do influenciador brasileiro Augusto Backes, que contou publicamente ter perdido cerca de R$1 milhão (entre US$180 mil e US$200 mil, a depender da cotação usada no relato) num golpe ligado a um airdrop falso. Ele tem nome, tem seguidores aos milhares e vive comentando cripto nas redes todo santo dia. Mesmo assim caiu, e foi ele mesmo quem veio a público contar, sem esconder o tamanho do prejuízo. Dificilmente alguém expõe uma perda dessas por vaidade.
Reconstruir aqui cada clique exato que ele deu não seria honesto, generalizar demais os detalhes de um caso específico vira chute, mas o padrão que se repete nesse tipo de golpe, e que bate com o que Scam Sniffer, Chainalysis e CertiK documentam ano após ano, costuma seguir sempre a mesma receita: um site de claim imita um projeto real ou promete algo que está bombando nas redes naquela semana, a carteira conecta sem esbarrar em nada, e a tela de assinatura passa batido porque parece só mais um “confirmar” de rotina.
3. PIX + grupo de WhatsApp: a combinação que faz esse golpe voar no Brasil
Se você mora no Brasil, provavelmente já recebeu num grupo de WhatsApp (da família, dos amigos, de um “grupo de investimentos” que alguém te chamou) uma mensagem tipo “saiu um airdrop novo, é só conectar a carteira e reivindicar”. Aqui mora a primeira particularidade brasileira desse golpe: ele roda mesmo é no zap-zap do dia a dia, aquele grupo da família, do trabalho, do futebol de quinta. Lá fora a galera cripto vive mais de Discord e de Telegram; por aqui é o WhatsApp que carrega esse golpe até você, encaminhado por alguém em quem você confia.
Isso muda a dinâmica de confiança. Num grupo de Telegram de cripto, você já entra desconfiado por padrão, porque é terreno conhecido de golpista. Num grupo de WhatsApp de amigos ou de “investimento em grupo”, a mensagem chega filtrada pela confiança de quem te adicionou ou de quem encaminhou. O golpista não precisa te convencer do zero. Basta que alguém da sua rede encaminhe, e o link já chega com a credibilidade de quem mandou.
O segundo ingrediente é o PIX. Uma transferência PIX cai na conta em segundos, 24 horas por dia, sem o intervalo de “compensação” que um TED ou um boleto ainda têm. Isso é ótimo pra vida financeira do dia a dia, mas é perfeito pro golpista, porque a pressão de urgência (“só até às 22h”, “restam 40 minutos”) esbarra num meio de pagamento que já cai na hora por natureza. No golpe de airdrop puro, sem PIX envolvido de fato (já que o roubo acontece pela assinatura da carteira, e não por depósito), essa mesma lógica de urgência sem pausa aparece na pressa de assinar antes que “a oportunidade expire”. Não existe uma noite de sono entre o clique e o prejuízo.
Existe arcabouço legal no Brasil pra isso? Existe, mas não foi desenhado pra esse golpe específico. A Lei 14.478/2022 (o Marco Legal dos Criptoativos) deu ao Banco Central o papel de regular exchanges e prestadores de serviço de ativos virtuais, as chamadas VASPs, ou seja, regula quem guarda e movimenta seu cripto de forma centralizada. Um site de claim falso, hospedado em qualquer lugar do mundo, pedindo uma assinatura de carteira descentralizada, fica completamente fora do alcance prático dessa regulação. A lei organiza o mercado formal, mas não impede que um link no WhatsApp drene sua MetaMask.
4. Imposto de renda: o que a Receita Federal já exige de você (e o que ela não resolve)
Tem uma coisa acontecendo junto com esse golpe que quase ninguém comenta: este mês de julho de 2026 é o primeiro em que a Receita Federal exige o envio mensal de dados sobre suas operações com cripto, chova ou faça sol, golpe ou não. Quem foi drenado por um site de airdrop falso ainda precisa lidar com essa papelada, e ignorar isso custa dinheiro de verdade, separado do prejuízo do próprio golpe.
O nome oficial da coisa é DeCripto, criado pela Instrução Normativa RFB nº 2.291/2025, publicada em 14 de novembro de 2025 pra substituir a velha IN 1.888/2019 que regia esse assunto desde 2019. O cadastro e as regras gerais já estavam valendo desde o começo do ano, mas a parte que pega no bolso, o envio mês a mês pelo e-CAC, só começou a valer a partir de 1º de julho deste ano. Quem opera fora do sistema das corretoras brasileiras (exchange estrangeira, P2P, permuta direta) e some mais de R$35 mil em operações num único mês entra na obrigação, com prazo até o último dia útil de agosto pra transmitir os dados de julho. O teto subiu de R$30 mil (valor da antiga IN 1.888/2019) pra R$35 mil, mas isso é o detalhe menor da história. O que pesa de verdade é o cruzamento: as próprias exchanges brasileiras já são obrigadas a reportar pra Receita, por CPF, o volume movimentado por cada cliente, e agora esse número bate automaticamente com o que você (ou deixou de) declarar pelo e-CAC. Na prática, “esquecer” de transmitir os dados de julho deixou de ser uma aposta segura, porque o sistema acha a diferença sozinho, sem nenhum auditor precisar abrir seu histórico na mão.
| Quem | Atraso na entrega | Erro, omissão ou informação incompleta |
|---|---|---|
| Pessoa física | R$100 por mês | 1,5% do valor da operação |
| Empresa (lucro real/presumido) | R$1.500 por mês | 3% do valor da operação |
| Empresa do Simples Nacional | R$500 por mês | 1,5% do valor da operação |
Tem uma saída, porém: quem corrige ou completa a declaração por conta própria, antes de qualquer notificação ou início de fiscalização, não paga a multa de erro/omissão, e a de atraso cai pela metade. Vale a pena correr atrás disso antes que a Receita bata à porta primeiro.
A regra de imposto propriamente dita não mudou com o DeCripto: vender cripto (o token caído de um airdrop entra na carteira com custo de aquisição zerado, então o imposto incide sobre o valor cheio na hora da venda) paga de 15% a 22,5% conforme a faixa de lucro apurado naquele mês, na tabela progressiva de sempre.
E é aqui que o golpe de airdrop cria uma dor de cabeça a mais, que quase ninguém prevê: se um token pousou na sua carteira e, sem seu consentimento real, foi movimentado por um golpista via aprovação maliciosa (aquele Permit que você assinou sem entender), o sistema de cruzamento pode registrar essa saída como se você tivesse vendido, gerando cobrança sobre um “lucro” que você nunca embolsou. Não existe hoje nenhum mecanismo automático da Receita que reverta isso sozinho. A defesa fica por sua conta: print da transação, hash na blockchain, data e hora, boletim de ocorrência, tudo isso vira a base pra pedir uma retificação ou justificar formalmente que aquela saída não foi uma venda sua. Guarde essas provas no minuto em que perceber o golpe, porque reconstruir isso semanas depois é bem mais difícil.
5. Como funciona um airdrop legítimo (e por que ele nunca pede o que esses golpes pedem)
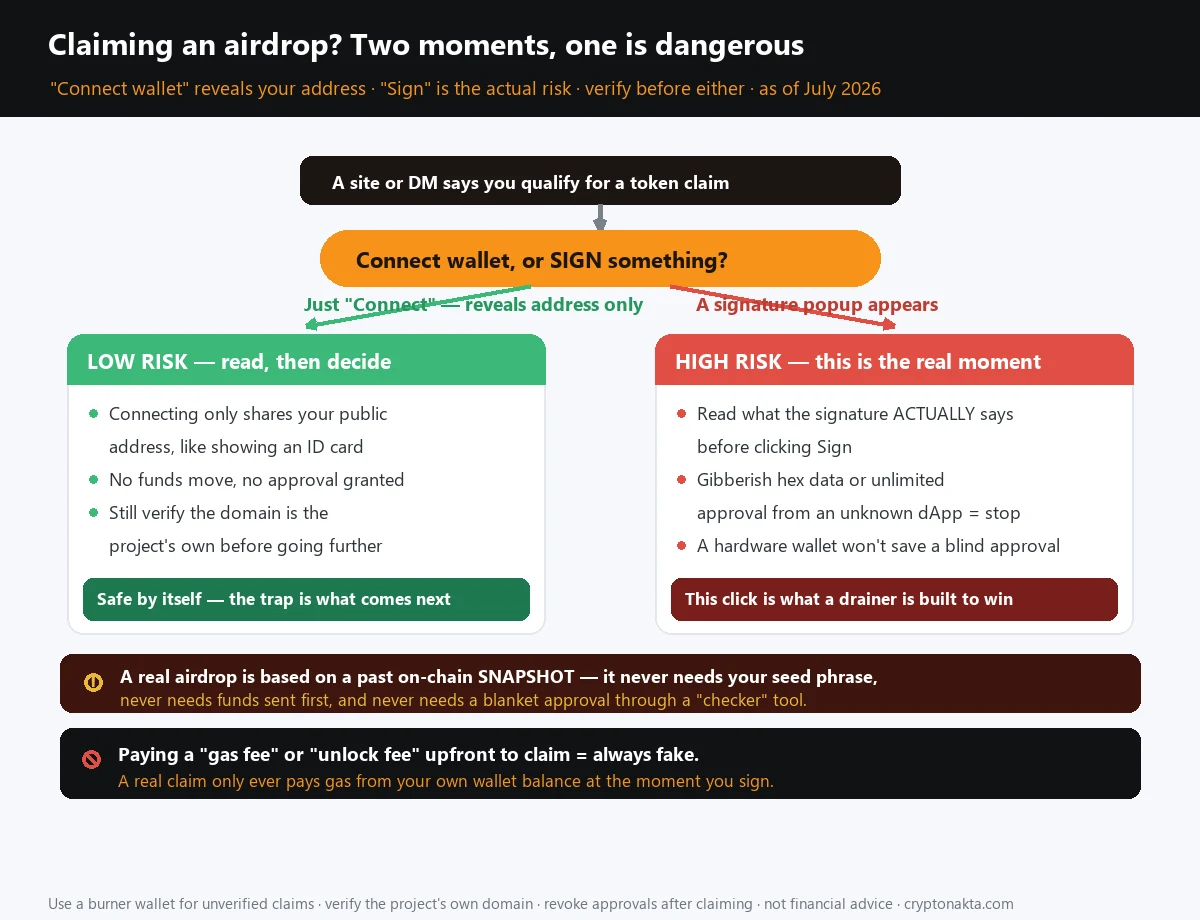
Volta pro grupo de WhatsApp por um instante: chegou o link, chegou a pressa, e a pergunta que resolve tudo é uma só, antes de qualquer clique. Um airdrop legítimo quase sempre nasce de um snapshot: o projeto escolhe uma data (ou várias) que já ficou pra trás e registra ali quem fez o quê até aquele momento, usou o protocolo, forneceu liquidez, participou de governança, o que for. A partir do instante em que essa data passa, sua elegibilidade já está decidida pra sempre. Não existe nada que você faça hoje, amanhã ou daqui a um mês que mude se você tinha ou não direito àquele airdrop específico. Por isso o relógio correndo na tela do link que chegou no grupo não faz o menor sentido: quem organiza um airdrop de verdade decidiu tudo há semanas, sem pressa nenhuma, e reivindicar num prazo apertado nunca foi parte do processo real.
Pra reivindicar de fato, o caminho é sempre o mesmo: você vai até o domínio oficial do projeto (confirmado pelo site, pela conta verificada nas redes, pela documentação), conecta sua própria carteira, e assina uma transação de claim que interage com o contrato do próprio projeto. Você paga o gás dessa transação com o saldo que já está na sua carteira, sem pagamento adiantado pra “destravar” nada. E em nenhum momento desse processo você precisa digitar sua frase de recuperação, exportar sua chave privada ou “conectar pra verificar elegibilidade” num site terceiro que te pede aprovação ilimitada de token.
| Critério | Airdrop de verdade | Airdrop falso |
|---|---|---|
| Pedido de dinheiro | Nenhum (o gás sai do seu próprio saldo) | Pede “taxa de gás” ou “taxa de liberação” adiantada |
| Pedido de informação | Só o endereço da sua carteira e seu histórico on-chain | Frase de recuperação, chave privada ou “conectar pra verificar” com aprovação ilimitada |
| Onde acontece | Domínio oficial do projeto + contrato listado na documentação/GitHub | Anúncio, link de DM ou conta comprometida, domínio parecido mas diferente |
| Prazo | Semanas ou meses pra reivindicar | “Expira em 2 horas” ou “só hoje” |
| O que a assinatura pede | Chamada de função de claim específica e legível | Aprovação ilimitada (Permit) ou hash ilegível (eth_sign) |
6. O instante exato em que sua carteira é drenada: o clique que importa vem depois de conectar
Por que exatamente uma assinatura de carteira consegue drenar tudo, sem que a vítima tenha clicado em nenhum link estranho de última hora? Entender esse mecanismo muda de vez como você vai reagir da próxima vez que uma carteira pedir sua assinatura.
Conectar a carteira a um site, isoladamente, é um passo de risco baixo. Quando você clica em “Connect Wallet” e escolhe a MetaMask, o Trust Wallet ou o que for, o site só recebe seu endereço público, a mesma informação que qualquer pessoa veria olhando o explorador de blocos. É chato, sim, porque a partir daí o site sabe seu endereço e pode te rastrear entre visitas, mas sozinho isso não esvazia carteira nenhuma. O momento real de risco chega na etapa seguinte, quando aparece um pedido de assinatura. E aí existem diferenças técnicas que mudam tudo:
- eth_sign: o método mais perigoso de todos. Assina um hash arbitrário de 32 bytes, algo que nenhum ser humano consegue ler e verificar o que realmente significa. A própria MetaMask exibe um aviso vermelho forte quando um site pede isso, porque na prática esse método permite forjar quase qualquer assinatura.
- personal_sign: assina uma mensagem em texto. Mais legível, mas o conteúdo real da autorização pode estar escondido dentro do texto de um jeito que parece inofensivo.
- EIP-712 / eth_signTypedData_v4: mostra os dados de forma estruturada, tipo um JSON organizado em campos. Em teoria dá pra ler cada campo antes de assinar, mas na prática, estruturas aninhadas e nomes de campo confusos escondem o que está sendo autorizado.
- Permit / Permit2: uma assinatura que autoriza outro endereço a movimentar seus tokens em nome da sua carteira, muitas vezes sem limite de valor. Isso é usado legitimamente por DEXs o tempo todo, e o problema aparece quando um dApp desconhecido pede um Permit ilimitado. Segundo a Scam Sniffer, abuso de Permit/Permit2 respondeu por 38% dos golpes acima de US$1 milhão em 2025.
| Tipo de assinatura | O que aparece na tela | Risco | Observação |
|---|---|---|---|
| Connect (conectar) | Só o endereço público | Baixo | Não move fundos, só revela quem você é |
| eth_sign | Hash de 32 bytes ilegível | Altíssimo | MetaMask exibe alerta vermelho; praticamente qualquer coisa pode ser forjada |
| personal_sign | Mensagem de texto | Médio | A autorização real pode estar escondida no texto |
| EIP-712 (typed data) | JSON estruturado e legível | Médio (baixo se você realmente ler) | Estruturas aninhadas podem esconder o que está sendo aprovado |
| Permit / Permit2 | Delegação de gasto do token, muitas vezes ilimitada | Alto | 38% dos golpes acima de US$1M em 2025 (Scam Sniffer) |
Uma novidade de 2025 vale registro: depois que a atualização Pectra do Ethereum trouxe o EIP-7702, apareceu um vetor de ataque novo em que uma única assinatura pode autorizar a execução de várias transações maliciosas em sequência, o que torna o “assinei só uma vez” ainda menos garantia de segurança do que já era antes.
7. Carteira de hardware (Ledger/Trezor) não te salva se você não lê a tela antes de aprovar
Tem uma frase que roda solta em grupo de cripto no Brasil: “comprei uma Ledger, agora tô seguro”. Dá pra entender de onde vem essa confiança, mas ela carrega uma ilusão embutida. A chave privada ficar isolada dentro do dispositivo é real e importa, sim; só que a Ledger não tem como saber se o que apareceu na telinha é um claim de airdrop de verdade ou um Permit ilimitado disfarçado de rotina. Ela sabe fazer uma coisa só: perguntar “confirma?” e obedecer o que você mandar apertando o botãozinho.
Repara no que muda, na prática, quando o app do computador já mostrou tudo “bonitinho” um segundo antes: seu cérebro já decidiu que tá tudo certo antes mesmo de a tela do hardware acender. É aí que o dispositivo físico deixa de funcionar como segunda checagem e vira só um carimbo. Cansaço no fim do dia, tela pequena demais pra ler um endereço inteiro, a milésima vez apertando o mesmo botão sem pensar: cada um desses fatores empurra o dedo a confirmar antes do olho terminar de processar a frase. A chave privada nunca sai do aparelho, e isso de fato barra o golpe mais comum contra carteira quente, o de computador infectado capturando a chave direto da tela. Só que contra um Permit ilimitado disfarçado de “confirmar claim”, a Ledger não ajuda em nada: ela aprova o pedido com a mesma cara neutra que usaria pra aprovar qualquer transação de verdade, porque quem decide ali é você, no instante em que o polegar toca o botão sem terminar de ler.
O golpista de link no WhatsApp e o grupo que invadiu a Bybit em fevereiro de 2025 exploraram, no fundo, a mesma falha de tela, só que num porte totalmente diferente: o da Bybit é apontado até hoje como o maior roubo de cripto da história, US$1,5 bilhão em um único golpe. Os atacantes, atribuídos ao grupo Lazarus/TraderTraitor, comprometeram o computador de um desenvolvedor da Safe{Wallet} e injetaram JavaScript malicioso bem na tela de assinatura, de um jeito que fez uma transação maliciosa parecer operação de rotina até pra gente técnica que revisava a interface com cuidado, porque a própria interface passou a mostrar dados diferentes do que a transação continha por trás. A categoria de ataque é bem diferente da de um site de claim falso comum, mas serve pro mesmo aviso: não importa se a carteira é fria ou quente, se você aprovar uma tela sem checar de verdade o que tá escrito ali, o dinheiro sai do mesmo jeito.
8. Os disfarces mais comuns: do ‘clique aqui em 2 horas’ ao token que aparece sozinho na sua carteira
Os golpes de airdrop falso não são todos iguais. Existe um catálogo de disfarces que se repete, e reconhecer o padrão importa mais do que decorar um golpe específico.
Site de claim falso imitando um TGE real
Quando um projeto sério está prestes a lançar seu token (o chamado TGE, Token Generation Event), aparecem em paralelo dezenas de anúncios patrocinados e links de phishing imitando o site oficial, às vezes com domínio quase idêntico (uma letra trocada, um hífen a mais). Isso aconteceu de forma bem documentada em torno do TGE da Backpack em março de 2026: horas depois da abertura oficial do claim pra 25% da comunidade, já havia vários sites copycat de phishing no ar disputando cliques de gente ansiosa pra não perder o prazo.
Conta oficial hackeada anunciando um claim falso
Às vezes o site nem é falso: quem foi invadida é a própria conta oficial do projeto no Discord, no X ou no Telegram, e o golpe sai publicado como se fosse anúncio oficial. Por isso “veio da conta verificada do projeto” não garante nada sozinho; vale cruzar com mais de um canal antes de confiar.
Dusting attack (ataque de poeira)
Um dia você abre a carteira e encontra um token novo lá, que você nunca comprou nem pediu a ninguém. Isso tem nome: dusting attack. Alguém manda uma quantidade minúscula desse token pra sua carteira torcendo pra você ficar curioso, entrar no site ligado ao projeto “só pra conferir o valor” ou tentar vender/trocar esse token em algum lugar, e é justamente esse gesto de interagir que aciona o contrato malicioso por trás dele. A resposta mais segura aqui dispensa qualquer curiosidade: deixa o token quieto onde caiu, sem vender, sem trocar, sem ir “só dar uma olhada”.
Extensão de navegador falsa e app falso
Em setembro/novembro de 2025 circulou uma extensão chamada “Safery: Ethereum Wallet” que ficou disponível na própria Chrome Web Store oficial por semanas, aparentando ser legítima. Ela codificava a frase de recuperação da vítima dentro de microtransações na rede Sui (valores de 0,000001 SUI) pra exfiltrar o dado sem levantar suspeita óbvia. Em dezembro de 2025, a própria extensão oficial da Trust Wallet foi comprometida via vazamento de segredos no GitHub e teve uma atualização maliciosa distribuída pelo canal oficial, afetando ao menos 2.500 carteiras e causando entre US$7 milhões e US$8,5 milhões em perdas. A lição incômoda: estar na loja oficial não é garantia de que o app é seguro nem de que sempre vai continuar sendo.
Pressão de urgência e escassez
“Só restam 2 horas”, “primeiras 500 carteiras”, “expira à meia-noite”: esse tipo de frase existe pra desligar seu pensamento crítico. Um airdrop legítimo, baseado em snapshot já decidido no passado, quase nunca tem essa urgência artificial; a janela de claim costuma durar semanas.
Pedido de pagamento adiantado
9. Os números de 2025/2026 sem exagero: caiu, mas não sumiu
Bora pros números de 2025 então. Primeiro a parte boa, que existe de verdade: segundo a Scam Sniffer, as perdas com phishing por assinatura e drenadores de carteira caíram de US$494 milhões em 2024 para US$83,85 milhões em 2025, uma queda de cerca de 83% em valor, com o número de vítimas caindo de forma parecida (106.106 vítimas em 2025, também bem abaixo do ano anterior). Os casos acima de US$1 milhão também caíram de 30 em 2024 pra 11 em 2025. Isso é melhora concreta, puxada por interface mais clara nas carteiras, alertas melhores e mais gente prestando atenção.
Só que “caiu” não é a mesma coisa que “sumiu”. O maior golpe individual de phishing por assinatura em 2025 ainda somou US$6,5 milhões, num único incidente em setembro envolvendo abuso de assinatura tipo Permit. E se você abrir o zoom pra fora dos drenadores de assinatura e olhar o crime cripto como um todo, o tamanho muda de patamar. No relatório de crime cripto de 2026 (com dados fechados de 2025), a Chainalysis calculou que endereços ligados a atividade ilícita receberam pelo menos US$154 bilhões ao longo do ano, 162% a mais que em 2024. Boa parte desse salto vem de um único fator: o valor recebido por entidades sob sanção internacional disparou 694% no período, então nem todo esse crescimento tem a ver com golpe contra usuário comum. Ainda assim, a fatia que interessa de perto pra quem lê este artigo também cresceu forte: golpes e fraudes puros somaram US$17 bilhões em 2025 (a faixa de 2024 ficava entre US$9,9 bilhões e US$12 bilhões, dependendo da metodologia), com prejuízo médio de US$2.764 por vítima, 253% acima do ano anterior. E dentro dessa categoria, golpes de personificação (se passar por outra pessoa, por suporte técnico ou pelo projeto de um airdrop) foram o que mais cresceu proporcionalmente: alta de 1.400% na mesma comparação.
| Período | Indicador | Número | Fonte |
|---|---|---|---|
| 2024 | Perdas totais com drenadores de carteira | US$494 milhões | Scam Sniffer |
| 2025 | Phishing por assinatura + drenadores | US$83,85 milhões (106.106 vítimas) | Scam Sniffer |
| 2025 | Golpes e fraudes cripto no total | US$17 bilhões (média US$2.764/vítima) | Chainalysis 2026 |
| 1º semestre de 2025 | Perdas com phishing | US$410 milhões (132 casos) | CertiK |
| 2025 | Carteiras pessoais comprometidas | 158.000 casos (80.000 vítimas únicas) | Chainalysis |
| 2025 | Perdas via extensão de navegador e carteira pessoal | US$713 milhões (20% do total roubado) | Chainalysis |
| 2025 | Crescimento de golpes de personificação | +1.400% ano a ano | Chainalysis |
E o ecossistema de “drenador como serviço” (Drainer-as-a-Service) continua funcionando como um mercado próprio: quando um drenador famoso sai de cena, outro entra no lugar. O Inferno Drainer, por exemplo, mesmo após anúncios de “aposentadoria”, voltou a operar. Só nos seis meses até maio de 2025 esteve ligado a mais de 30 mil vítimas e US$9 milhões em perdas, com reivindicação própria (não totalmente verificável de forma independente) de mais de US$250 milhões acumulados desde 2024. Já o Pink Drainer, antes de encerrar operações, teria movimentado mais de US$85 milhões de mais de 21 mil vítimas. O detalhe importante aqui é que esses “drenadores” não são um hacker trabalhando sozinho. São kits vendidos ou alugados por comissão pra qualquer golpista de baixa habilidade técnica montar um site convincente em pouco tempo.
10. Casos reais enquanto você lê isso: de Bybit a Upbit, do FBI Token ao Trust Wallet
Agora os casos de verdade, com data e tudo, ligados direta ou indiretamente a essa mesma história de assinatura maliciosa e airdrop falso. Nem todo caso da lista abaixo é “clicou num link de airdrop” no sentido estrito, mas todos mostram o mesmo ponto cego se repetindo.
| Data | Caso | Escala | Mecanismo |
|---|---|---|---|
| 21/02/2025 | Hack da Bybit (Lazarus/TraderTraitor) | US$1,5 bilhão | Invasão do computador de um dev da Safe{Wallet}, tela de assinatura falsificada |
| set–nov/2025 | Extensão falsa “Safery” | Frases de recuperação roubadas | Disponível na Chrome Web Store oficial por semanas; codificava a seed em microtransações na Sui |
| até maio/2025 | Reativação do Inferno Drainer | 30 mil+ vítimas / US$9 milhões+ em 6 meses | Abuso de Permit2, kit versão 6.6.6 |
| 27/11/2025 | Hack da Upbit (Coreia do Sul) | ~US$30 milhões / ₩44,5 bilhões (~R$159 milhões, na mesma cotação usada neste artigo) | Vazamento pra carteira externa em 54 minutos (04h42–05h36) |
| 24/12/2025 | Extensão oficial da Trust Wallet comprometida | US$7–8,5 milhões / 2.500+ carteiras | Vazamento de segredo no GitHub, atualização maliciosa distribuída como oficial |
| 19/03/2026 | Alerta oficial do FBI sobre o “FBI Token” falso | Sem valor estimado | Airdrop falso do padrão TRC-20 na rede Tron |
| 23/03/2026 | TGE da Backpack e onda de phishing copycat | Sem valor estimado | Sites falsos surgiram horas após a abertura oficial do claim |
O caso da Upbit merece um parágrafo à parte porque mostra como esse tipo de vazamento pode ser rápido: em 27 de novembro de 2025, entre 4h42 e 5h36 da manhã (54 minutos), a exchange sul-coreana teve cerca de ₩44,5 bilhões, perto de US$30 milhões ou pouco mais de R$159 milhões na cotação usada neste artigo, transferidos pra uma carteira externa. Somando esse e outros incidentes ligados a exchanges como Bybit e Bithumb, estimativas de veículos como o TokenPost apontam prejuízo total relacionado a crime cripto na Coreia do Sul em 2025 na casa de US$3,4 bilhões. Aqui o problema foi outro: a infraestrutura da própria exchange foi comprometida, um caso mais parecido com invasão de servidor do que com airdrop falso clicado por um usuário qualquer. Mesmo assim o ensinamento de fundo é idêntico. O momento de autorização, seja de uma carteira institucional, seja da sua MetaMask, é o ponto onde tudo se decide.
Já o alerta do FBI sobre o “FBI Token” falso, em março de 2026, é quase irônico: golpistas criaram um token falso na rede Tron (padrão TRC-20) alegando ligação com o próprio FBI pra atrair vítimas a um airdrop fraudulento, e a agência precisou emitir um comunicado público desmentindo qualquer envolvimento.
11. Checklist antes de clicar em ‘claim’: o que checar em menos de 2 minutos
Aqui vai um roteiro prático, dos que você consegue seguir em menos de dois minutos antes de clicar em qualquer botão de claim:
- Confirme o domínio pela fonte oficial. Não confie no link que veio no grupo de WhatsApp ou no anúncio. Vá até a conta oficial verificada do projeto (X, documentação, site listado no CoinGecko/CoinMarketCap) e confirme o endereço exato do domínio a partir de lá.
- Confira o endereço do contrato. Compare o endereço do contrato que aparece na tela de assinatura com o que está documentado no GitHub oficial do projeto ou visível num explorador de blocos como Etherscan/BscScan. Endereços de contrato não mentem, mesmo que o site minta.
- Use uma carteira “descartável” só pra isso. Pra interagir com qualquer site de claim que você não conhece a fundo, use uma carteira separada, a chamada burner wallet, com o mínimo de fundos possível. Se algo der errado, o prejuízo fica limitado ao que estava naquela carteira isolada, não na sua carteira principal com suas economias.
- Leia com atenção o que a assinatura pede. Se a tela mostrar um hex ilegível (sinal de eth_sign) ou uma aprovação sem limite de valor (Permit/Permit2) pra um contrato desconhecido, pare. Se sua carteira mostrar um aviso de risco, não ignore achando que “é só burocracia”.
- Revogue a aprovação depois de reivindicar. Mesmo num claim legítimo, é boa prática revogar aprovações de token que você não vai mais usar. Veja nosso guia de como revogar aprovações de token pra fazer isso em poucos minutos.
- Desconfie de qualquer prazo curto demais. “2 horas”, “hoje até meia-noite”, “primeiras 500 carteiras” são gatilho de pressão, isso sim. Um airdrop legítimo, baseado num snapshot que já passou, não corre contra o relógio.
12. Existe um jeito estruturalmente mais seguro de participar de airdrops
Existe, sim, um jeito de participar de programas de airdrop que reduz drasticamente esse risco de assinatura maliciosa: usar os programas de airdrop das próprias corretoras centralizadas que você já usa pra comprar cripto, ao invés de conectar sua carteira em sites de terceiros desconhecidos.
Corretoras como a Binance (HODLer Airdrops), a OKX (Jumpstart), a Bybit (Launchpool), a Gate (Startup), a MEXC (Airdrop+) e a KuCoin (Spotlight) rodam seus próprios programas de distribuição de token, baseados no saldo que você já mantém na conta da corretora (um “snapshot” interno de saldo), sem exigir nenhuma assinatura de carteira nem aprovação de contrato externo. Você não está imune a golpe de phishing tentando roubar seu login, mas elimina completamente o vetor específico deste artigo, que é a assinatura maliciosa de uma carteira descentralizada.
Bom airdrop também nasce fora de exchange, direto on-chain, na comunidade de um protocolo, isso continua verdade. Ainda assim, quem tá começando agora e quer testar a mão sem se expor ao vetor de risco explicado neste artigo tende a sair na frente começando pelos programas de corretora, que já fazem a verificação de identidade (KYC) e não pedem nenhuma assinatura de carteira descentralizada.
Binance
Bybit
OKX
Gate.io
KuCoin
MEXC
Aviso de afiliados: alguns links são de parceiros. Podemos receber uma comissão sem custo extra para você. Isto não é recomendação de investimento.
13. Glossário rápido pra entender o jargão que o golpista conta que você não entende
Um dos truques mais silenciosos do golpe é usar jargão técnico real pra soar legítimo. Vale ter esses termos no bolso pra não se sentir “por fora” justamente na hora que importa.
| Termo | O que significa |
|---|---|
| Assinatura cega (blind signing) | Aprovar uma transação ou mensagem sem conseguir (ou sem se dar ao trabalho de) ler o que realmente está sendo autorizado, o ponto central de risco explicado na seção 6. |
| Permit / Permit2 | Um padrão de assinatura que autoriza outro endereço a movimentar tokens da sua carteira, muitas vezes sem limite de valor, sem precisar de uma transação on-chain separada de “approve”. |
| Drainer / Drainer-as-a-Service | Kit de código pronto (script malicioso) que golpistas alugam ou compram pra montar um site de claim falso que esvazia carteiras automaticamente assim que alguém assina. |
| Snapshot | Um registro histórico do estado da blockchain numa data específica, usado pra decidir retroativamente quais carteiras tinham direito a um airdrop. |
| TGE (Token Generation Event) | O evento em que o token de um projeto passa a existir e circular oficialmente pela primeira vez, momento em que golpes copycat costumam surgir em massa. |
| Dusting attack (ataque de poeira) | Envio de uma quantidade minúscula e não solicitada de token pra uma carteira, na tentativa de induzir a vítima a interagir com um contrato malicioso pra “conferir o valor” ou trocar esse token. |
| Burner wallet (carteira descartável) | Uma carteira separada, com fundos mínimos, usada especificamente pra testar sites ou contratos que ainda não têm confiança estabelecida. |
| eth_sign / personal_sign / EIP-712 | Métodos técnicos diferentes de assinatura de carteira, com níveis de legibilidade e risco distintos, detalhados na tabela da seção 6. |
| Wallet poisoning (envenenamento de endereço) | Técnica em que o golpista cria um endereço parecido com um que você já usou, na esperança de que você copie o endereço errado do seu próprio histórico de transações num envio futuro. |
14. Se você já assinou: o que fazer nas próximas horas
Se você já assinou algo suspeito, ou desconfia que assinou, o relógio importa mais do que o orgulho ferido. Aqui está a ordem de prioridade:
- Revogue todas as aprovações de token imediatamente, usando uma ferramenta como o Revoke.cash ou o próprio explorador de blocos da rede envolvida. Isso corta o acesso contínuo que um contrato malicioso possa ter à sua carteira. Nosso guia detalhado: como revogar aprovações de token.
- Se você chegou a digitar sua frase de recuperação em algum site (mesmo que só uma vez, mesmo que tenha se arrependido na hora), considere essa carteira comprometida de forma permanente. Não adianta só mover os fundos que sobraram, é preciso migrar pra uma carteira totalmente nova, gerada num dispositivo limpo. Veja o passo a passo em frase de recuperação exposta: o que fazer agora.
- Documente tudo antes de fazer qualquer coisa apressada. Print da transação, hash da transação (disponível em qualquer explorador de blocos), horário, o link do site que você acessou. Isso importa tanto pra um eventual boletim de ocorrência quanto pra qualquer tentativa de rastreamento.
- Registre um boletim de ocorrência na Polícia Civil (delegacia de crimes cibernéticos, onde houver) ou notifique a Polícia Federal se o valor for expressivo ou envolver transferência internacional. Isso raramente devolve o dinheiro, mas cria um registro formal que pode importar depois, inclusive pra sustentar a parte fiscal explicada na seção 4 deste artigo (a Receita não perdoa “ganho” que existiu só entre o token cair na carteira e o golpista drenar tudo).
- Avalie, com calma, se existe algum caminho realista de recuperação. Na maioria dos casos não existe, e prometer o contrário é, em si, outro tipo de golpe. Existem exceções reais, porém, e conhecê-las evita que você gaste dinheiro com quem promete “recuperar 100%”: dá pra recuperar cripto de golpe?
- Revise sua rotina de segurança daqui pra frente, incluindo como sua carteira é guardada no dia a dia. Nosso guia de carteira de criptomoedas cobre isso com mais profundidade.
Uma coisa importante pra fechar: ninguém devia se sentir burro por ter caído nisso. A Chainalysis contou mais de 80 mil vítimas diferentes de carteira pessoal comprometida só em 2025, e boa parte delas não era gente que abriu uma exchange pela primeira vez naquela semana, era gente que já mexia com cripto havia anos. Passar as próximas horas se culpando não desfaz nada; revogar aprovação, documentar e migrar de carteira, sim, muda o que ainda dá pra mudar.